Origin ahora se integra con más de 20 aplicaciones de despliegue, CI, revisión de código, seguridad, supervisión y gestión de proyectos, de socios como Cloudflare, Linear, Sentry y Socket Security.
A partir de hoy, el marketplace de automatizaciones también está abierto a contribuciones públicas, así que cualquier equipo que cree herramientas para desarrolladores puede publicar una aplicación para Origin.
Crea una aplicación en tu namespace. Seguirá siendo privada dentro de tu namespace mientras la desarrollas.
Desarrolla con la API de Origin. Las aplicaciones se autentican con un JWT de aplicación y tokens de acceso de instalación, reciben eventos de webhook y devuelven resultados como ejecuciones de comprobación, comentarios en PR y revisiones.
Haz pública la aplicación y luego envíala desde su página con un slug, etiquetas sugeridas y un video de demo. El video debe mostrar la instalación, la desinstalación y los flujos principales de tu producto.
Revisamos tu envío y, una vez aprobada, publicamos la aplicación en el marketplace de automatizaciones.
El plugin Origin Apps también puede responder preguntas a partir de la documentación actualizada de la API de Origin y planificar la migración a Origin de una aplicación que ya tengas en funcionamiento.
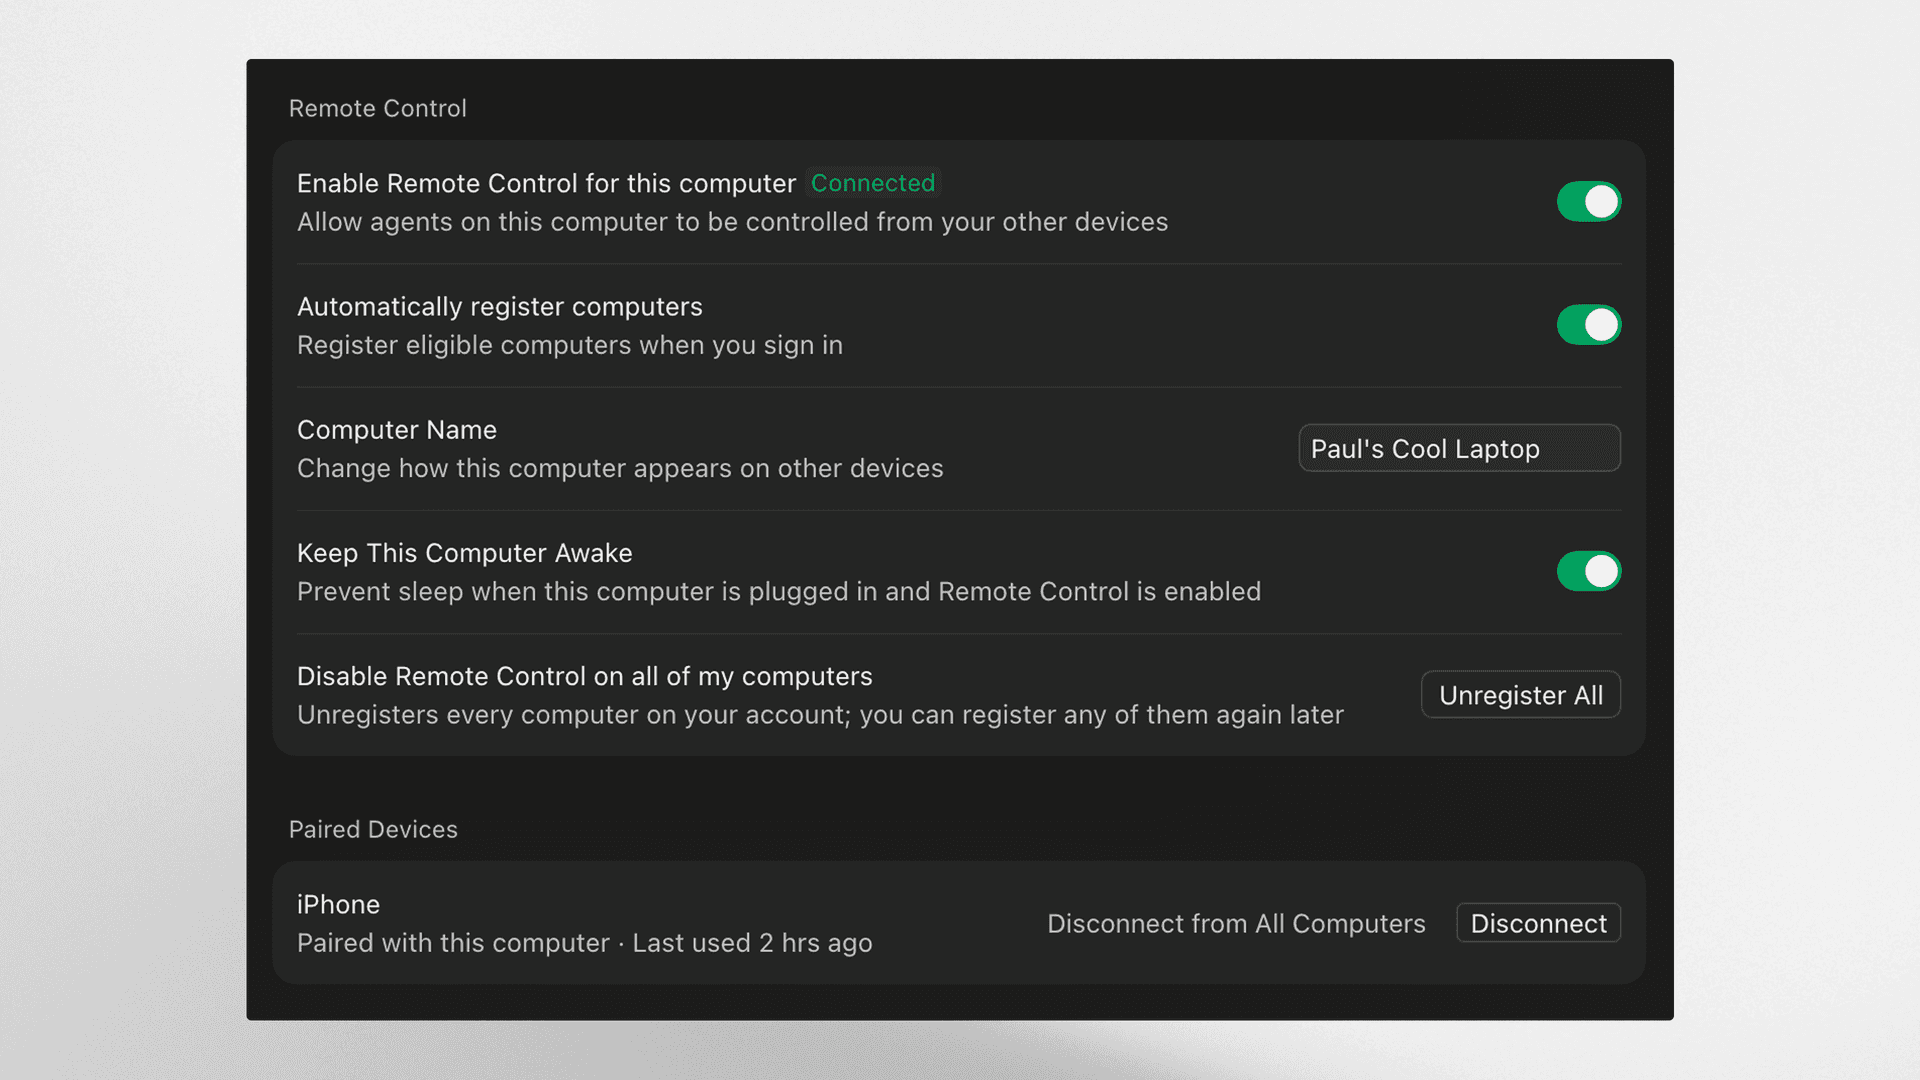
El control remoto está activado por defecto para todos, excepto para las organizaciones con el plan Empresas.
Descarga la aplicación Cursor para iOS e inicia sesión. Las computadoras vinculadas a tu cuenta aparecerán automáticamente en la aplicación. Toca tu computadora en la aplicación y aprueba la solicitud de emparejamiento en la aplicación de escritorio de Cursor. Tus agentes locales aparecerán en una lista. Toca uno para consultar qué está haciendo o para enviarle un mensaje.
#Los agentes siguen ejecutándose en tu computadora
El control remoto no traslada tus agentes a ningún otro sitio. Siguen ejecutándose en tu computadora y la aplicación se conecta a ellos. Para que el control remoto funcione, tu computadora debe permanecer encendida y conectada a internet.
Para evitar que tu computadora entre en suspensión mientras no estás, activa "Keep this computer awake" en la sección control remoto de la configuración de la app de escritorio de Cursor. Tu computadora necesita estar conectada a la corriente y con la tapa abierta.
El control remoto está activado por defecto, excepto en las organizaciones con plan Empresas. Los administradores de Empresas pueden activarlo en Org settings > Security and identity > control remoto.
El control remoto no requiere Cloud Agents para funcionar.
Hoy lanzamos dos bots de Cursor para el último tramo de la entrega de código. Rollouts supervisa cada cambio durante su despliegue e informa de su estado en cada entorno. Security Review detecta errores explotables en cada PR y te avisa.
Ambos ya están disponibles en los planes Teams y Empresas.
Rollouts adjunta un monitor a cada PR y supervisa el cambio a medida que se despliega, e informa del estado del cambio en cada entorno: saludable verificado, regresión detectada o no concluyente. Es la versión de Cursor de los Change Monitors de Firetiger, recreada con el Bot Development Kit.
Actívalo desde el dashboard y conecta tu control de código fuente, tu sistema de despliegue y tu proveedor de telemetría. Rollouts empezará a supervisar a partir del próximo PR.
Cuando se abre un PR, Rollouts lee la diferencia y los sistemas a los que afecta, y luego redacta un plan de monitorización como comentario en el PR. El plan enumera los riesgos que ha identificado, el efecto que debería tener el cambio, las señales que comprobará y cualquier carencia de instrumentación que dificulte verificar el cambio. Si editas el plan en el PR, Rollouts usará tu versión.
Rollouts se activa con los eventos de despliegue del commit del cambio y ejecuta el plan sobre tus logs, métricas y trazas. Supervisa cada entorno por separado, de modo que un cambio puede darse por verificado en staging y, aun así, marcarse como problemático en producción. Rollouts comprueba el efecto previsto del cambio junto con las señales de error y latencia, e informa en el PR cuando llega a un veredicto.
Cuando Rollouts detecta una regresión, señala el cambio que considera responsable y avisa a su autor. Según la configuración, también puede abrir un PR de reversión para su revisión o pasarle el hallazgo a un agente en la nube para que lo solucione. Por ahora, Rollouts no fusiona ni revierte cambios por su cuenta.
Rollouts se conecta a Origin o GitHub para el control de código fuente, a tu sistema de entrega continua para los eventos de despliegue y a Datadog y otros proveedores de telemetría para obtener señales. La integración con feature flags llegará pronto.
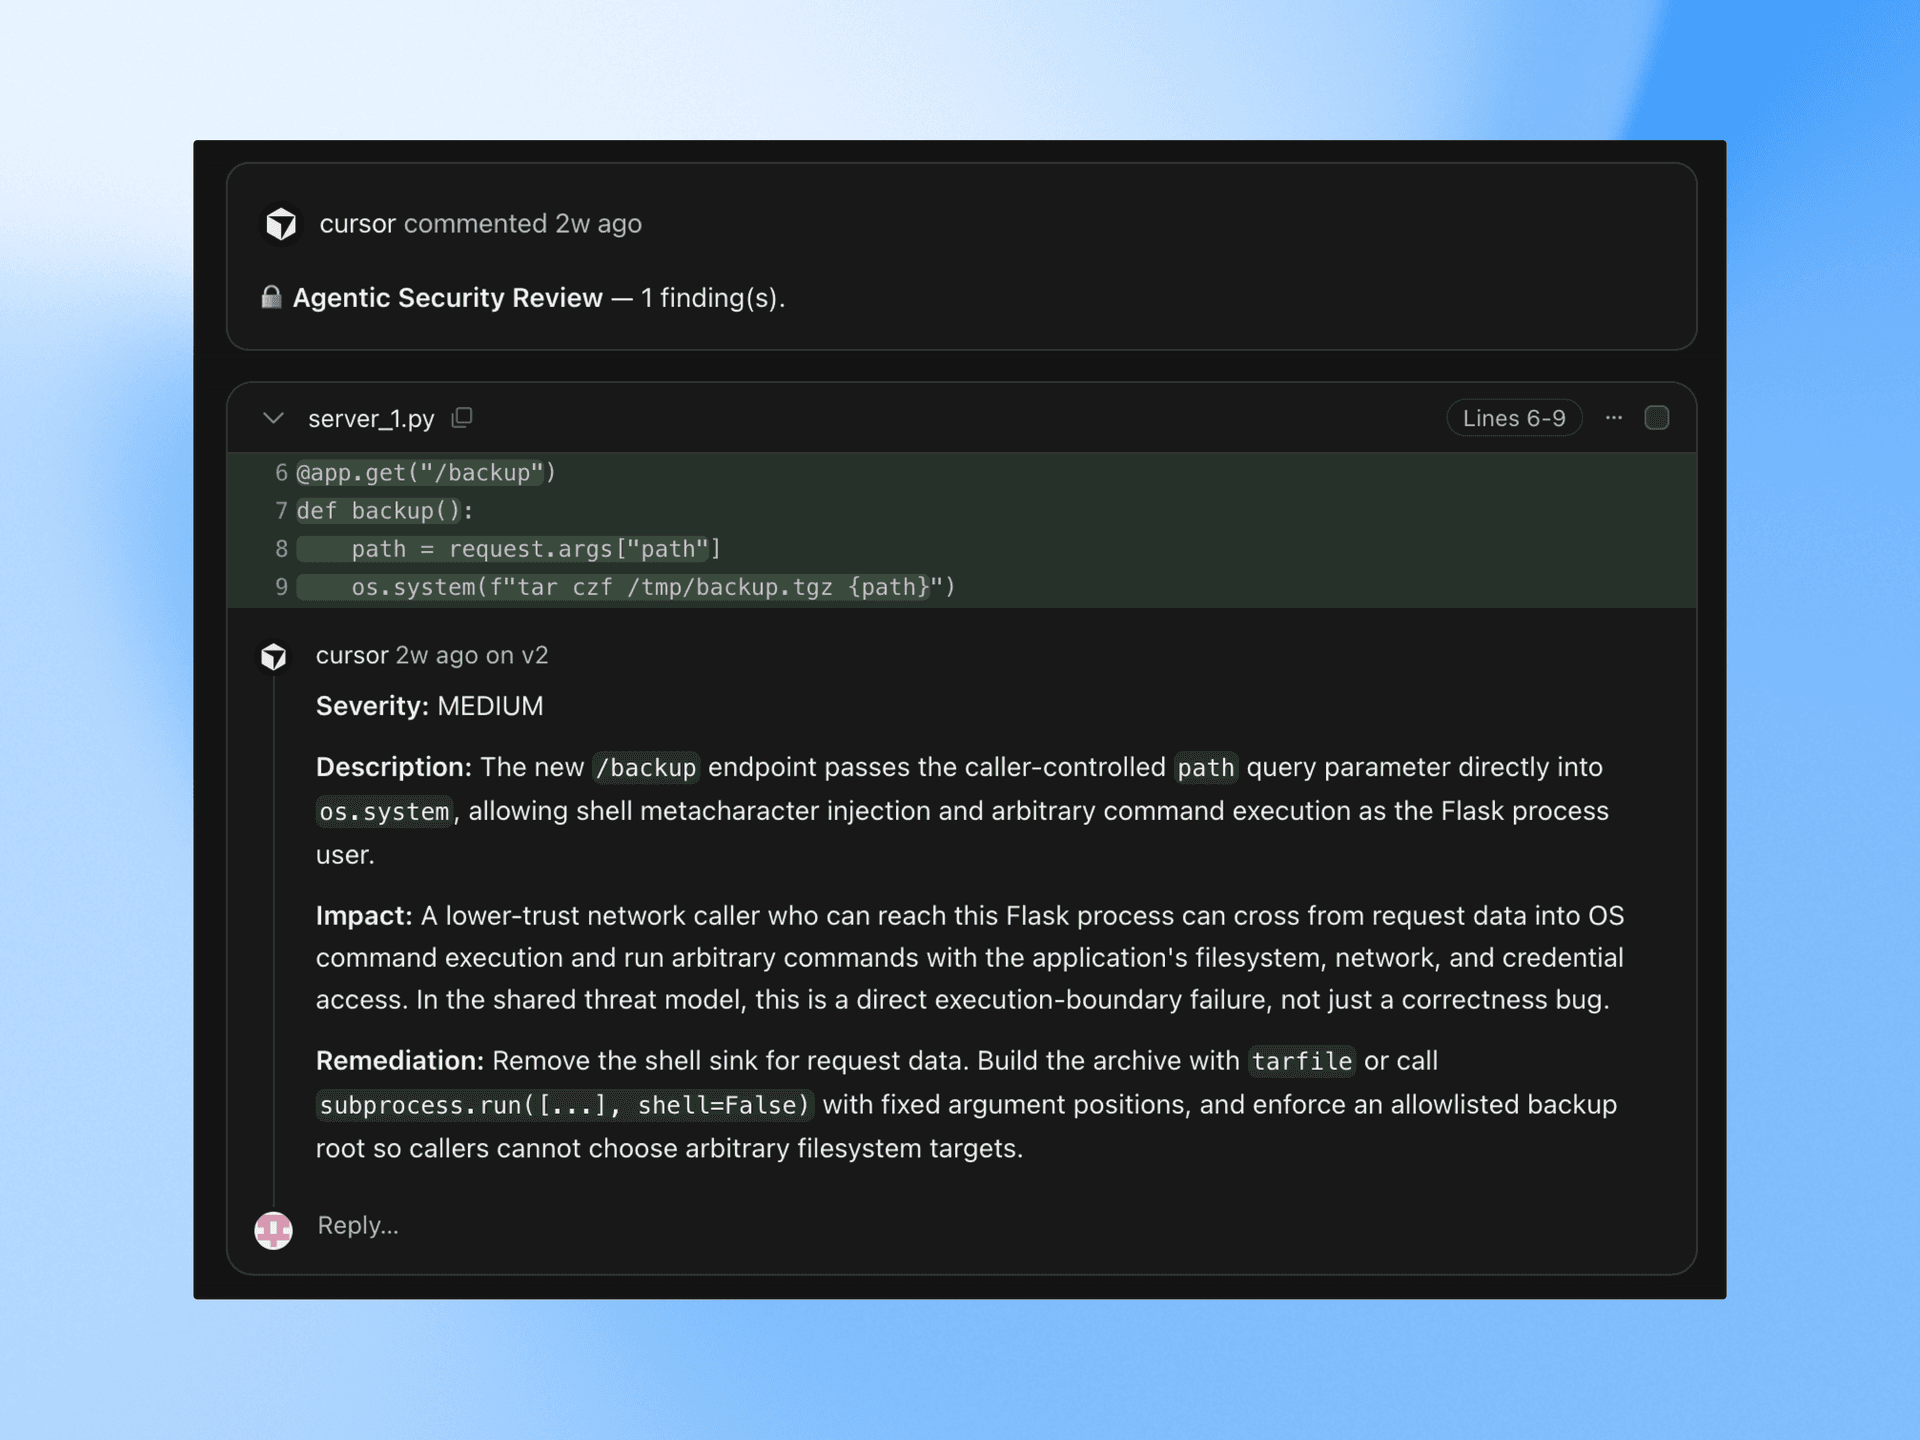
Security Review ya está disponible. Analiza cada PR en el contexto de la base de código y publica un único comentario de revisión en el que informa de los errores explotables. El estilo y la calidad siguen a cargo de Bugbot.
Actívalo desde el dashboard en los repositorios que quieras revisar. Los PR en borrador se omiten.
Security Review busca vulnerabilidades de inyección en SQL, comandos y plantillas, así como formas de eludir la autenticación y la autorización, incluidas las comprobaciones que dejaron de ejecutarse tras una refactorización. También señala secretos y credenciales incluidos en commits del código fuente, SSRF y redirecciones no validadas, deserialización insegura y cambios en dependencias que introducen vulnerabilidades conocidas. Además, rastrea por dónde llega la entrada del usuario y por qué componentes pasa.
Cada hallazgo incluye un nivel de gravedad, la ruta de ataque y una propuesta de solución. Si descartas uno e indicas el motivo, Security Review no volverá a señalarlo en ese PR.
Agrega reglas para tu base de código, como por qué cliente deben pasar las llamadas externas o qué tablas nunca deben consultarse desde un controlador de solicitudes, y Security Review se encargará de aplicarlas en cada PR.
Rollouts y Security Reviewer ya están disponibles en los planes Teams y Empresas. Activa cualquiera de los dos bots desde la pestaña de automatizaciones.
Durante los próximos 10 días, incluimos créditos de uso para que los equipos puedan probar Rollouts con cambios reales. Los clientes de los planes Teams y Empresas reciben créditos para unos 50 y 500 cambios, respectivamente.
Hoy lanzamos los proyectos en Cursor. Los proyectos te permiten abordar trabajos de mayor envergadura, como una función, una migración o una aplicación completa. Mantienen el contexto a lo largo de meses de trabajo, delegan tareas a miles de subagentes y realizan tareas recurrentes sin que se lo pidas.
Accede a los proyectos desde la navegación de la izquierda. El agente coordinador de un proyecto no escribe código: planifica el trabajo, lo delega en agentes que lo implementan y te devuelve el resultado terminado para que lo compruebes. Los coordinadores crean y gestionan agentes en tu nombre, y ejecutan tantos en paralelo como el trabajo requiera.
Un Proyecto se ejecuta en su propia computadora en la nube, así que cerrar tu portátil no lo detiene. Cuando algo se tiene que probar en tu máquina, el coordinador inicia un agente local para ejecutarlo ahí.
No deberías tener que poner en contexto a un agente cada vez que inicias una tarea. Cada proyecto mantiene un conjunto de archivos que se sincronizan en todas las máquinas locales y en la nube que usan sus agentes. Los agentes agregan investigación y artifacts, junto con lo que aprenden sobre el codebase y cómo prefieres que se haga el trabajo. Por ejemplo, si un agente descubre cómo probar un servicio, todos los agentes futuros pueden usar esas instrucciones. El contexto compartido crece con el proyecto, lo que hace que el coordinador sea más eficaz con el tiempo.
Dile al agente coordinador que vigile un canal de Slack, se ejecute según una programación o haga seguimiento de todos tus PR. Así puede actuar en función de las señales que detecte, sin esperar a que se lo pidas.
Conecta Slack y apúntalo a un canal de reportes de errores: empezará a delegar cada vez que llegue un error.
Los proyectos están disponibles en beta y se irán habilitando para todos los usuarios a partir de hoy.
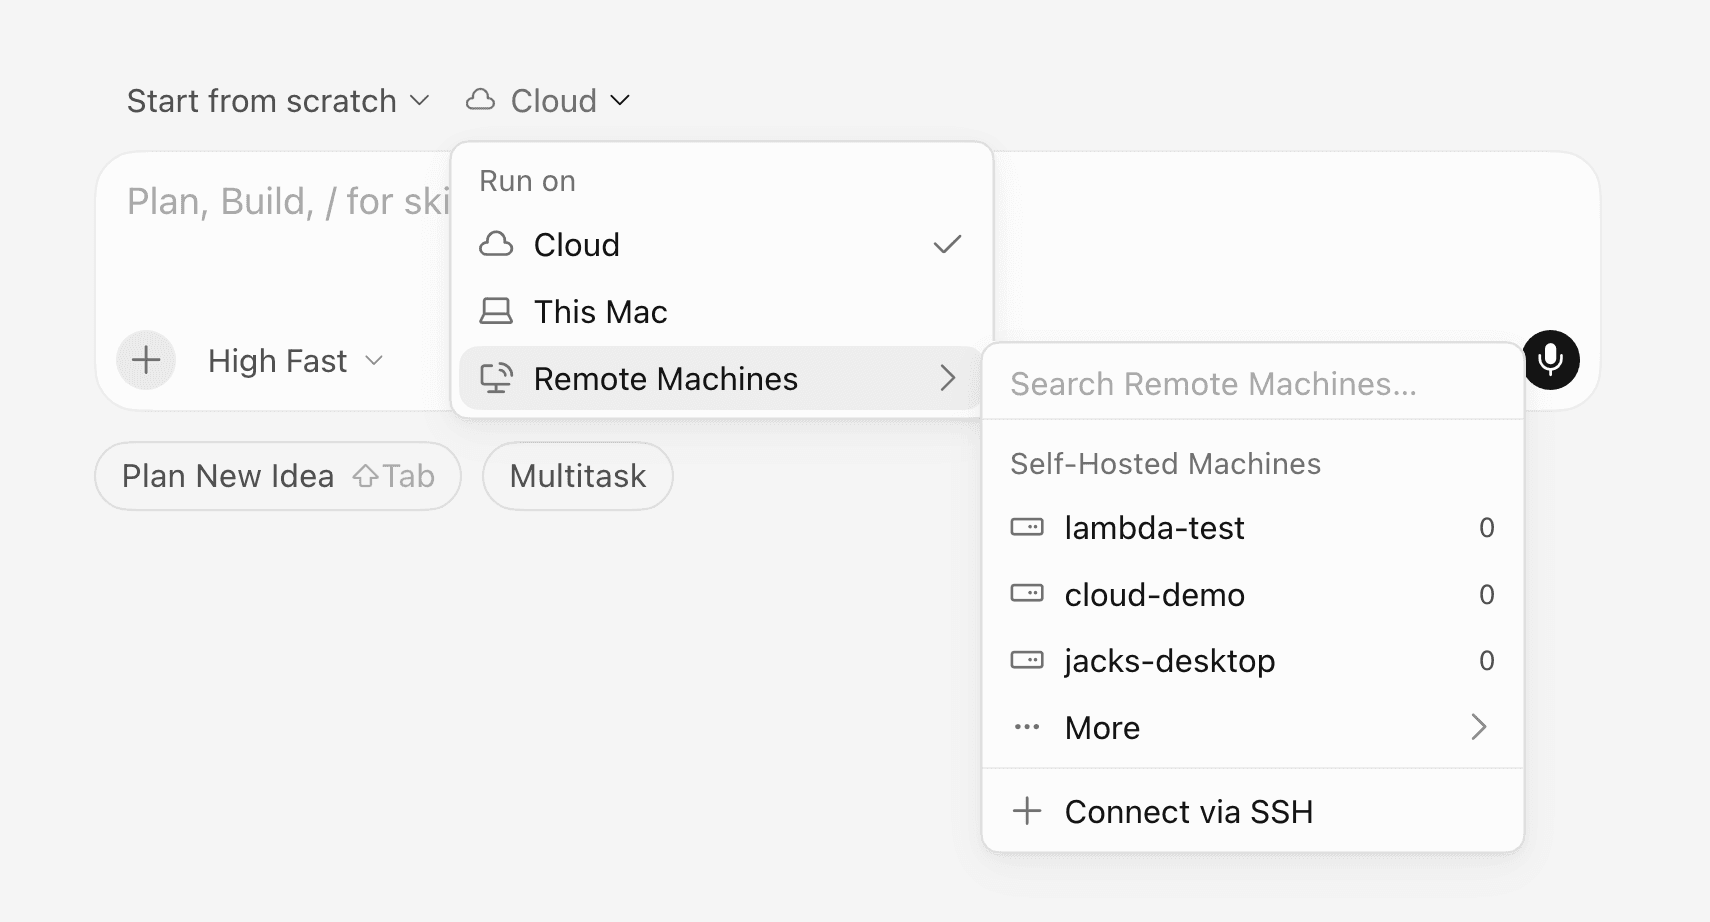
Cursor es compatible con las máquinas autoalojadas, que te permiten mantener la ejecución de herramientas por completo dentro de tu propia red.
Tu código, los resultados de compilación y los secretos permanecen en máquinas internas que se ejecutan en tu infraestructura, mientras que el agente atiende las llamadas a herramientas de forma local.
My Machines conecta un solo portátil o VM a tu cuenta para flujos de trabajo personales.
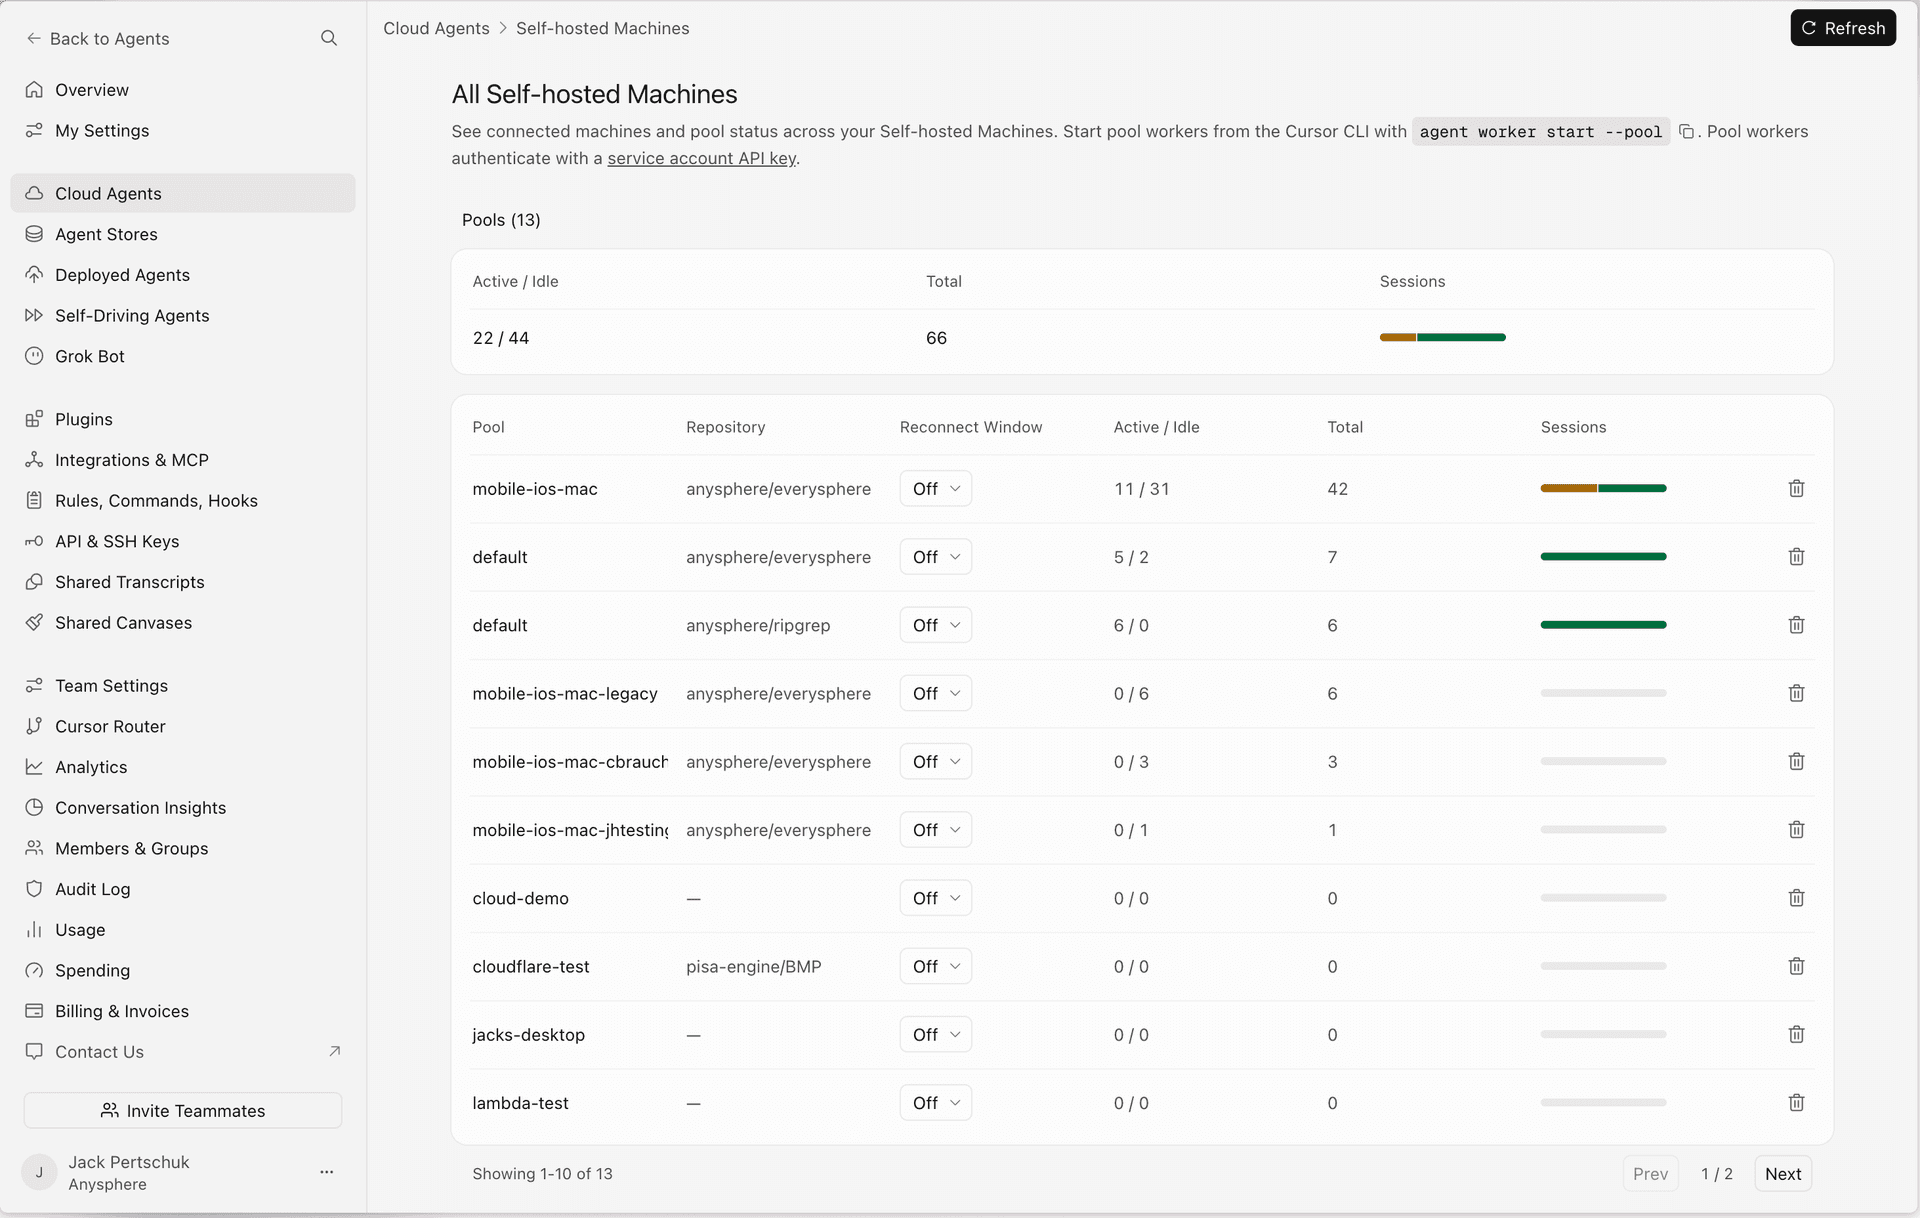
Grupos de equipo son colas con nombre de workers para un equipo o una empresa. La capacidad puede crecer a medida que llegan las requests y reducirse cuando los workers se desconectan, de modo que tus máquinas autoalojadas escalan con la demanda. Los grupos no están ligados a un único repositorio: basta con indicar el nombre del grupo y cualquier worker disponible podrá tomar la request.
Los grupos también pueden hibernar las máquinas inactivas y restaurarlas dentro de una ventana de reconexión cuando llega un seguimiento, así no mantienes capacidad costosa activa solo a la espera del próximo prompt.
Los Cloud Agents ya pueden ejecutarse en la infraestructura que ya usas, incluidos AWS Lambda, Coder, Cloudflare, Daytona, Modal, Namespace, Vercel y E2B.
Los workers autoalojados ya son compatibles con el uso del ordenador en Linux y Mac. Con los paquetes de escritorio adecuados, un agente puede hacer clic, escribir, tomar capturas de pantalla y controlar el navegador. Puedes ver su escritorio o tomar el control desde Cursor.