Rollouts e Security Review
Hoje estamos lançando dois bots do Cursor para a reta final da entrega de código. O Rollouts monitora cada alteração durante a implementação e informa a saúde dela em cada ambiente. O Security Review aponta bugs exploráveis em cada PR.
Ambos já estão disponíveis nos planos Teams e Empresas.
Rollouts
O Rollouts anexa um monitor a cada PR e acompanha a alteração enquanto ela é implementada, informando a saúde da alteração em cada ambiente: saudável (verificada), regressão detectada ou inconclusiva. É a versão do Cursor dos Change Monitors do Firetiger, reconstruída com o Bot Development Kit.
Ative-o no dashboard e conecte seu controle de versão, seu sistema de implementação e seu provedor de telemetria. O Rollouts começa a monitorar a partir do próximo PR.
Planos de monitoramento
Quando um PR é aberto, o Rollouts lê o diff e os sistemas afetados por ele e, em seguida, publica um plano de monitoramento como comentário no PR. O plano lista os riscos identificados, o efeito esperado da alteração, os sinais que serão verificados e eventuais lacunas de instrumentação que dificultariam a validação da alteração. Edite o plano no próprio PR e o Rollouts passará a usar a sua versão.
Rastreamento de implantações
O Rollouts é acionado por eventos de implementação do commit da alteração e executa o plano com base nos seus logs, métricas e traces. Ele acompanha cada ambiente separadamente, então uma alteração pode ser verificada em staging e, mesmo assim, ser sinalizada em produção. O Rollouts avalia o efeito pretendido da alteração junto com sinais de erro e latência e, ao chegar a um veredito, reporta o resultado no PR.
Regressões
Quando o Rollouts detecta uma regressão, ele aponta a alteração suspeita e notifica o autor. Dependendo da configuração, ele também pode abrir um PR de reversão para revisão ou repassar o problema a um agente na nuvem para correção. Atualmente, o Rollouts não faz merge nem rollback por conta própria.
Integrações
O Rollouts se conecta ao Origin ou ao GitHub para controle de versão, ao seu sistema de entrega contínua para eventos de implementação e ao Datadog e a outros provedores de telemetria para obter sinais. A integração com feature flags estará disponível em breve.
Security Review
O Security Review já está disponível. Ele lê cada PR no contexto da base de código e publica um único comentário de revisão apontando bugs exploráveis. Estilo e qualidade continuam sob responsabilidade do Bugbot.
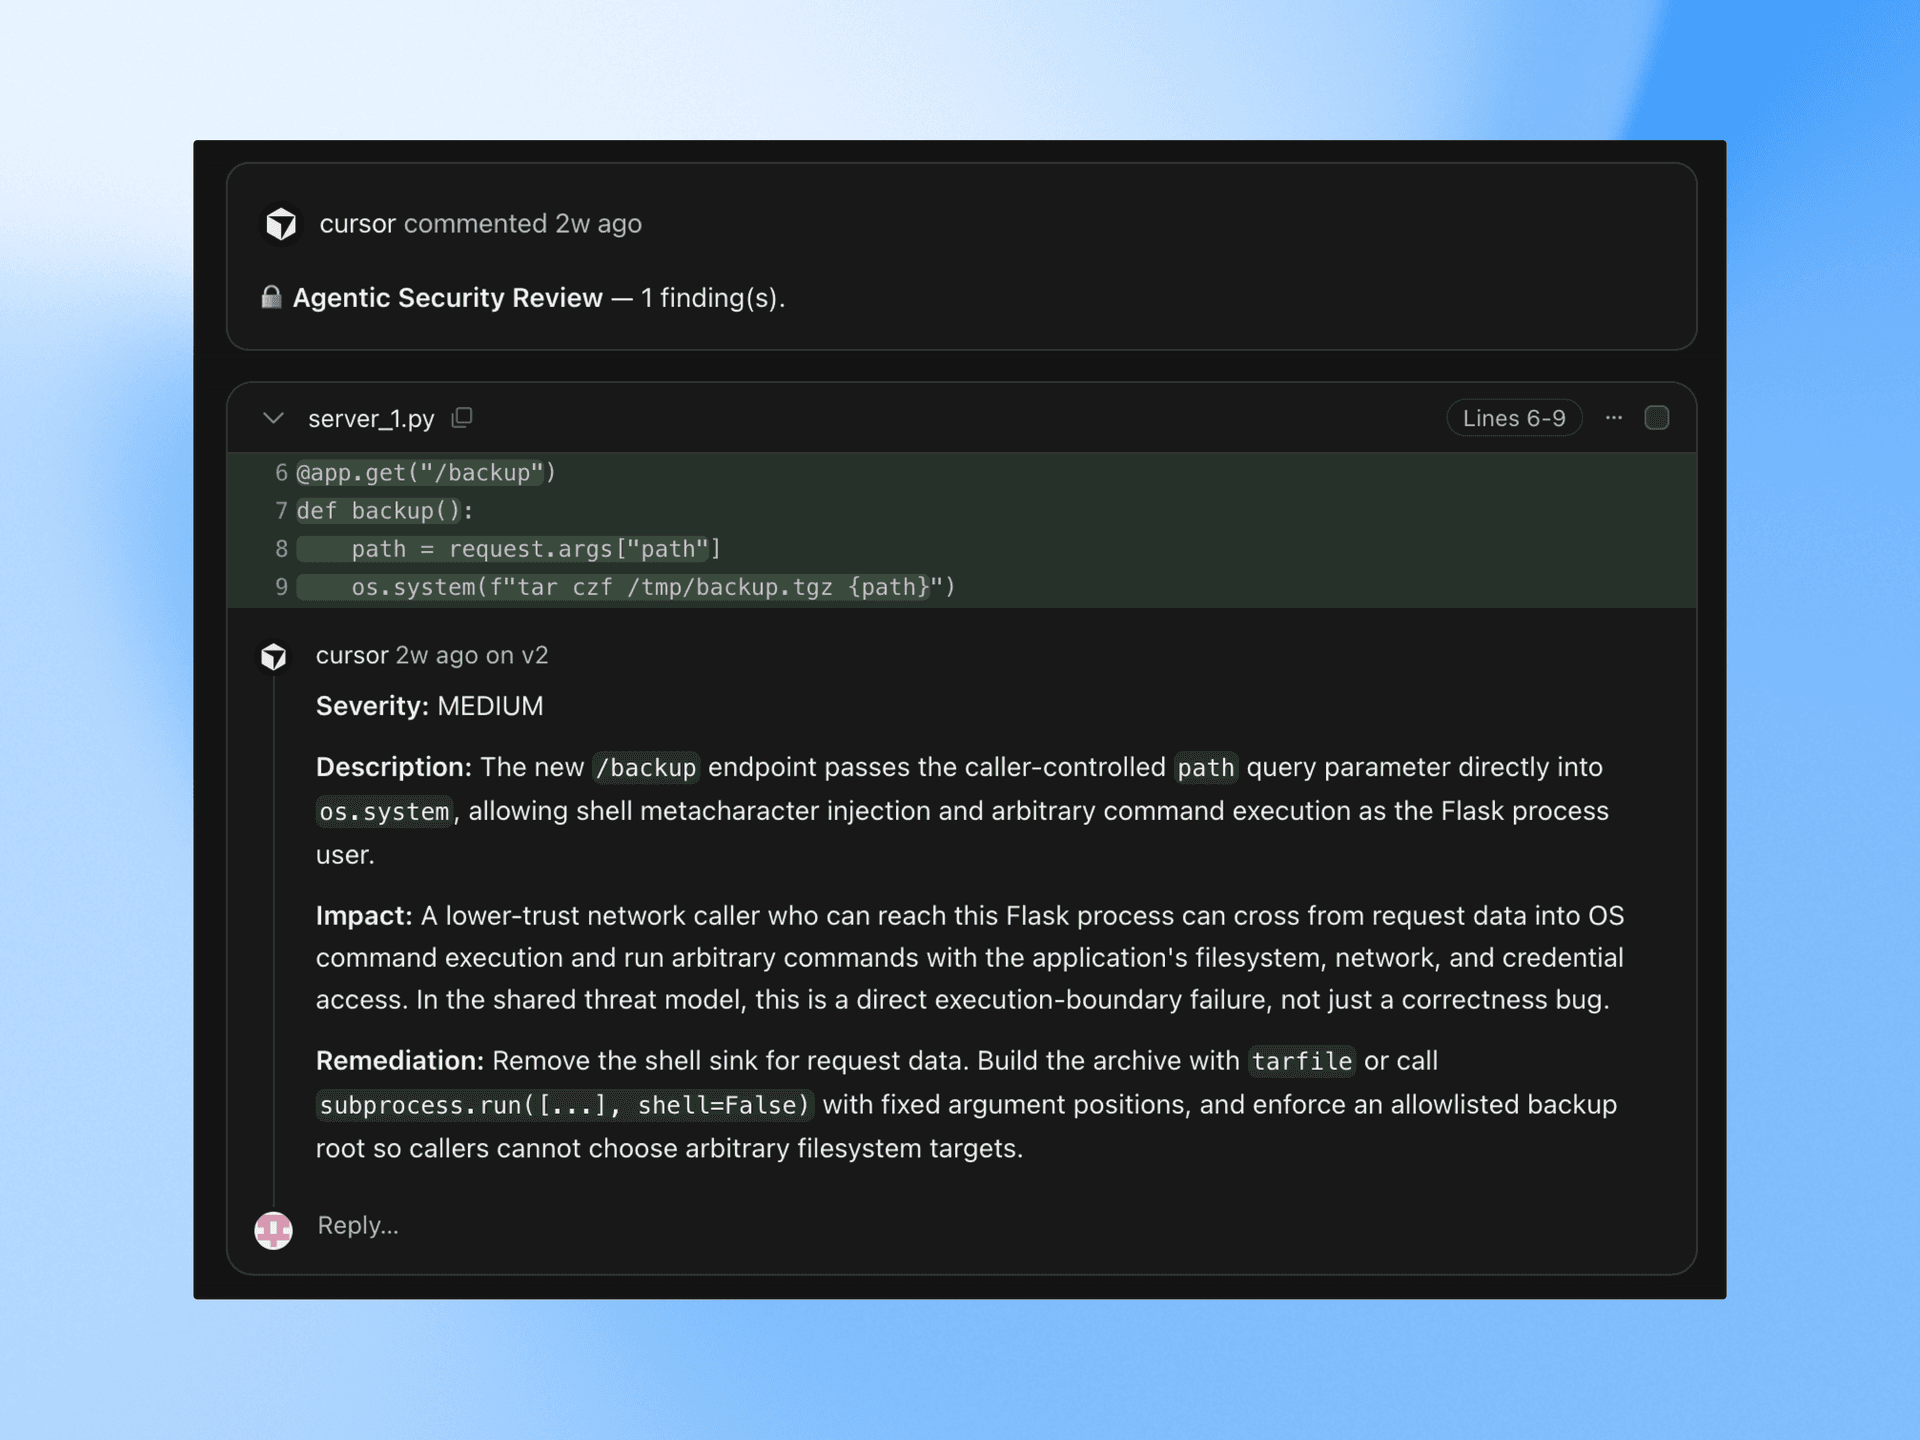
Ative-o no dashboard para os repositórios que você quer que sejam revisados. PRs em rascunho são ignorados.
O que ele relata
O Security Review procura vulnerabilidades de injeção em SQL, comandos e templates, além de brechas que permitem burlar a autenticação e a autorização, incluindo verificações que deixaram de ser executadas após uma refatoração. Ele também sinaliza segredos e credenciais commitados no código-fonte, SSRF e redirecionamentos não validados, desserialização insegura e alterações em dependências que introduzem vulnerabilidades conhecidas. Além disso, rastreia onde a entrada do usuário ingressa no sistema e por onde ela passa.
Descobertas
Cada descoberta vem com um nível de severidade, o caminho de ataque e uma sugestão de correção. Se você descartar uma descoberta e informar o motivo, o Security Review não vai apontá-la de novo nesse PR.
Regras da equipe
Adicione regras para a sua base de código, como qual client deve ser usado para chamadas externas ou quais tabelas nunca devem ser consultadas a partir de um handler de requisição, e o Security Review vai garantir que elas sejam seguidas em todo PR.
Primeiros passos
O Rollouts e o revisor de segurança já estão disponíveis nos planos Teams e Empresas. Ative qualquer um dos bots na aba de automações.
Nos próximos 10 dias, vamos oferecer créditos de uso para que as equipes possam experimentar o Rollouts em alterações reais. Clientes dos planos Teams e Empresas recebem créditos para cerca de 50 e 500 alterações, respectivamente.