आख़िरी पड़ाव के लिए बॉट: Rollouts, सुरक्षा समीक्षा

आज हम ऐसे सॉफ्टवेयर विकास बॉट जारी कर रहे हैं जो सुरक्षित और विश्वसनीय कोड को और तेज़ी से उत्पादन तक पहुँचाने में आपकी सहायता करते हैं।
- Rollouts किसी परिवर्तन पर PR से लेकर उत्पादन तक नज़र रखता है, रिग्रेशन को फ़्लैग करता है और सिस्टम को फिर से स्वस्थ स्थिति में लाने के लिए कार्रवाई करता है।
- सुरक्षा समीक्षक आपके कोडबेस में सुरक्षा समस्याएँ ढूँढता है और उन्हें ठीक करता है।
हमने इन्हें क्यों बनाया
कोड लिखना अब धीमा हिस्सा नहीं रहा। जो तेज़ नहीं हुआ है, वह है PR खुलने के बाद का सारा काम: यह सुनिश्चित करना कि कोड सुरक्षित है, डिप्लॉय पर नज़र रखना, यह तय करना कि लेटेंसी में आई बढ़ोतरी असली है या नहीं, और यह पता लगाना कि ग्यारह परिवर्तनों में से किसकी वजह से checkout टूटा।
यह काम कठिन और दोहराव भरा है, और इसके लिए बहुत अधिक संदर्भ की आवश्यकता होती है। सुनने में तो यह बिल्कुल उसी प्रकार का काम लगता है जो बॉट्स को करना चाहिए!
हम पहले भी कह चुके हैं कि हम स्व-चालित कोडबेस की ओर बढ़ रहे हैं। Rollouts और सुरक्षा समीक्षा ऐसे सामान्य कार्यों को स्वायत्त रूप से संभालते हैं, जिनके लिए हर सॉफ़्टवेयर टीम चाहती है कि काश उसके पास अधिक विशेषज्ञता और समय होता।
Rollouts
Rollouts किसी परिवर्तन को PR खुलने के क्षण से लेकर तब तक ट्रैक करता है, जब तक आपको भरोसा न हो जाए कि वह उत्पादन में ठीक से काम कर रहा है।
अपना सोर्स कंट्रोल, डिप्लॉय सिस्टम और टेलीमेट्री (Datadog, Grafana, Honeycomb, या जहाँ भी आपके मेट्रिक्स और ट्रेस रहते हैं) कनेक्ट करें। मर्ज से पहले, Rollouts डिफ पढ़कर एक निगरानी योजना तैयार करता है: इसमें वे जोखिम होते हैं जो उसे दिखते हैं, वे प्रभाव जो परिवर्तन से अपेक्षित हैं, और वे जगहें जहाँ आपका इंस्ट्रुमेंटेशन यह नहीं बता सकता कि परिवर्तन ने काम किया या नहीं। अगर योजना में कुछ छूट गया हो, तो उसे संपादित करें।
डिप्लॉय के बाद, Rollouts योजना में शामिल संकेतों की तुलना डिप्लॉय से पहले की आधाररेखा से करता है। कोई रिग्रेशन मिलने पर वह आपको बताता है कि उसे किस परिवर्तन पर संदेह है और वह आगे क्या करने वाला है। आपके कॉन्फ़िगरेशन के आधार पर, यह लेखक को सूचना भेजना, किसी प्रोग्रेसिव रोलआउट को रोकना, या स्वीकृति के लिए एक रिवर्ट PR तैयार करना हो सकता है।
आज यह तीन काम बखूबी करता है:
- यह किसी एक क्षेत्र के किसी एक एंडपॉइंट तक सीमित रिग्रेशन को ग्लोबल अलर्ट ट्रिगर होने से पहले ही पकड़ लेता है
- यह अपेक्षित प्रभावों और रिग्रेशन में फ़र्क़ करता है, ताकि जानबूझकर लाए गए उछाल पर किसी को बेवजह पेज न किया जाए
- यह मर्ज से पहले ही छूटे हुए इंस्ट्रुमेंटेशन को चिह्नित कर देता है, जो किसी खराब परिवर्तन के नज़रअंदाज़ रह जाने का सबसे सामान्य कारण है
जल्द आ रहा है: फ़ीचर फ़्लैग इंटीग्रेशन, ताकि Rollouts सीधे ट्रैफ़िक को घटा-बढ़ा सके, और रिलीज़ ट्रेन व डिप्लॉय फ़्रीज़ की जानकारी।
सुरक्षा समीक्षक
सुरक्षा समीक्षक हर PR पर चलता है, पूरे कोडबेस के संदर्भ में परिवर्तन को पढ़ता है, और कमज़ोरियों की रिपोर्ट उनकी व्याख्या और सुझाए गए समाधान के साथ देता है।
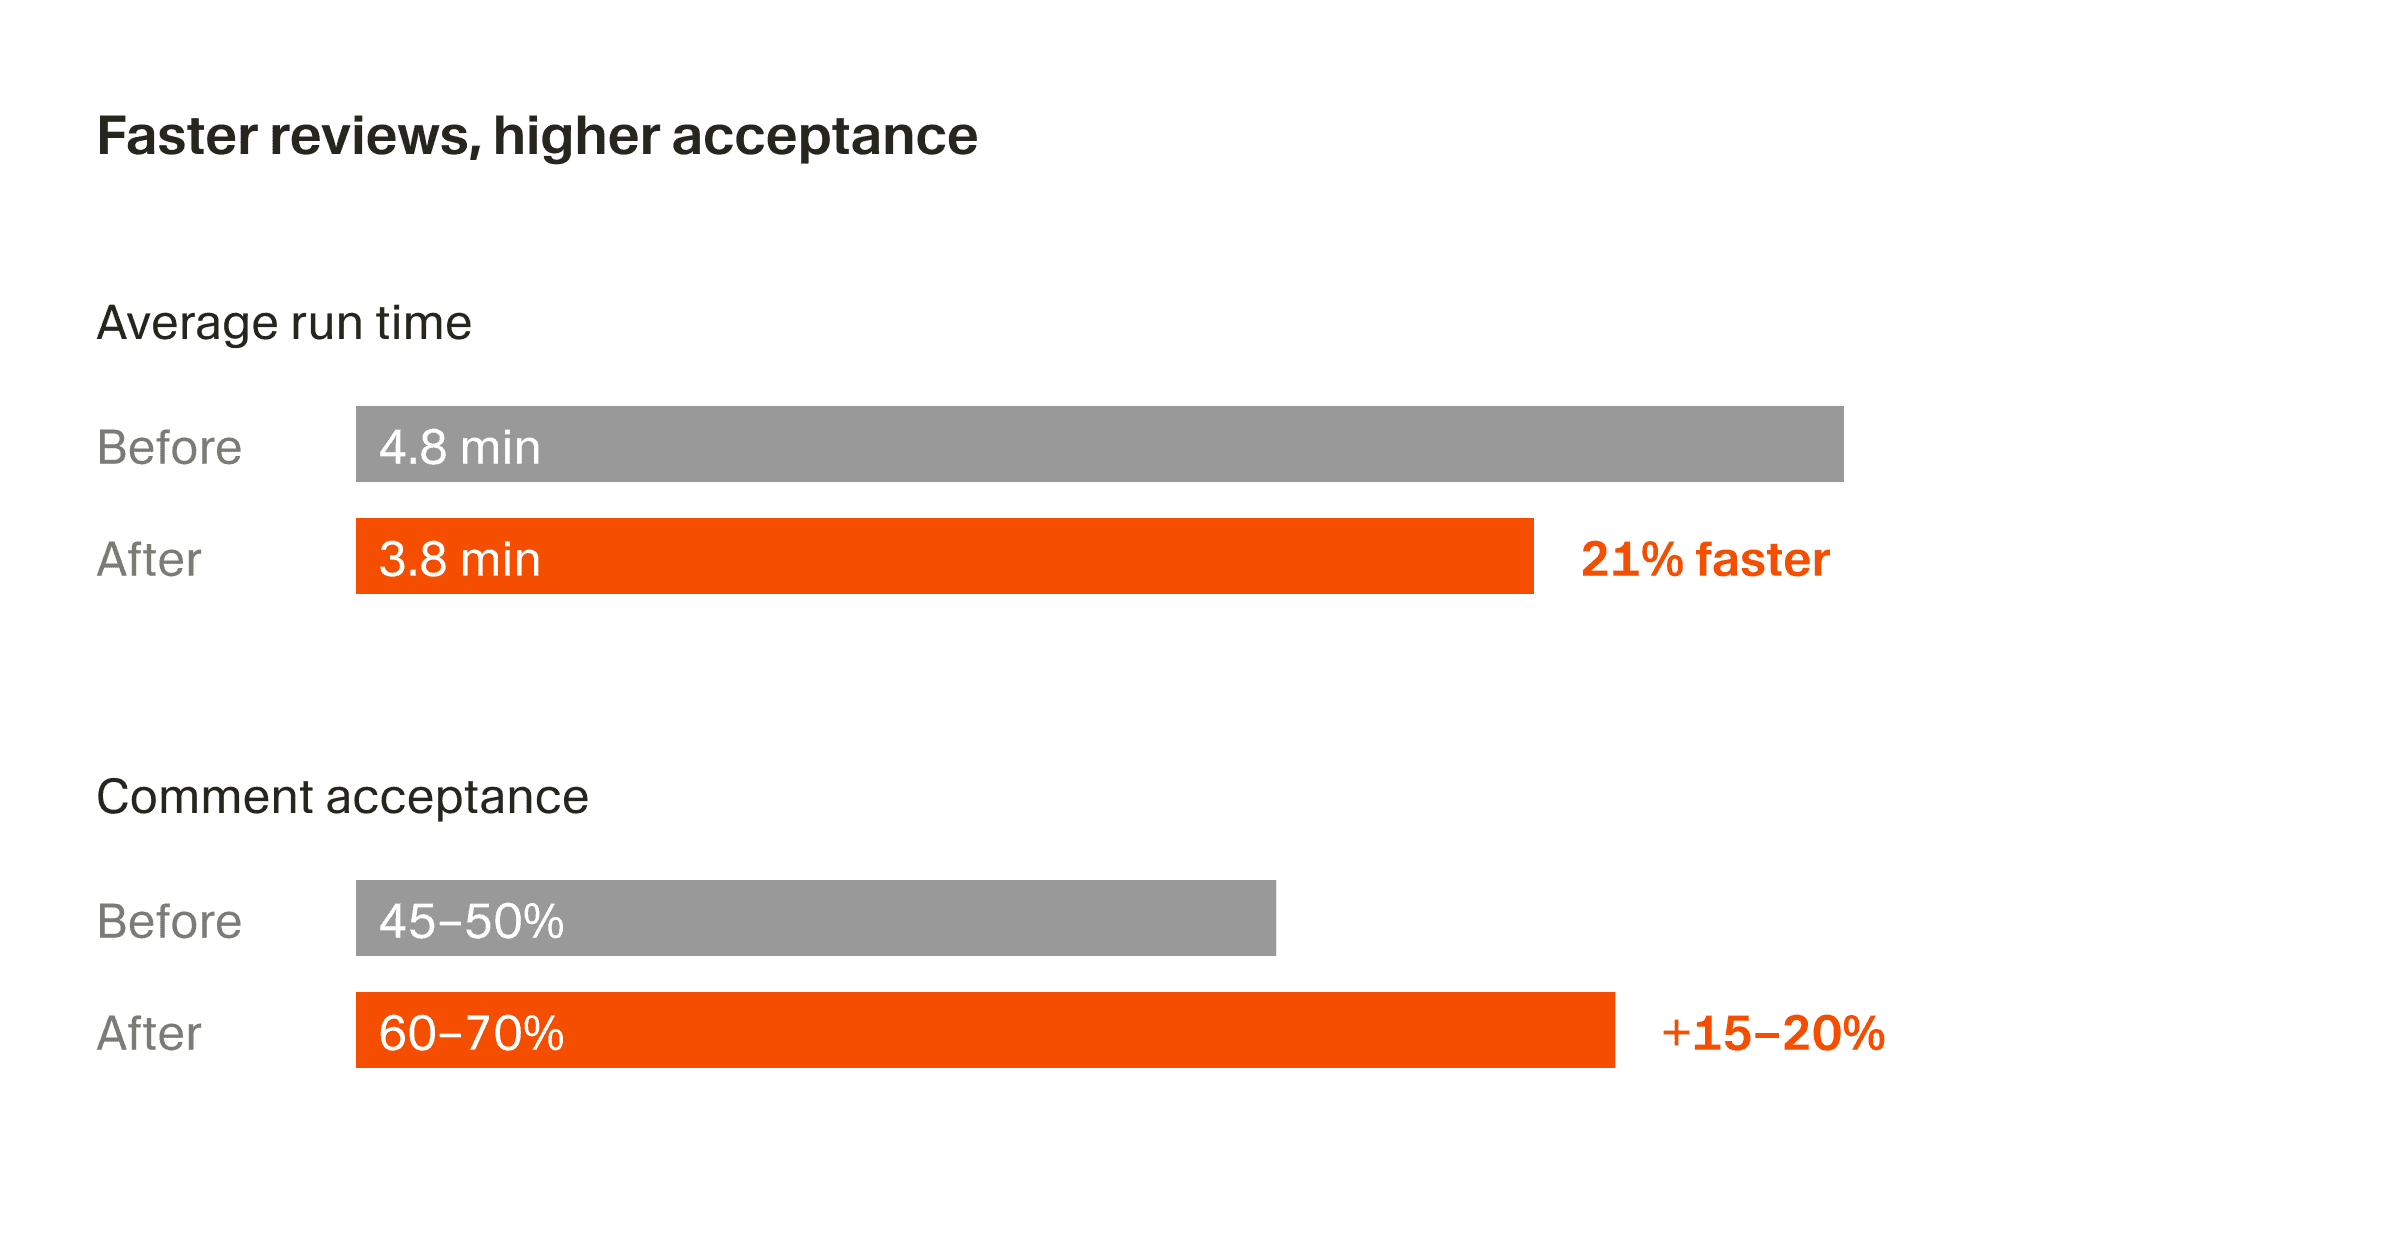
स्टैटिक विश्लेषण सिर्फ़ पैटर्न का मिलान करता है: यह SQL कॉल के पास होने वाले हर स्ट्रिंग संयोजन को फ़्लैग कर देता है, लेकिन उस प्राधिकरण जाँच को नहीं पकड़ पाता जो किसी रीफ़ैक्टर के बाद चलना बंद हो गई थी। सुरक्षा समीक्षा कोड को वैसे ही पढ़ती है जैसे कोई सुरक्षा इंजीनियर पढ़ता है: उपयोगकर्ता इनपुट कहाँ से आता है, आख़िर में कहाँ पहुँचता है, और रास्ते में किन-किन चीज़ों से होकर गुज़रता है।
बिना किसी अतिरिक्त सेटअप के यह इन चीज़ों की जाँच करता है:
- SQL, कमांड, टेम्पलेट और LDAP इंटरफ़ेस में इंजेक्शन
- नए और बदले गए रूट पर नदारद या त्रुटिपूर्ण प्रमाणीकरण और प्राधिकरण
- स्रोत में कमिट किए गए सीक्रेट्स और क्रेडेंशियल्स
- असुरक्षित डीसीरियलाइज़ेशन और असत्यापित रीडायरेक्ट
- ऐसे निर्भरता परिवर्तन जो ज्ञात कमज़ोरियाँ साथ ले आते हैं
- अवसंरचना और कॉन्फ़िग में असुरक्षित डिफ़ॉल्ट
हर निष्कर्ष के साथ गंभीरता का स्तर, हमले का पाथ और एक-क्लिक समाधान मिलता है।
शुरू करें
Rollouts और सुरक्षा समीक्षक आज से ही टीम और Enterprise प्लान पर उपलब्ध हैं। शुरू करने के लिए स्वचालन टैब से इनमें से किसी भी बॉट को सक्षम करें।


