Bon nombre des plus grandes entreprises de logiciels au monde ont adopté Cursor pour Enterprise. Voici quelques-unes des nouvelles fonctionnalités que nous lançons aujourd’hui :
Cursor peut désormais analyser le code et le contexte de chaque session d’agent pour comprendre le type de travail effectué, notamment :
Catégorie : Correction de bugs, refactorisation, explication
Type de travail : Maintenance, correction de bugs, nouvelles fonctionnalités
Complexité : Difficulté et spécificité des prompts
Les clients Enterprise peuvent également étendre ces catégories à l’échelle de leur organisation et de leurs équipes. Nous protégeons votre vie privée en veillant à ce qu’aucune donnée personnelle identifiable (PII) ni donnée sensible ne soient collectées dans le cadre de ces analyses.
Vous pouvez désormais partager les conversations avec l’agent avec votre équipe.
Générez une transcription en lecture seule de n’importe quelle conversation avec l’agent à inclure dans vos PR ou votre documentation interne. Les transcriptions peuvent être dupliquées pour que d’autres puissent lancer de nouvelles conversations avec l’agent à partir du même contexte.
Cursor prend désormais en charge les groupes de facturation pour une visibilité granulaire sur la répartition de l’utilisation.
Alignez l’utilisation et les dépenses sur la structure de votre organisation. Suivez les dépenses par groupe, définissez des alertes budgétaires et gardez un œil sur les écarts. Identifiez quelles équipes adoptent le plus Cursor.
Le sandboxing pour les agents prend en charge Linux en plus de macOS.
Cela permet aux agents de travailler efficacement dans des limites appropriées. L’accès est limité à votre espace de travail et peut être configuré pour bloquer les accès non autorisés au réseau et au système de fichiers.
Les comptes de service sont des comptes non humains (et leurs clés API) qui peuvent configurer Cursor, appeler des API et déclencher des agents cloud.
Avec les comptes de service, les équipes peuvent automatiser en toute sécurité des workflows alimentés par Cursor sans lier les intégrations aux comptes des développeurs individuels. Cela facilite la gestion des accès, la rotation des identifiants et garantit la continuité des automatisations même lorsque les personnes et les rôles changent.
Les comptes de service seront déployés pour les comptes Enterprise à partir de la semaine du 22/12.
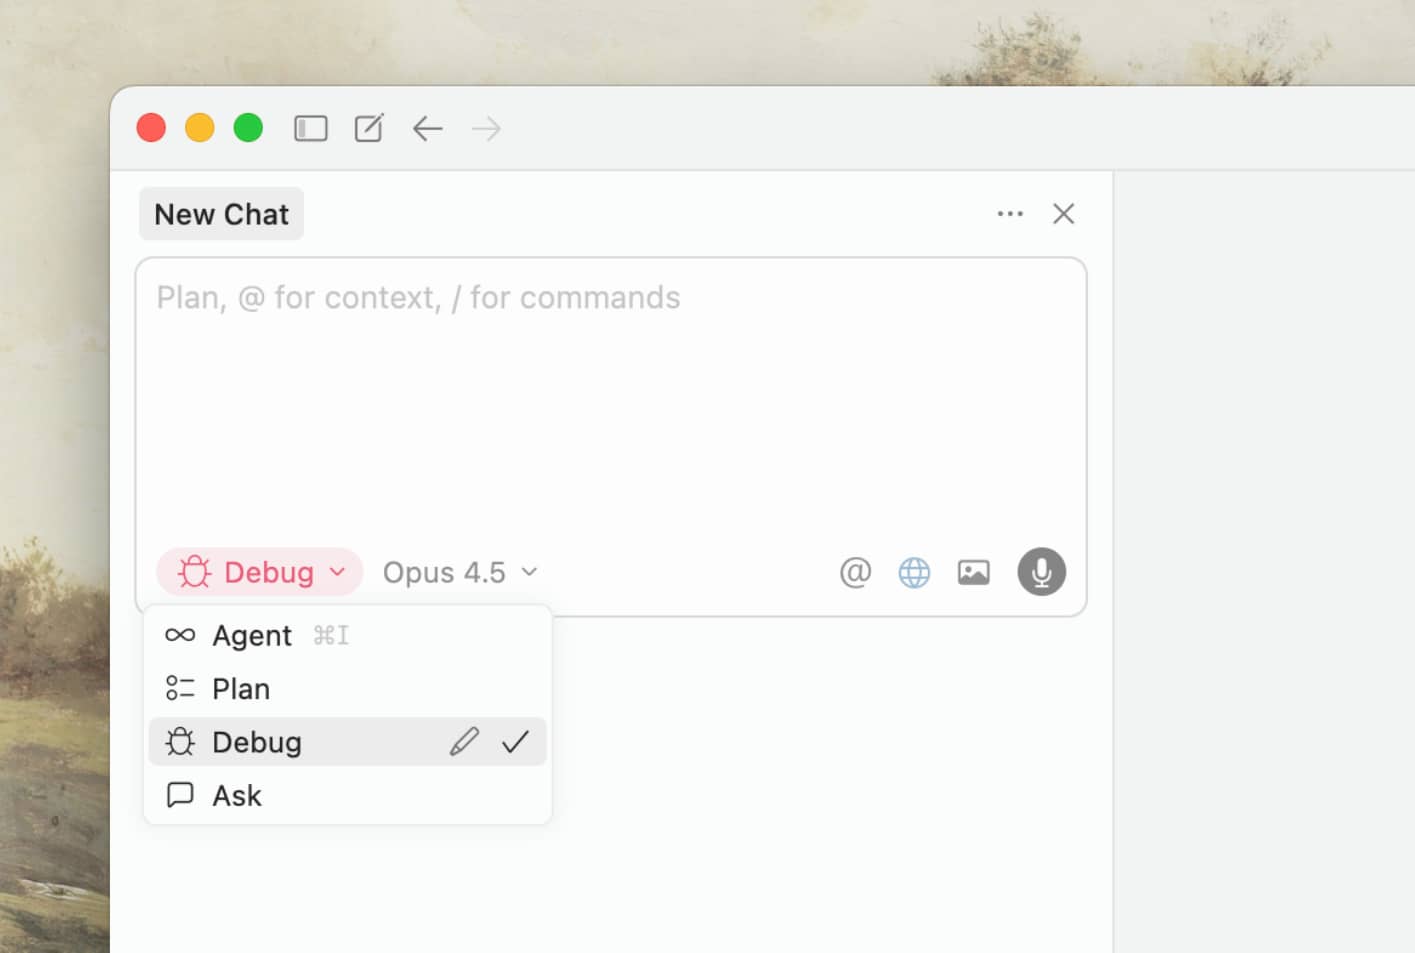
Le mode Debug vous aide à reproduire et corriger les bugs les plus délicats.
Cursor instrumente votre application avec des logs d'exécution pour trouver la cause profonde. Il fonctionne avec tous les stacks, langages et modèles.
Concevez et codez simultanément avec une toute nouvelle barre latérale du navigateur et un arbre de composants.
Déplacez des éléments, mettez à jour des couleurs, testez des mises en page et expérimentez avec le CSS en temps réel, puis appliquez instantanément les modifications à votre base de code en utilisant un agent. Vous pouvez également cliquer sur plusieurs éléments et décrire les modifications en texte pour lancer un agent qui effectuera les changements visuels.
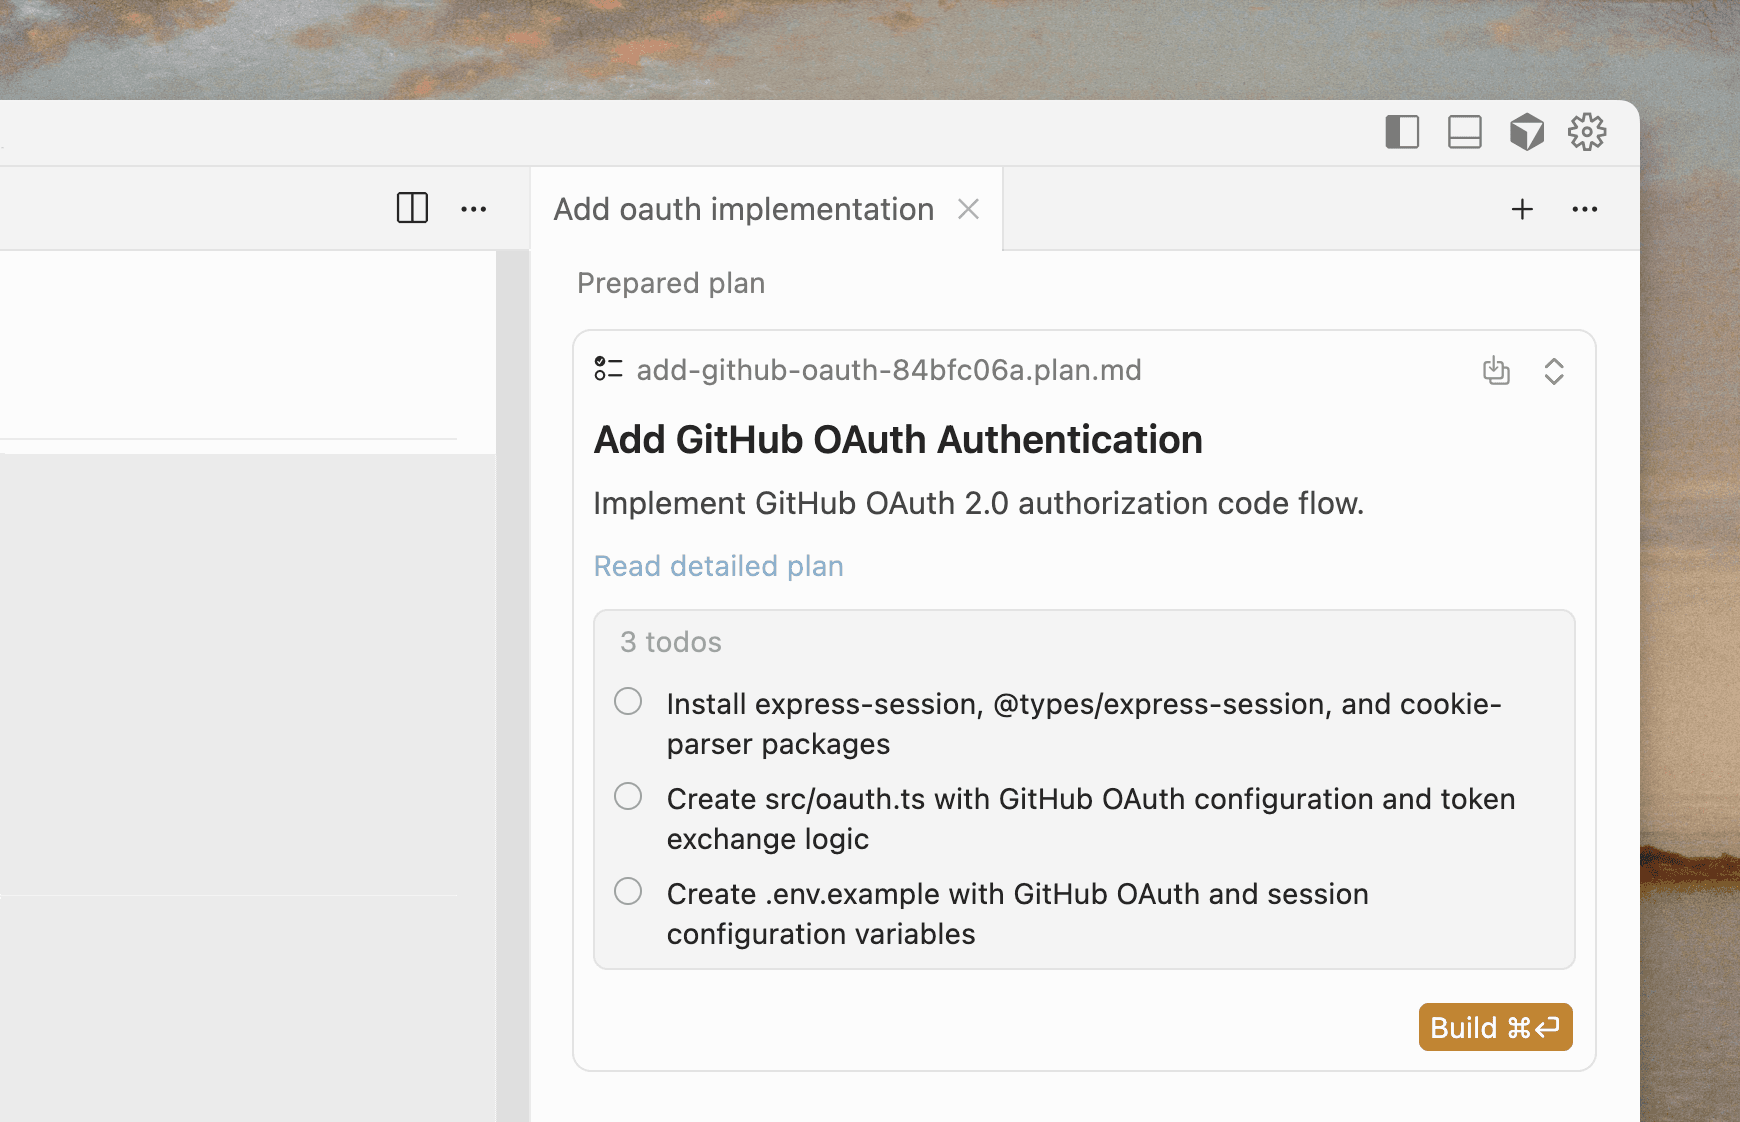
Plan Mode prend désormais en charge les diagrammes Mermaid intégrés, permettant à l’agent de générer et de diffuser en continu automatiquement des visuels dans vos plans. Vous avez également plus de contrôle sur la façon dont vous les créez, avec la possibilité d’envoyer des tâches à faire sélectionnées à de nouveaux agents.
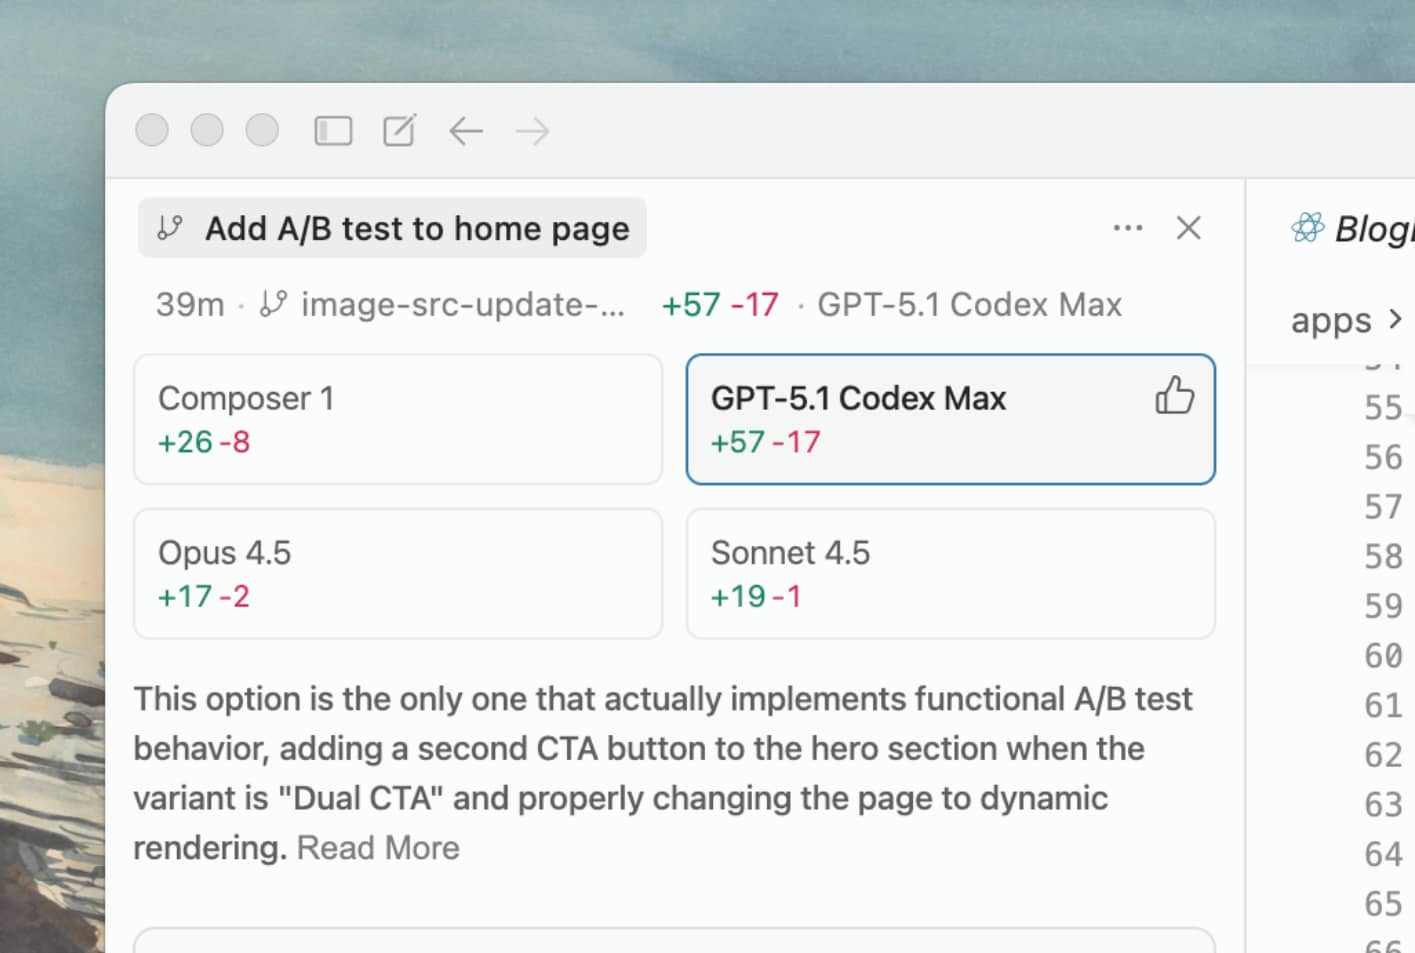
Lorsque plusieurs agents s’exécutent en parallèle, Cursor évalue désormais automatiquement toutes les exécutions et recommande la meilleure solution.
L’agent sélectionné comporte un commentaire expliquant pourquoi il a été choisi. L’évaluation de la meilleure solution n’intervient qu’une fois que l’ensemble des agents exécutés en parallèle ont terminé.
Lors de la création de plans, Cursor pose des questions pour clarifier les choses et améliorer la qualité du plan. Cursor affiche désormais une interface utilisateur interactive pour répondre facilement à ces questions.
Vous pouvez aussi utiliser ⌘+F pour rechercher dans les plans générés.
Vous pouvez désormais trouver et corriger des bugs directement dans Cursor grâce aux revues de code IA. L'IA analysera vos modifications et détectera les problèmes, qui s'afficheront dans le panneau latéral.
Cela vient en complément de Bugbot, qui s'exécute sur votre plateforme de gestion de code source comme GitHub (y compris Enterprise Server), GitLab, et d'autres.
Toutes les commandes grep exécutées par l’agent sont maintenant instantanées.
Le grep instantané est pris en charge par tous les modèles dans Cursor. Il est également utilisé lors de la recherche manuelle dans la base de code depuis la barre latérale, y compris les regex et la correspondance sur les limites de mots.
Cette amélioration est progressivement déployée aux utilisateurs de la version 2.1 au cours de la semaine à venir.
Les terminaux détectent mieux les processus déjà en cours d’exécution.
Les hooks au niveau du projet sont maintenant pris en charge.
La version minimale autorisée est désormais 1.5, la version minimale prise en charge est désormais 1.7.
Un nouveau bouton de commit & push a été ajouté dans le panneau de revue de diff de l’agent.
Les modes personnalisés ont été supprimés, avec la possibilité d’exporter en tant que commandes personnalisées.
Cliquer sur des fichiers dans la liste de revue ouvre le diff dans le panneau de revue.
L’acceptation automatique du diff lors du commit fonctionne désormais au niveau de chaque fichier.
Les entrées du menu de titre de l’éditeur ont été regroupées dans le menu « Afficher plus ».
L’API d’extension de VS Code a été mise à jour vers la v1.105.1.
Les règles dans le dossier personnel (~/.cursor/rules) seront incluses dans le contexte.
Utilisez Cmd+K dans le tableau de bord pour naviguer entre les paramètres.
Définissez une allowlist d’origines depuis le tableau de bord pour restreindre les outils du navigateur. Les outils du navigateur et la navigation seront alors bloqués en dehors de cette allowlist.
Définissez une allowlist et une blocklist d’extensions pour les administrateurs dans le tableau de bord.
Gérez les agents dans notre nouvel éditeur, avec une barre latérale dédiée à vos agents et à vos plans.
Exécutez jusqu’à huit agents en parallèle sur un seul prompt. Pour cela, nous utilisons des worktrees Git ou des machines distantes afin d’éviter les conflits de fichiers. Chaque agent opère dans sa propre copie isolée de votre codebase.
Voici notre premier modèle de génération de code piloté par des agents. Composer est un modèle de pointe, 4x plus rapide que des modèles d’intelligence comparable.
Lancé en bêta dans la version 1.7, Browser pour Agent est désormais en disponibilité générale (GA). Nous avons ajouté un support supplémentaire pour que les équipes Enterprise puissent utiliser Browser dans la version 2.0.
Browser peut désormais être intégré à l’éditeur, avec de nouveaux outils puissants pour sélectionner des éléments et transmettre les informations du DOM à l’Agent. Pour en savoir plus sur l’utilisation de Browser.
Introduite en bêta en 1.7, la fonctionnalité de terminaux sandboxés est désormais disponible en version GA sur macOS. Nous exécutons désormais par défaut les commandes de l’Agent dans un bac à sable sécurisé sur macOS avec la version 2.0.
Les commandes shell (qui ne sont pas déjà sur la liste d’autorisation) seront automatiquement exécutées dans un bac à sable avec un accès en lecture/écriture à votre espace de travail et sans accès à Internet. En savoir plus sur le sandboxing.
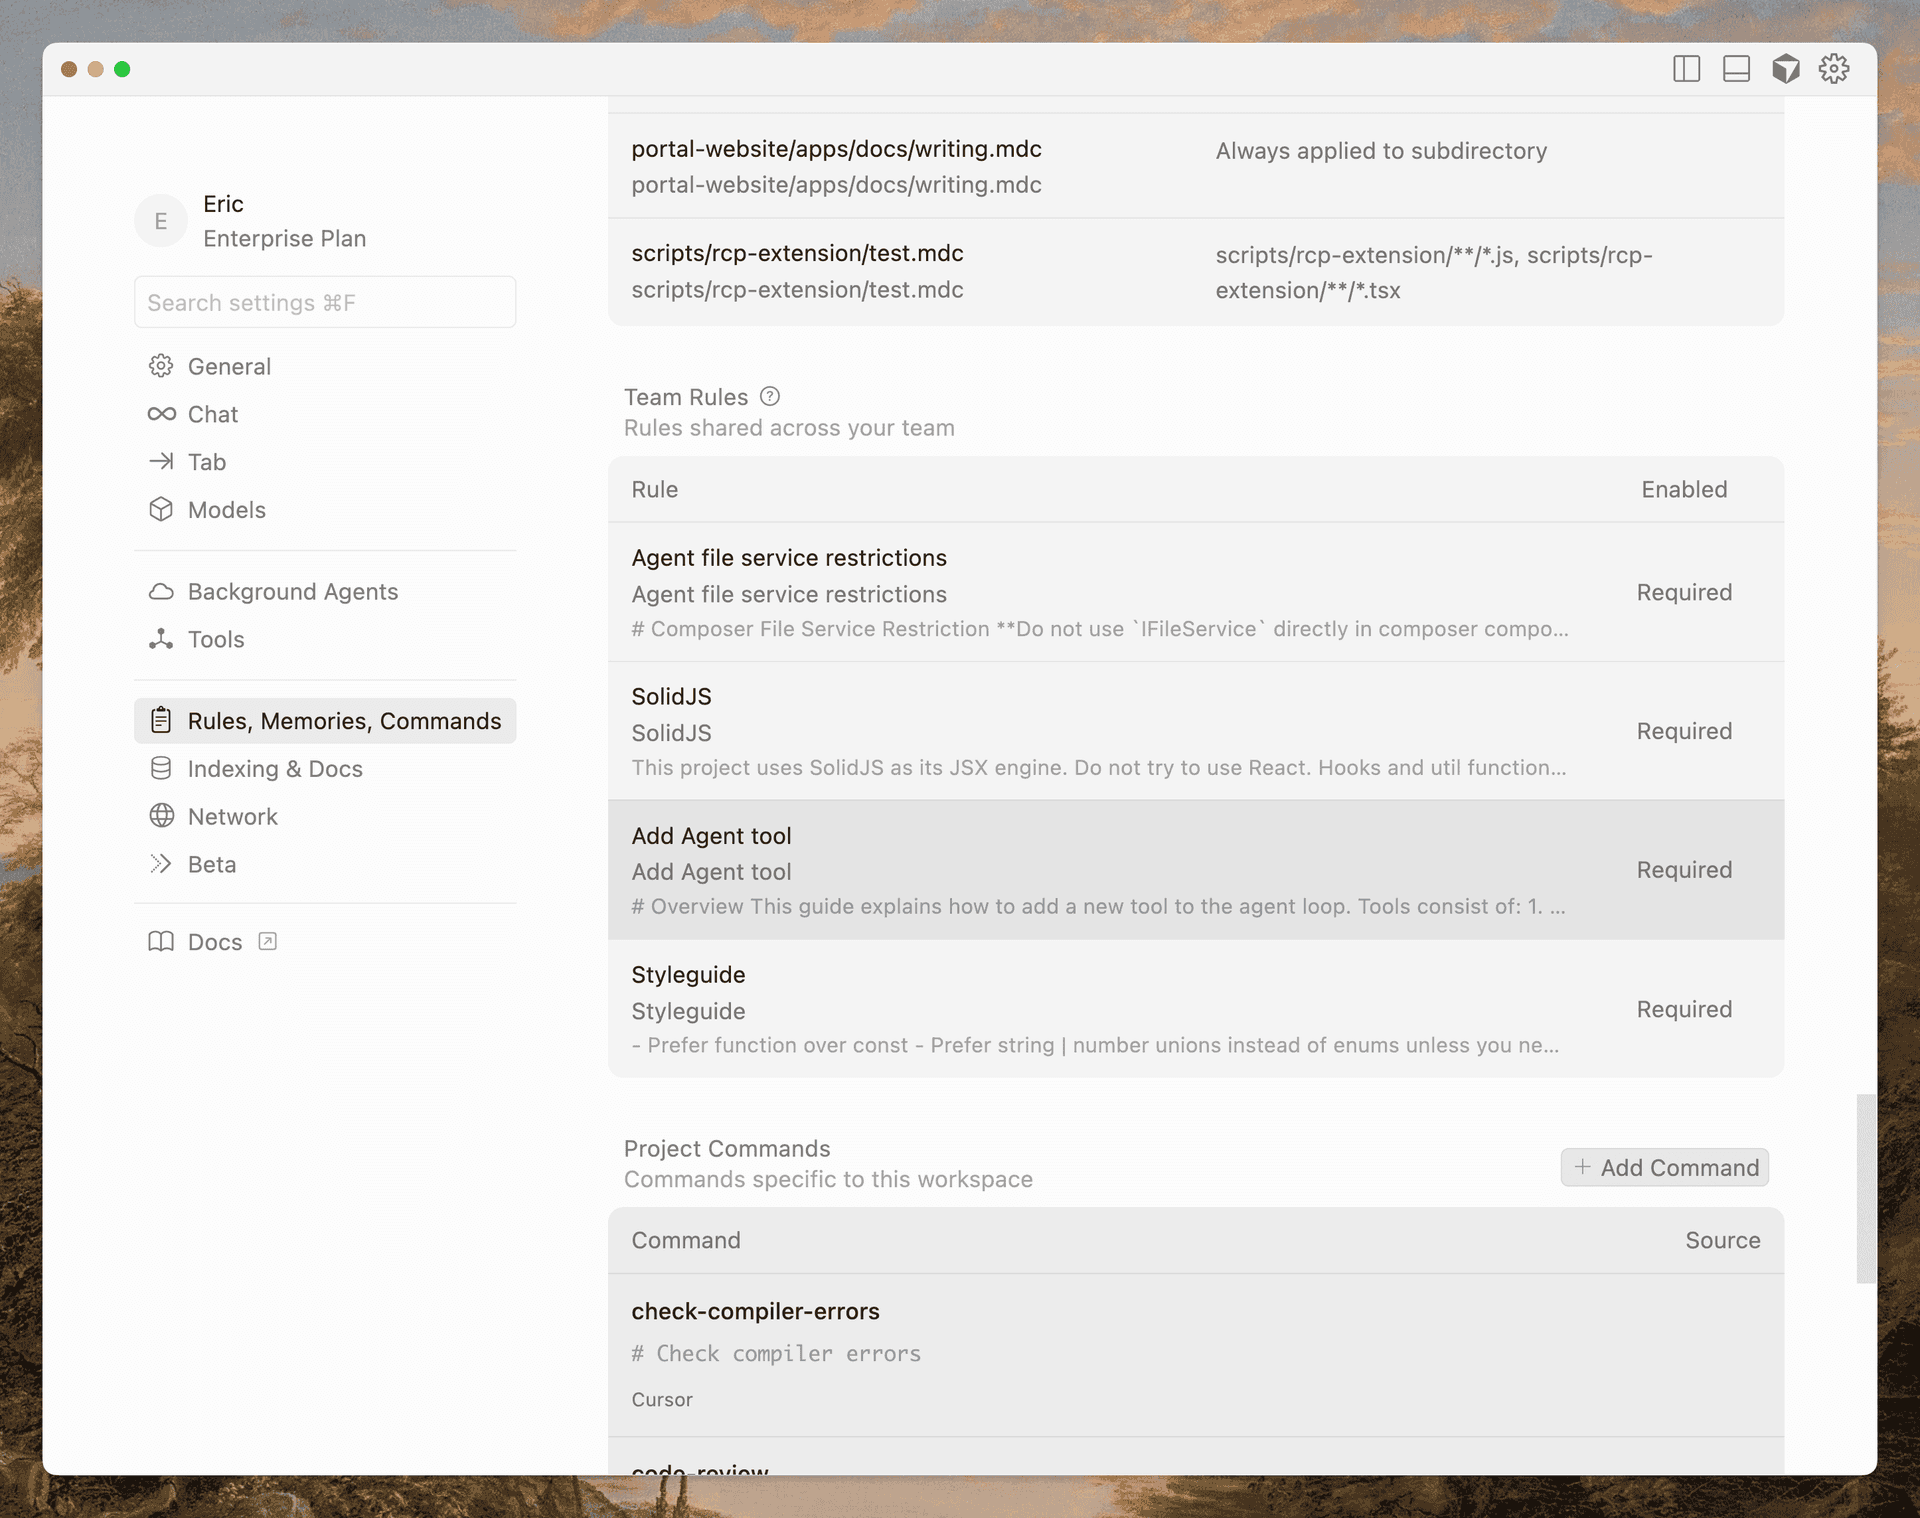
Définissez des commandes et des règles personnalisées pour votre équipe dans le tableau de bord Cursor.
Ce contexte sera ensuite automatiquement appliqué à tous les membres de votre équipe, sans qu’il soit nécessaire de stocker les fichiers localement dans votre éditeur, et sera géré de manière centralisée par les administrateurs de l’équipe.
Dictez vos requêtes à Agent grâce à la conversion intégrée de la parole en texte. Vous pouvez également définir des mots-clés de validation personnalisés dans les paramètres pour déclencher l'exécution d'Agent.
Le Mode vocal est un outil de dictée. Pour une conversation orale en temps réel avec un agent, voir le chat vocal.
Cursor utilise des Language Server Protocols (LSP) pour des fonctionnalités spécifiques aux langages comme aller à la définition, les info‑bulles au survol, les diagnostics, et plus encore.
Nous avons considérablement amélioré les performances de chargement et d’utilisation des LSP pour tous les langages. Cela est particulièrement visible lorsque vous travaillez avec l’agent et que vous consultez des diffs.
Les LSP Python et TypeScript sont désormais plus rapides par défaut pour les grands projets, avec des limites de mémoire plus élevées configurées dynamiquement en fonction de la RAM disponible.
Nous avons également corrigé un certain nombre de fuites de mémoire et amélioré la gestion globale de la mémoire.
Créez votre plan avec un modèle, puis exécutez ce plan avec un autre. Vous pouvez choisir de l’exécuter au premier plan ou en arrière-plan, ou même de planifier avec des agents parallèles pour disposer de plusieurs plans à examiner.
Les fichiers et répertoires sont désormais affichés inline sous forme de pastilles. Nous avons également amélioré le copier-coller de prompts avec du contexte balisé.
Nous avons supprimé de nombreux éléments explicites dans le menu de contexte, notamment @Definitions, @Web, @Link, @Recent Changes, @Linter Errors, et d'autres. Agent peut désormais récupérer lui-même le contexte sans qu'il soit nécessaire de l'ajouter manuellement dans le champ de prompt.
Nous avons grandement amélioré l’infrastructure sous-jacente pour travailler avec Agent sur l’ensemble des modèles. Cela apporte des gains de qualité notables, en particulier pour GPT-5 Codex.
Les Cloud Agents offrent désormais une fiabilité à 99,9 %, un démarrage instantané et une nouvelle interface, bientôt disponible. Nous avons également amélioré l'expérience d'envoi d’agents dans le cloud depuis l’éditeur.
Avec l’offre Enterprise, vous pouvez désormais appliquer des paramètres standard pour les terminaux sandboxés à l’ensemble de votre équipe. Configurez la disponibilité des terminaux sandboxés, l’accès à Git et l’accès réseau au niveau de l’équipe.
Les équipes Enterprise peuvent désormais distribuer des hooks directement depuis le tableau de bord web. Les administrateurs peuvent ajouter de nouveaux hooks, enregistrer des brouillons et définir à quels systèmes d’exploitation chaque hook s’applique.
Cursor peut désormais rédiger des plans détaillés avant de se lancer dans des tâches complexes. Cela permet aux agents de fonctionner nettement plus longtemps.
Lors de la rédaction de prompts, des suggestions d’autocomplétion apparaîtront en fonction des modifications récentes. Appuyez sur la touche Tab pour accepter les suggestions et ajouter des fichiers au contexte.
Vous pouvez désormais observer, contrôler et étendre la boucle de l'Agent à l'aide de scripts personnalisés. Les Hooks vous permettent de personnaliser et d'influencer le comportement de l'Agent à l'exécution.
Utilisez les Hooks pour auditer l'utilisation de l'Agent, bloquer des commandes ou masquer des secrets dans le contexte. La fonctionnalité est encore en bêta et nous serions ravis de recueillir vos retours.
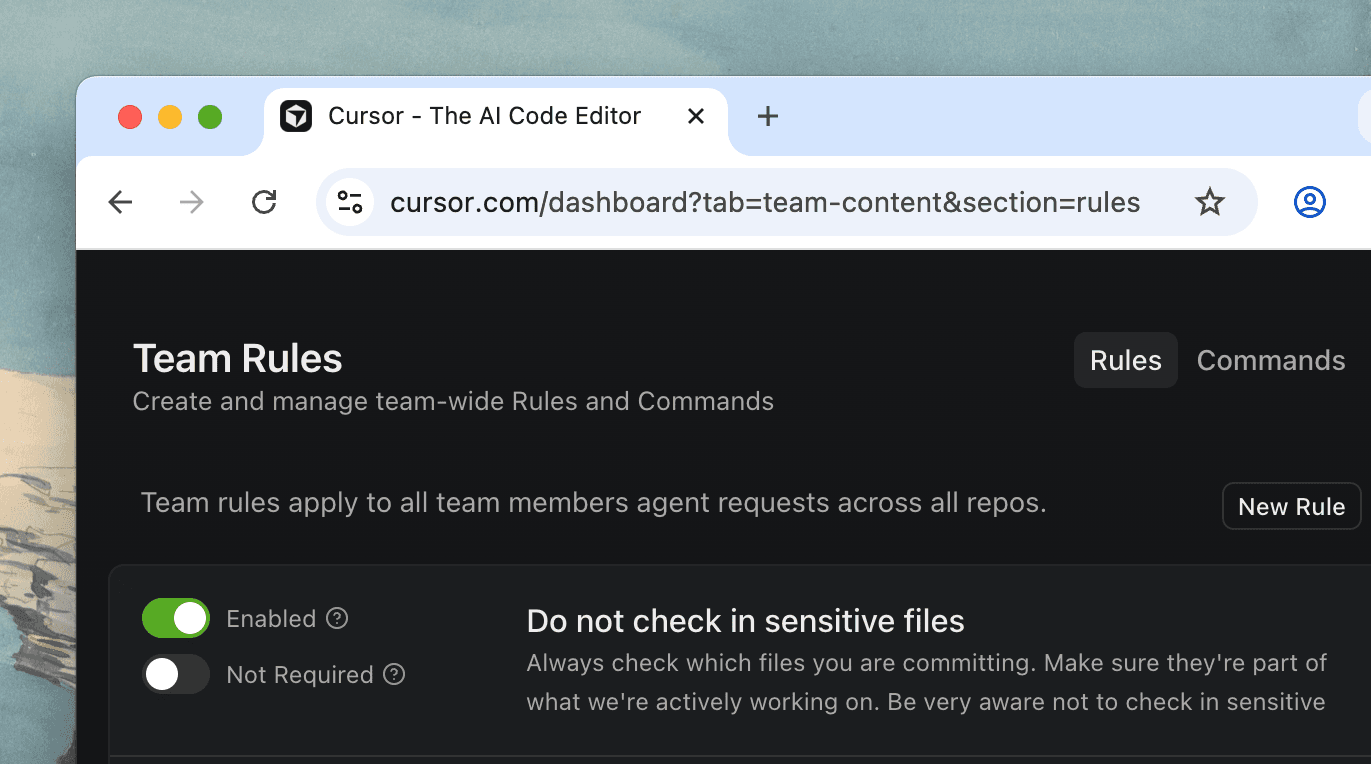
Les équipes peuvent désormais définir et partager des règles globales depuis le tableau de bord, qui seront appliquées à tous les projets. Nous avons également déployé les règles d'équipe pour Bugbot, afin que le comportement reste cohérent dans l'ensemble des dépôts.
Générez des deeplinks partageables pour des prompts réutilisables. Pratique pour les instructions de configuration dans la documentation, les ressources d’équipe et le partage de workflows. Consultez notre documentation pour savoir comment les créer.
Les commandes s'exécutent désormais dans un environnement sécurisé et isolé. Si vous êtes en mode allowlist, les commandes qui ne figurent pas sur la allowlist seront automatiquement exécutées dans une sandbox avec un accès en lecture/écriture à votre espace de travail, mais sans accès à Internet.
Si une commande échoue et que nous détectons que la sandbox en est la cause, nous vous proposerons de la relancer en dehors de la sandbox.
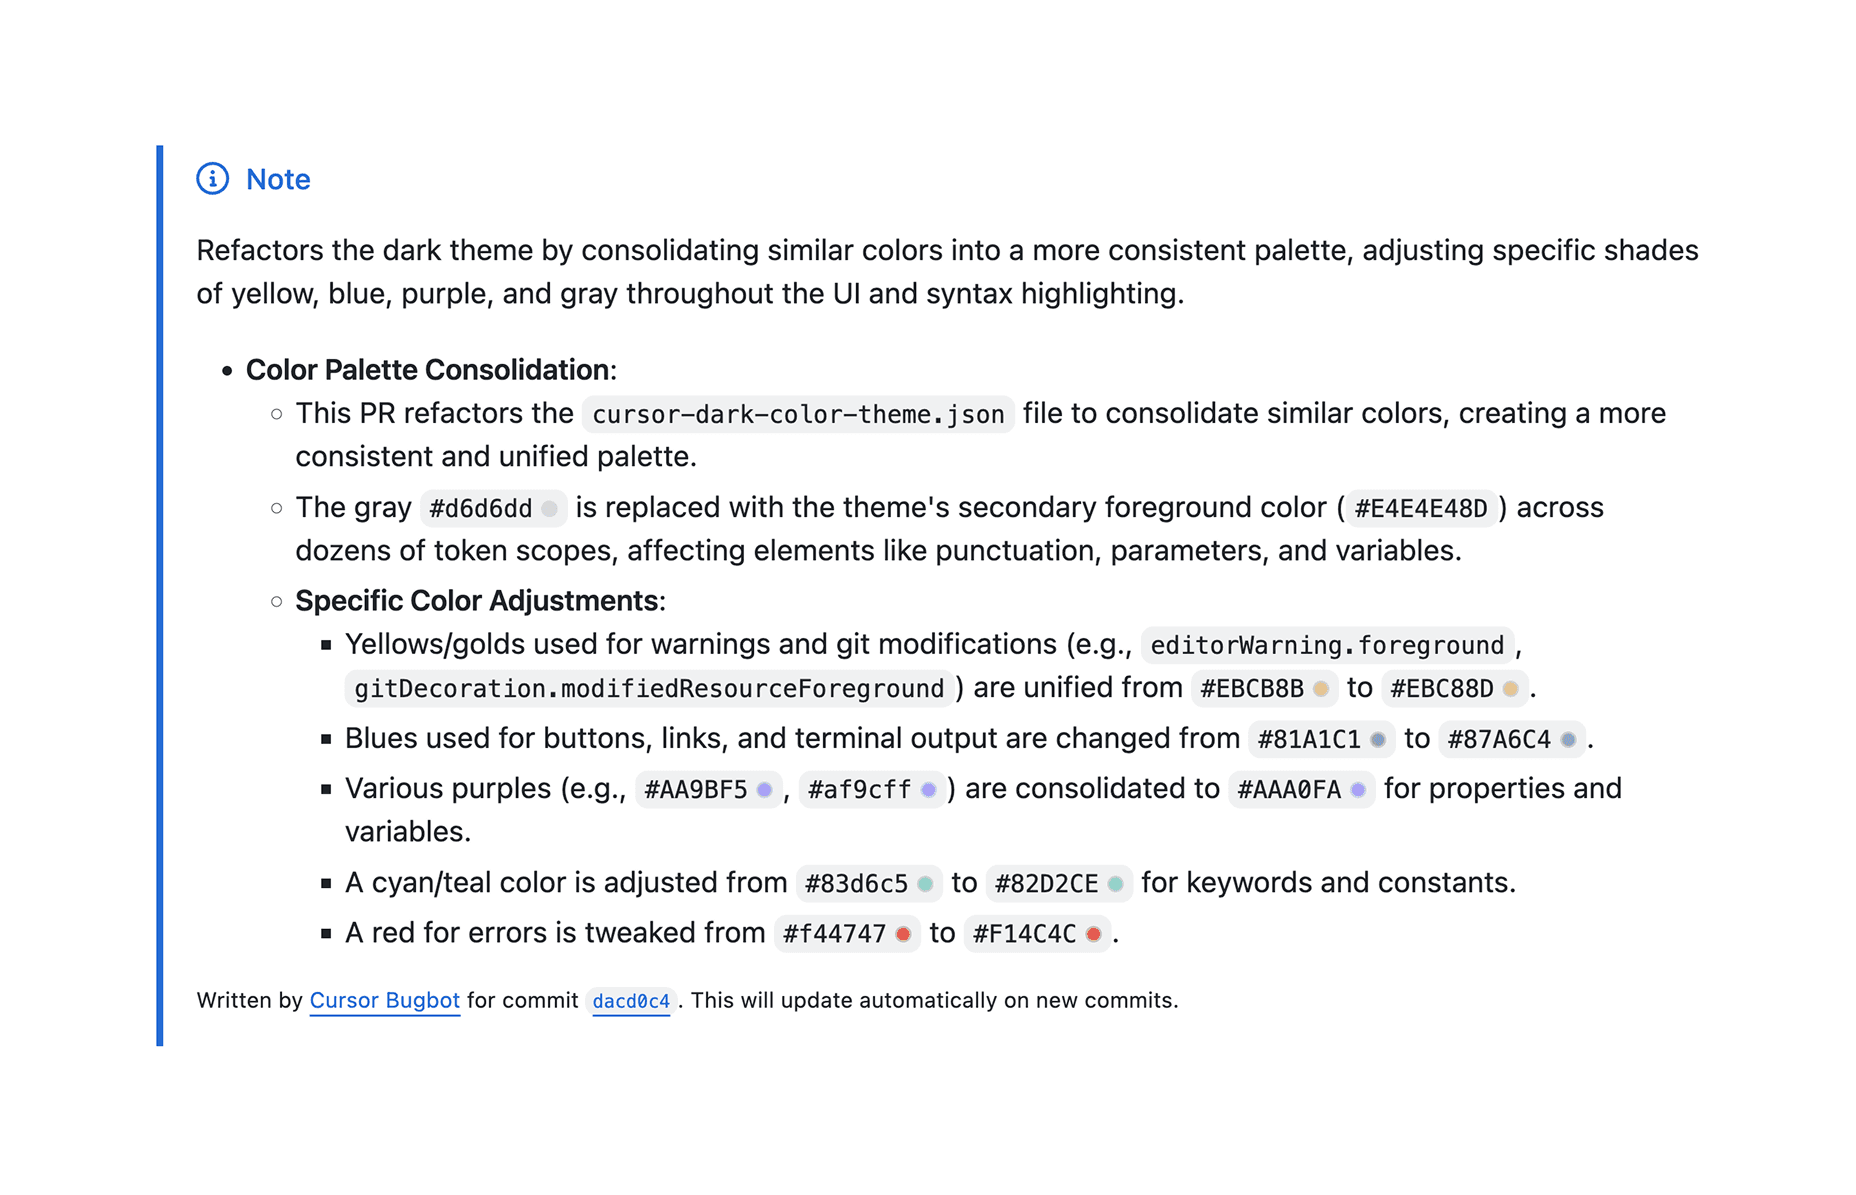
Lors de la création d'une PR dans GitHub, Bugbot génère désormais un résumé des changements. Ce résumé est mis à jour à chaque fois que vous poussez des modifications afin qu'il reste toujours exact. Vous pouvez désactiver cette fonctionnalité dans l'onglet Bugbot de votre tableau de bord Cursor.
Agent peut désormais lire directement les fichiers image depuis votre espace de travail et les inclure dans le contexte. Auparavant, seules les images collées étaient prises en charge.
Le code collé à partir de fichiers ou du terminal est désormais explicitement mentionné dans Chat, ce qui rend les conversations plus claires et plus faciles à suivre.
Sous Windows, Agent utilise désormais correctement PowerShell. Sous macOS et Linux, PowerShell sera utilisé s'il est défini comme shell par défaut. Agent détecte également correctement le shell, ce qui évite les erreurs de syntaxe spécifiques à Bash dans PowerShell.
1.7.1 : Améliorations des performances
1.7.2 : Prise en charge de l'exécution automatique MCP
1.7.3 : Corrections de performances et améliorations de l'UI
1.7.4 : Améliorations du raccourci Shift+Tab
1.7.5 : Corrections de la fenêtre Agent
1.7.6 : Optimisations des performances et corrections de migration
1.7.7 : Améliorations des paramètres Git
1.7.8 : Nettoyage de l'UI
1.7.9 : Corrections de la fenêtre Agent
1.7.10 : Corrections de compatibilité Bash
1.7.11 : Sandboxes multi-root et améliorations du terminal
1.7.12 : Corrections de la fenêtre Agent
1.7.13 : Corrections de bugs
1.7.14 : Améliorations du mode Plan et todos interactifs
1.7.15 : Prise en charge du navigateur et raccourcis clavier de la fenêtre Agent
1.7.16 : Améliorations de la gestion des images et raccourcis clavier
1.7.17 : Corrections
1.7.18 : Corrections de la zone de saisie et des raccourcis
1.7.19 : Améliorations du navigateur et des outils MCP
1.7.20 : Paramètre d'acceptation automatique de la recherche Web
1.7.21 : Corrections de captures d'écran
1.7.22 : Améliorations de l'UI d'exécution automatique et journalisation du navigateur
1.7.23 : Corrections du mode Plan et prise en charge des fichiers distants
1.7.24 : Deeplinks d'équipe et améliorations des hooks
1.7.25 : Corrections de bugs
1.7.26 : Sandboxing du terminal
1.7.27 : Comportement de l'onglet Chat corrigé
1.7.28 : État de vue du navigateur corrigé
1.7.29 : Amélioration du blocage de la fenêtre Agent, amélioration des performances de ripgrep
1.7.30 : Correction d'un bug de la console du navigateur
1.7.31 : Mise à jour du flux de révision de code, blocs de code vides corrigés
1.7.32 : État de la fenêtre modale de fermeture corrigé
1.7.33 : Amélioration des performances de la surveillance de fichiers
1.7.34 : UX de conversation du mode Plan améliorée, fuites de mémoire corrigées
1.7.35 : Todos fusionnés, étiquetage et UX de conversation du mode Plan améliorés
1.7.36 : Problèmes de création d'observateurs corrigés
1.7.37 : Positionnement des points du mode Plan corrigé
1.7.38 : Amélioration des mises à jour de plan et du sandboxing du terminal
1.7.39 : Fuites de mémoire corrigées, améliorations des connexions distantes, UX de sandboxing du terminal
1.7.40 : Améliorations des erreurs, corrections de l'environnement du terminal, mises à jour de la liste d'autorisation MCP
1.7.41 : Améliorations de la synchronisation des tokens pour l'authentification
1.7.42 : Mises à jour de texte, correction du joker complet de la liste d'autorisation MCP, améliorations de la copie dans l'éditeur de plan
1.7.43 : Amélioration de la création et de la suppression des todos
1.7.44 : Références de todos corrigées
1.7.45 : UX du sélecteur de modèle
1.7.46 : Améliorations de l'UI d'Agent
1.7.47 : Correction d'un crash du système de surveillance de fichiers, améliorations de recherche, politique HTTP/2
1.7.48 : Corrections de fuites de mémoire, améliorations de la détection des dépôts Git, améliorations de la recherche rapide
1.7.49 : Nettoyage du code des deeplinks, changements réseau HTTP/2
1.7.50 : Améliorations de l'infrastructure de version
1.7.51 : Améliorations réseau
1.7.52 : Améliorations de cache et de build
1.7.53 : Améliorations de la journalisation réseau
1.7.54 : Journalisation, améliorations des performances de l'UI
Bon nombre des plus grandes entreprises de logiciels au monde ont adopté Cursor pour Enterprise. Voici quelques-unes des nouvelles fonctionnalités que nous lançons aujourd’hui :
Cursor peut désormais analyser le code et le contexte de chaque session d’agent pour comprendre le type de travail effectué, notamment :
Catégorie : Correction de bugs, refactorisation, explication
Type de travail : Maintenance, correction de bugs, nouvelles fonctionnalités
Complexité : Difficulté et spécificité des prompts
Les clients Enterprise peuvent également étendre ces catégories à l’échelle de leur organisation et de leurs équipes. Nous protégeons votre vie privée en veillant à ce qu’aucune donnée personnelle identifiable (PII) ni donnée sensible ne soient collectées dans le cadre de ces analyses.
Vous pouvez désormais partager les conversations avec l’agent avec votre équipe.
Générez une transcription en lecture seule de n’importe quelle conversation avec l’agent à inclure dans vos PR ou votre documentation interne. Les transcriptions peuvent être dupliquées pour que d’autres puissent lancer de nouvelles conversations avec l’agent à partir du même contexte.
Cursor prend désormais en charge les groupes de facturation pour une visibilité granulaire sur la répartition de l’utilisation.
Alignez l’utilisation et les dépenses sur la structure de votre organisation. Suivez les dépenses par groupe, définissez des alertes budgétaires et gardez un œil sur les écarts. Identifiez quelles équipes adoptent le plus Cursor.
Le sandboxing pour les agents prend en charge Linux en plus de macOS.
Cela permet aux agents de travailler efficacement dans des limites appropriées. L’accès est limité à votre espace de travail et peut être configuré pour bloquer les accès non autorisés au réseau et au système de fichiers.
Les comptes de service sont des comptes non humains (et leurs clés API) qui peuvent configurer Cursor, appeler des API et déclencher des agents cloud.
Avec les comptes de service, les équipes peuvent automatiser en toute sécurité des workflows alimentés par Cursor sans lier les intégrations aux comptes des développeurs individuels. Cela facilite la gestion des accès, la rotation des identifiants et garantit la continuité des automatisations même lorsque les personnes et les rôles changent.
Les comptes de service seront déployés pour les comptes Enterprise à partir de la semaine du 22/12.
Le mode Debug vous aide à reproduire et corriger les bugs les plus délicats.
Cursor instrumente votre application avec des logs d'exécution pour trouver la cause profonde. Il fonctionne avec tous les stacks, langages et modèles.
Concevez et codez simultanément avec une toute nouvelle barre latérale du navigateur et un arbre de composants.
Déplacez des éléments, mettez à jour des couleurs, testez des mises en page et expérimentez avec le CSS en temps réel, puis appliquez instantanément les modifications à votre base de code en utilisant un agent. Vous pouvez également cliquer sur plusieurs éléments et décrire les modifications en texte pour lancer un agent qui effectuera les changements visuels.
Plan Mode prend désormais en charge les diagrammes Mermaid intégrés, permettant à l’agent de générer et de diffuser en continu automatiquement des visuels dans vos plans. Vous avez également plus de contrôle sur la façon dont vous les créez, avec la possibilité d’envoyer des tâches à faire sélectionnées à de nouveaux agents.
Lorsque plusieurs agents s’exécutent en parallèle, Cursor évalue désormais automatiquement toutes les exécutions et recommande la meilleure solution.
L’agent sélectionné comporte un commentaire expliquant pourquoi il a été choisi. L’évaluation de la meilleure solution n’intervient qu’une fois que l’ensemble des agents exécutés en parallèle ont terminé.
Lors de la création de plans, Cursor pose des questions pour clarifier les choses et améliorer la qualité du plan. Cursor affiche désormais une interface utilisateur interactive pour répondre facilement à ces questions.
Vous pouvez aussi utiliser ⌘+F pour rechercher dans les plans générés.
Vous pouvez désormais trouver et corriger des bugs directement dans Cursor grâce aux revues de code IA. L'IA analysera vos modifications et détectera les problèmes, qui s'afficheront dans le panneau latéral.
Cela vient en complément de Bugbot, qui s'exécute sur votre plateforme de gestion de code source comme GitHub (y compris Enterprise Server), GitLab, et d'autres.
Toutes les commandes grep exécutées par l’agent sont maintenant instantanées.
Le grep instantané est pris en charge par tous les modèles dans Cursor. Il est également utilisé lors de la recherche manuelle dans la base de code depuis la barre latérale, y compris les regex et la correspondance sur les limites de mots.
Cette amélioration est progressivement déployée aux utilisateurs de la version 2.1 au cours de la semaine à venir.
Les terminaux détectent mieux les processus déjà en cours d’exécution.
Les hooks au niveau du projet sont maintenant pris en charge.
La version minimale autorisée est désormais 1.5, la version minimale prise en charge est désormais 1.7.
Un nouveau bouton de commit & push a été ajouté dans le panneau de revue de diff de l’agent.
Les modes personnalisés ont été supprimés, avec la possibilité d’exporter en tant que commandes personnalisées.
Cliquer sur des fichiers dans la liste de revue ouvre le diff dans le panneau de revue.
L’acceptation automatique du diff lors du commit fonctionne désormais au niveau de chaque fichier.
Les entrées du menu de titre de l’éditeur ont été regroupées dans le menu « Afficher plus ».
L’API d’extension de VS Code a été mise à jour vers la v1.105.1.
Les règles dans le dossier personnel (~/.cursor/rules) seront incluses dans le contexte.
Utilisez Cmd+K dans le tableau de bord pour naviguer entre les paramètres.
Définissez une allowlist d’origines depuis le tableau de bord pour restreindre les outils du navigateur. Les outils du navigateur et la navigation seront alors bloqués en dehors de cette allowlist.
Définissez une allowlist et une blocklist d’extensions pour les administrateurs dans le tableau de bord.
Gérez les agents dans notre nouvel éditeur, avec une barre latérale dédiée à vos agents et à vos plans.
Exécutez jusqu’à huit agents en parallèle sur un seul prompt. Pour cela, nous utilisons des worktrees Git ou des machines distantes afin d’éviter les conflits de fichiers. Chaque agent opère dans sa propre copie isolée de votre codebase.
Voici notre premier modèle de génération de code piloté par des agents. Composer est un modèle de pointe, 4x plus rapide que des modèles d’intelligence comparable.
Lancé en bêta dans la version 1.7, Browser pour Agent est désormais en disponibilité générale (GA). Nous avons ajouté un support supplémentaire pour que les équipes Enterprise puissent utiliser Browser dans la version 2.0.
Browser peut désormais être intégré à l’éditeur, avec de nouveaux outils puissants pour sélectionner des éléments et transmettre les informations du DOM à l’Agent. Pour en savoir plus sur l’utilisation de Browser.
Introduite en bêta en 1.7, la fonctionnalité de terminaux sandboxés est désormais disponible en version GA sur macOS. Nous exécutons désormais par défaut les commandes de l’Agent dans un bac à sable sécurisé sur macOS avec la version 2.0.
Les commandes shell (qui ne sont pas déjà sur la liste d’autorisation) seront automatiquement exécutées dans un bac à sable avec un accès en lecture/écriture à votre espace de travail et sans accès à Internet. En savoir plus sur le sandboxing.
Définissez des commandes et des règles personnalisées pour votre équipe dans le tableau de bord Cursor.
Ce contexte sera ensuite automatiquement appliqué à tous les membres de votre équipe, sans qu’il soit nécessaire de stocker les fichiers localement dans votre éditeur, et sera géré de manière centralisée par les administrateurs de l’équipe.
Dictez vos requêtes à Agent grâce à la conversion intégrée de la parole en texte. Vous pouvez également définir des mots-clés de validation personnalisés dans les paramètres pour déclencher l'exécution d'Agent.
Le Mode vocal est un outil de dictée. Pour une conversation orale en temps réel avec un agent, voir le chat vocal.
Cursor utilise des Language Server Protocols (LSP) pour des fonctionnalités spécifiques aux langages comme aller à la définition, les info‑bulles au survol, les diagnostics, et plus encore.
Nous avons considérablement amélioré les performances de chargement et d’utilisation des LSP pour tous les langages. Cela est particulièrement visible lorsque vous travaillez avec l’agent et que vous consultez des diffs.
Les LSP Python et TypeScript sont désormais plus rapides par défaut pour les grands projets, avec des limites de mémoire plus élevées configurées dynamiquement en fonction de la RAM disponible.
Nous avons également corrigé un certain nombre de fuites de mémoire et amélioré la gestion globale de la mémoire.
Créez votre plan avec un modèle, puis exécutez ce plan avec un autre. Vous pouvez choisir de l’exécuter au premier plan ou en arrière-plan, ou même de planifier avec des agents parallèles pour disposer de plusieurs plans à examiner.
Les fichiers et répertoires sont désormais affichés inline sous forme de pastilles. Nous avons également amélioré le copier-coller de prompts avec du contexte balisé.
Nous avons supprimé de nombreux éléments explicites dans le menu de contexte, notamment @Definitions, @Web, @Link, @Recent Changes, @Linter Errors, et d'autres. Agent peut désormais récupérer lui-même le contexte sans qu'il soit nécessaire de l'ajouter manuellement dans le champ de prompt.
Nous avons grandement amélioré l’infrastructure sous-jacente pour travailler avec Agent sur l’ensemble des modèles. Cela apporte des gains de qualité notables, en particulier pour GPT-5 Codex.
Les Cloud Agents offrent désormais une fiabilité à 99,9 %, un démarrage instantané et une nouvelle interface, bientôt disponible. Nous avons également amélioré l'expérience d'envoi d’agents dans le cloud depuis l’éditeur.
Avec l’offre Enterprise, vous pouvez désormais appliquer des paramètres standard pour les terminaux sandboxés à l’ensemble de votre équipe. Configurez la disponibilité des terminaux sandboxés, l’accès à Git et l’accès réseau au niveau de l’équipe.
Les équipes Enterprise peuvent désormais distribuer des hooks directement depuis le tableau de bord web. Les administrateurs peuvent ajouter de nouveaux hooks, enregistrer des brouillons et définir à quels systèmes d’exploitation chaque hook s’applique.
Cursor peut désormais rédiger des plans détaillés avant de se lancer dans des tâches complexes. Cela permet aux agents de fonctionner nettement plus longtemps.
Lors de la rédaction de prompts, des suggestions d’autocomplétion apparaîtront en fonction des modifications récentes. Appuyez sur la touche Tab pour accepter les suggestions et ajouter des fichiers au contexte.
Vous pouvez désormais observer, contrôler et étendre la boucle de l'Agent à l'aide de scripts personnalisés. Les Hooks vous permettent de personnaliser et d'influencer le comportement de l'Agent à l'exécution.
Utilisez les Hooks pour auditer l'utilisation de l'Agent, bloquer des commandes ou masquer des secrets dans le contexte. La fonctionnalité est encore en bêta et nous serions ravis de recueillir vos retours.
Les équipes peuvent désormais définir et partager des règles globales depuis le tableau de bord, qui seront appliquées à tous les projets. Nous avons également déployé les règles d'équipe pour Bugbot, afin que le comportement reste cohérent dans l'ensemble des dépôts.
Générez des deeplinks partageables pour des prompts réutilisables. Pratique pour les instructions de configuration dans la documentation, les ressources d’équipe et le partage de workflows. Consultez notre documentation pour savoir comment les créer.
Les commandes s'exécutent désormais dans un environnement sécurisé et isolé. Si vous êtes en mode allowlist, les commandes qui ne figurent pas sur la allowlist seront automatiquement exécutées dans une sandbox avec un accès en lecture/écriture à votre espace de travail, mais sans accès à Internet.
Si une commande échoue et que nous détectons que la sandbox en est la cause, nous vous proposerons de la relancer en dehors de la sandbox.
Lors de la création d'une PR dans GitHub, Bugbot génère désormais un résumé des changements. Ce résumé est mis à jour à chaque fois que vous poussez des modifications afin qu'il reste toujours exact. Vous pouvez désactiver cette fonctionnalité dans l'onglet Bugbot de votre tableau de bord Cursor.
Agent peut désormais lire directement les fichiers image depuis votre espace de travail et les inclure dans le contexte. Auparavant, seules les images collées étaient prises en charge.
Le code collé à partir de fichiers ou du terminal est désormais explicitement mentionné dans Chat, ce qui rend les conversations plus claires et plus faciles à suivre.
Sous Windows, Agent utilise désormais correctement PowerShell. Sous macOS et Linux, PowerShell sera utilisé s'il est défini comme shell par défaut. Agent détecte également correctement le shell, ce qui évite les erreurs de syntaxe spécifiques à Bash dans PowerShell.
1.7.1 : Améliorations des performances
1.7.2 : Prise en charge de l'exécution automatique MCP
1.7.3 : Corrections de performances et améliorations de l'UI
1.7.4 : Améliorations du raccourci Shift+Tab
1.7.5 : Corrections de la fenêtre Agent
1.7.6 : Optimisations des performances et corrections de migration
1.7.7 : Améliorations des paramètres Git
1.7.8 : Nettoyage de l'UI
1.7.9 : Corrections de la fenêtre Agent
1.7.10 : Corrections de compatibilité Bash
1.7.11 : Sandboxes multi-root et améliorations du terminal
1.7.12 : Corrections de la fenêtre Agent
1.7.13 : Corrections de bugs
1.7.14 : Améliorations du mode Plan et todos interactifs
1.7.15 : Prise en charge du navigateur et raccourcis clavier de la fenêtre Agent
1.7.16 : Améliorations de la gestion des images et raccourcis clavier
1.7.17 : Corrections
1.7.18 : Corrections de la zone de saisie et des raccourcis
1.7.19 : Améliorations du navigateur et des outils MCP
1.7.20 : Paramètre d'acceptation automatique de la recherche Web
1.7.21 : Corrections de captures d'écran
1.7.22 : Améliorations de l'UI d'exécution automatique et journalisation du navigateur
1.7.23 : Corrections du mode Plan et prise en charge des fichiers distants
1.7.24 : Deeplinks d'équipe et améliorations des hooks
1.7.25 : Corrections de bugs
1.7.26 : Sandboxing du terminal
1.7.27 : Comportement de l'onglet Chat corrigé
1.7.28 : État de vue du navigateur corrigé
1.7.29 : Amélioration du blocage de la fenêtre Agent, amélioration des performances de ripgrep
1.7.30 : Correction d'un bug de la console du navigateur
1.7.31 : Mise à jour du flux de révision de code, blocs de code vides corrigés
1.7.32 : État de la fenêtre modale de fermeture corrigé
1.7.33 : Amélioration des performances de la surveillance de fichiers
1.7.34 : UX de conversation du mode Plan améliorée, fuites de mémoire corrigées
1.7.35 : Todos fusionnés, étiquetage et UX de conversation du mode Plan améliorés
1.7.36 : Problèmes de création d'observateurs corrigés
1.7.37 : Positionnement des points du mode Plan corrigé
1.7.38 : Amélioration des mises à jour de plan et du sandboxing du terminal
1.7.39 : Fuites de mémoire corrigées, améliorations des connexions distantes, UX de sandboxing du terminal
1.7.40 : Améliorations des erreurs, corrections de l'environnement du terminal, mises à jour de la liste d'autorisation MCP
1.7.41 : Améliorations de la synchronisation des tokens pour l'authentification
1.7.42 : Mises à jour de texte, correction du joker complet de la liste d'autorisation MCP, améliorations de la copie dans l'éditeur de plan
1.7.43 : Amélioration de la création et de la suppression des todos
1.7.44 : Références de todos corrigées
1.7.45 : UX du sélecteur de modèle
1.7.46 : Améliorations de l'UI d'Agent
1.7.47 : Correction d'un crash du système de surveillance de fichiers, améliorations de recherche, politique HTTP/2
1.7.48 : Corrections de fuites de mémoire, améliorations de la détection des dépôts Git, améliorations de la recherche rapide
1.7.49 : Nettoyage du code des deeplinks, changements réseau HTTP/2
1.7.50 : Améliorations de l'infrastructure de version
1.7.51 : Améliorations réseau
1.7.52 : Améliorations de cache et de build
1.7.53 : Améliorations de la journalisation réseau
1.7.54 : Journalisation, améliorations des performances de l'UI