Rollouts y Security Review
Hoy lanzamos dos bots de Cursor para el último tramo de la entrega de código. Rollouts supervisa cada cambio durante su despliegue e informa de su estado en cada entorno. Security Review detecta errores explotables en cada PR y te avisa.
Ambos ya están disponibles en los planes Teams y Empresas.
Rollouts
Rollouts adjunta un monitor a cada PR y supervisa el cambio a medida que se despliega, e informa del estado del cambio en cada entorno: saludable verificado, regresión detectada o no concluyente. Es la versión de Cursor de los Change Monitors de Firetiger, recreada con el Bot Development Kit.
Actívalo desde el dashboard y conecta tu control de código fuente, tu sistema de despliegue y tu proveedor de telemetría. Rollouts empezará a supervisar a partir del próximo PR.
Planes de monitorización
Cuando se abre un PR, Rollouts lee la diferencia y los sistemas a los que afecta, y luego redacta un plan de monitorización como comentario en el PR. El plan enumera los riesgos que ha identificado, el efecto que debería tener el cambio, las señales que comprobará y cualquier carencia de instrumentación que dificulte verificar el cambio. Si editas el plan en el PR, Rollouts usará tu versión.
Seguimiento de despliegues
Rollouts se activa con los eventos de despliegue del commit del cambio y ejecuta el plan sobre tus logs, métricas y trazas. Supervisa cada entorno por separado, de modo que un cambio puede darse por verificado en staging y, aun así, marcarse como problemático en producción. Rollouts comprueba el efecto previsto del cambio junto con las señales de error y latencia, e informa en el PR cuando llega a un veredicto.
Regresiones
Cuando Rollouts detecta una regresión, señala el cambio que considera responsable y avisa a su autor. Según la configuración, también puede abrir un PR de reversión para su revisión o pasarle el hallazgo a un agente en la nube para que lo solucione. Por ahora, Rollouts no fusiona ni revierte cambios por su cuenta.
Integraciones
Rollouts se conecta a Origin o GitHub para el control de código fuente, a tu sistema de entrega continua para los eventos de despliegue y a Datadog y otros proveedores de telemetría para obtener señales. La integración con feature flags llegará pronto.
Security Review
Security Review ya está disponible. Analiza cada PR en el contexto de la base de código y publica un único comentario de revisión en el que informa de los errores explotables. El estilo y la calidad siguen a cargo de Bugbot.
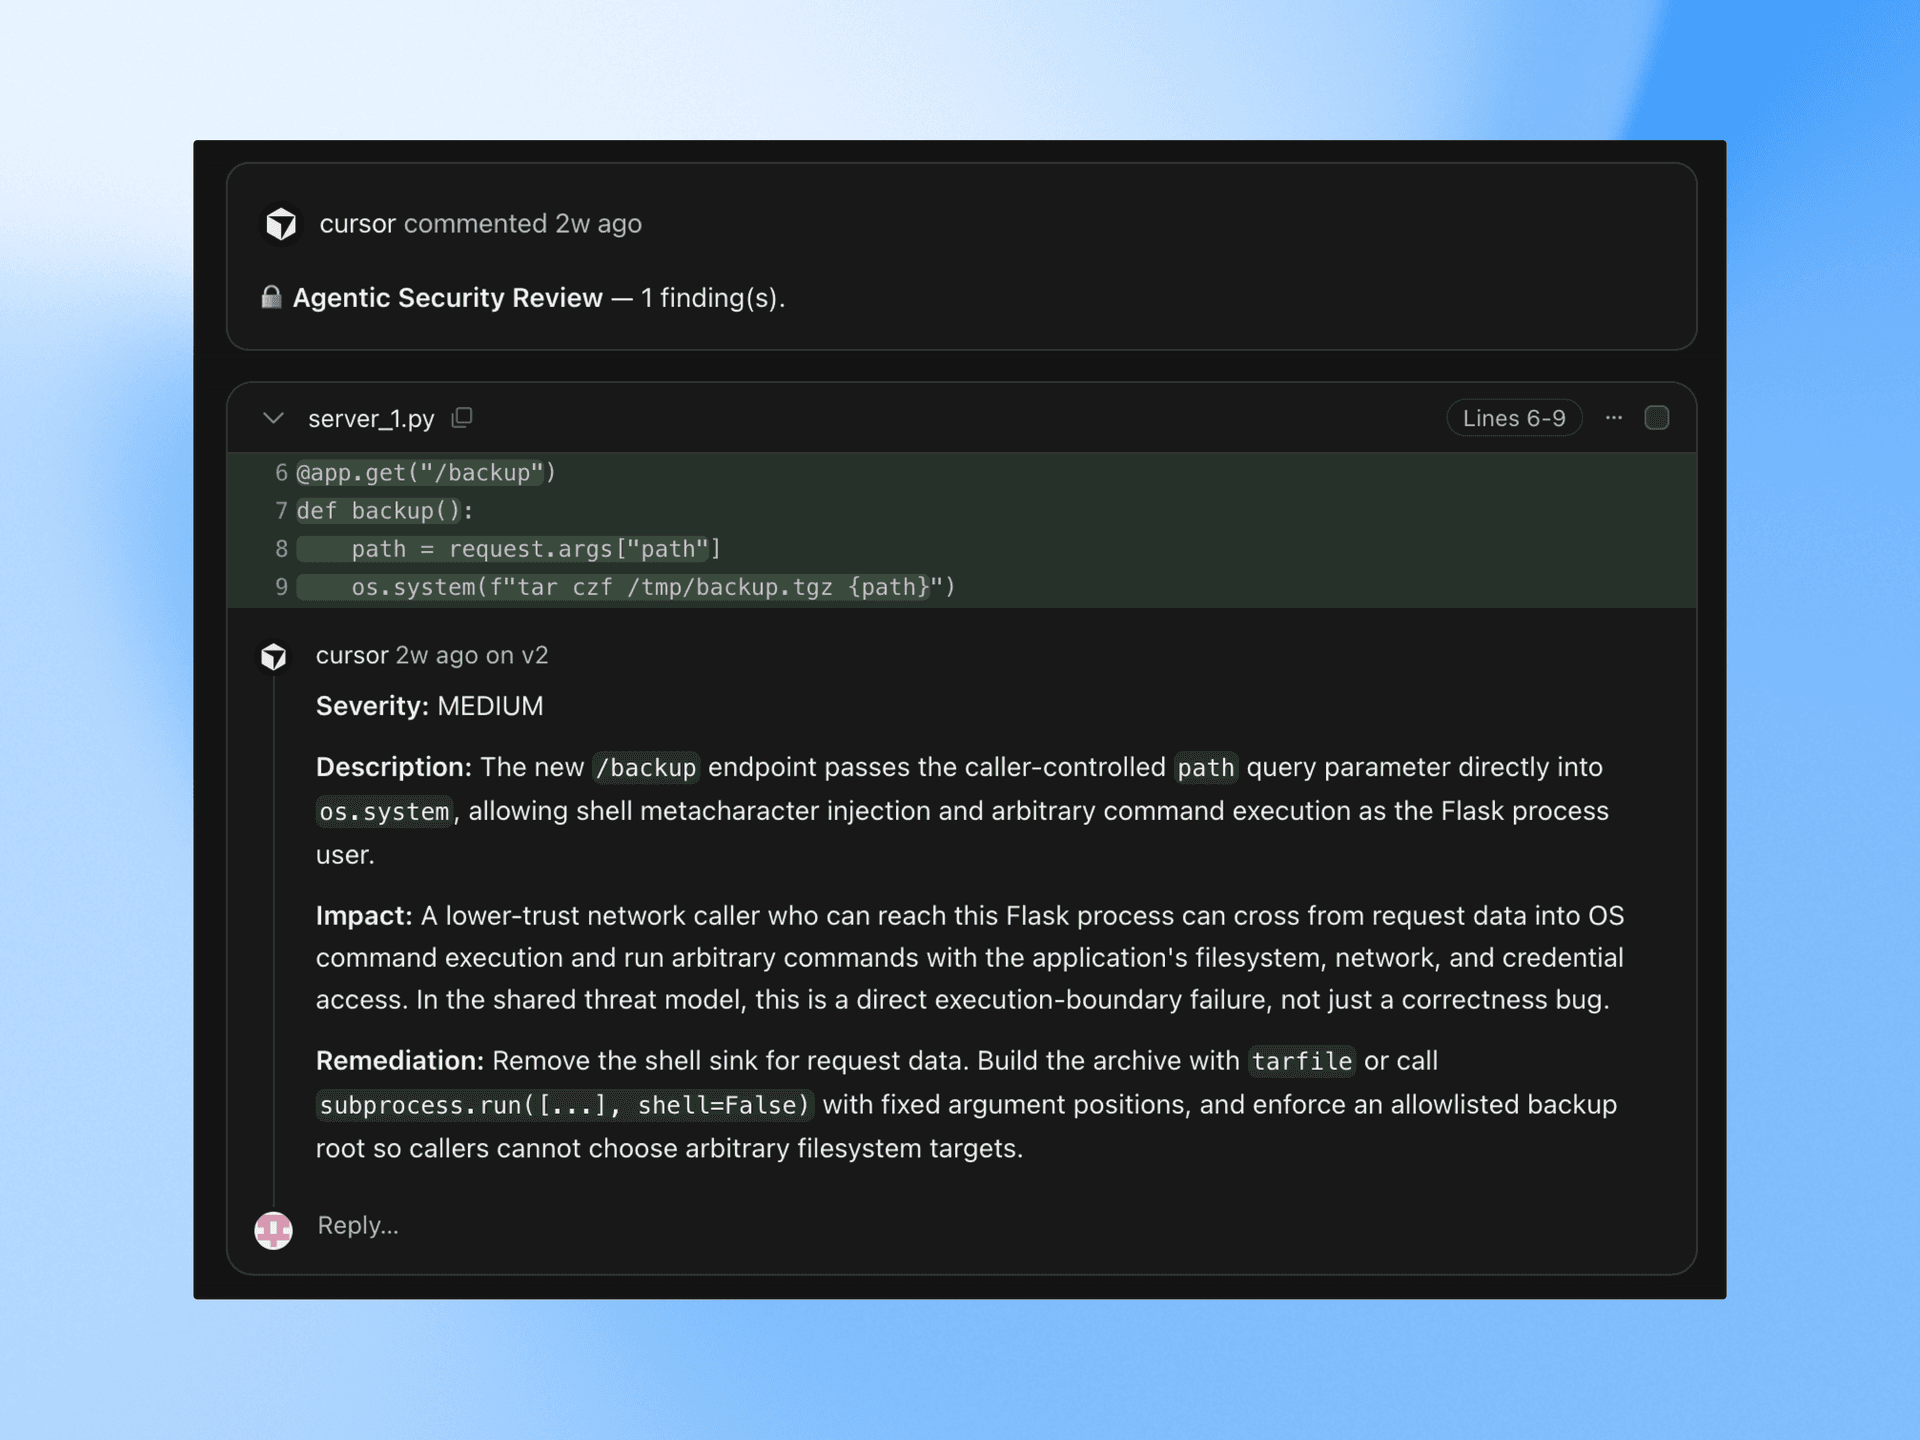
Actívalo desde el dashboard en los repositorios que quieras revisar. Los PR en borrador se omiten.
Qué detecta
Security Review busca vulnerabilidades de inyección en SQL, comandos y plantillas, así como formas de eludir la autenticación y la autorización, incluidas las comprobaciones que dejaron de ejecutarse tras una refactorización. También señala secretos y credenciales incluidos en commits del código fuente, SSRF y redirecciones no validadas, deserialización insegura y cambios en dependencias que introducen vulnerabilidades conocidas. Además, rastrea por dónde llega la entrada del usuario y por qué componentes pasa.
Hallazgos
Cada hallazgo incluye un nivel de gravedad, la ruta de ataque y una propuesta de solución. Si descartas uno e indicas el motivo, Security Review no volverá a señalarlo en ese PR.
Reglas del equipo
Agrega reglas para tu base de código, como por qué cliente deben pasar las llamadas externas o qué tablas nunca deben consultarse desde un controlador de solicitudes, y Security Review se encargará de aplicarlas en cada PR.
Primeros pasos
Rollouts y Security Reviewer ya están disponibles en los planes Teams y Empresas. Activa cualquiera de los dos bots desde la pestaña de automatizaciones.
Durante los próximos 10 días, incluimos créditos de uso para que los equipos puedan probar Rollouts con cambios reales. Los clientes de los planes Teams y Empresas reciben créditos para unos 50 y 500 cambios, respectivamente.