MCP-Apps und Team-Marktplätze für Plugins

Dieses Release führt interaktive UIs in Agent-Chats ein, ermöglicht es Teams, private Plugins gemeinsam zu nutzen, und verbessert Kernfunktionen wie den Debug-Modus.

MCP-Apps

MCP-Apps unterstützen interaktive Benutzeroberflächen direkt in Cursor, z. B. Charts von Amplitude, Diagramme von Figma und Whiteboards von tldraw.

Team-Marktplätze für Plugins

In Team- und Enterprise-Plänen können Admins jetzt Team-Marktplätze erstellen, um private Plugins intern zu teilen. Wechseln Sie zur Einstellungsseite, um Plugins mit zentraler Governance und Zugriffskontrollen zu verwalten und bereitzustellen.


  • Unterstützung für mehrere parallele Debug-Modus-Sitzungen hinzugefügt.
  • Der Debug-Modus bereinigt jetzt veralteten Code nach jedem Durchlauf.
  • Der Debug-Modus passt jetzt die Anzahl der Instrumentierungslogs an die Komplexität an.
  • Kontextmenü per Rechtsklick und Zoom-Unterstützung für das Browser-Tool hinzugefügt.
  • Der Inhalt Ihrer Plan-Dateien wird jetzt in Autovervollständigungsvorschlägen berücksichtigt, während Sie in das Agent-Chat-Eingabefeld schreiben.
  • Wenn Sie mehrere Bilder an eine Chat-Nachricht anhängen, werden sie jetzt als Galerie statt als flache Liste angezeigt.
  • Mehrzeilige Eingaben für Fragen im Plan-Modus werden jetzt unterstützt.
  • Modale Dialoge laden schneller.
  • Agent-Workflows sind schneller und vorhersehbarer bei Änderungen an mehreren Dateien und PR-intensiven Aufgaben.
  • PR- und Review-Kontext mit genauerer Verankerung von Dateien/Zeilen und klarerer Diff-/Hunk-Darstellung verbessert.
  • Flüssigere Abläufe bei der Tool-Nutzung in Terminal-, Web- und Integrationsaktionen mit besserer Handhabung langer, mehrstufiger Ausführungen.
  • Zuverlässigere MCP-Einrichtung und -Konfiguration mit übersichtlicherer UX für Tool-Aufrufe während Agent-Läufen.
  • Klarere und konsistentere Team- und Enterprise-Richtlinien sowie Zugriffskontrollen.
  • Verbesserte Slack-Integration mit besserem Verlinkungs- und Statusverhalten, damit sich Team-Workflows leichter nachverfolgen lassen.
  • Verbesserte Zuverlässigkeit für länger laufende Agent-Sitzungen.

  • Defekte Weblinks im Plan-Editor behoben.
  • Aktualisierungsverhalten korrigiert, damit Branch- und PR-Status zuverlässiger angezeigt werden.
  • Falsche Blocker behoben, wenn Branches während Review- und Merge-Flows auseinanderlaufen.
  • Review-Kommentare korrigiert, bei denen Datei- und Zeilenreferenzen unvollständig oder inkonsistent sein konnten.
  • Diff-Anzeige korrigiert, sodass Informationen zu Hinzufügungen/Löschungen und Hunk-Zeilendaten genauer erhalten bleiben.
  • MCP-Konfigurationsdialoge behoben, die hängen bleiben oder sich inkonsistent verhalten konnten.
  • Modellauswahl korrigiert, die bei einigen Nutzern doppelte oder nicht passende Einträge angezeigt hat.
  • Inkonsistenzen bei Team-Berechtigungen und Zugriffskontrollen in verschiedenen Organisations-Setups behoben.
  • Zuverlässigkeitsprobleme in lang laufenden Workflows (Timeouts, Wiederholungen, Abbruchbehandlung) für bessere Erfolgsraten behoben.
  • Portkonflikte über mehrere Debug-Modus-Sitzungen hinweg behoben.

  • Dashboard und Kontoverwaltung mit besserer Sichtbarkeit für Übersicht, Analytics und Collections verbessert.
  • Layoutprobleme in den Ansichten für Kontoverwaltung und Analytics im Dashboard behoben.
Bugbot-Autofix

Bugbot kann Probleme, die es in Pull Requests findet, automatisch beheben.

Autofix führt Cloud-Agents auf eigenen Maschinen aus, um Änderungen zu testen und Korrekturen direkt in deinem PR vorzuschlagen. Aktuell werden über 35 % der Bugbot-Autofix-Änderungen in den Basis-PR übernommen.

Bugbot erstellt einen Kommentar im ursprünglichen PR mit einer Vorschau der Autofix-Änderungen, die du mit dem bereitgestellten @cursor-Befehl zusammenführen kannst. Wenn du möchtest, kannst du Autofix stattdessen so konfigurieren, dass Änderungen ohne Interaktion direkt in deinen Branch gepusht werden.

Um Autofix zu aktivieren, öffne dein Bugbot-Dashboard.

Weitere Informationen findest du in unserer Ankündigung.

Cloud Agents mit Computerzugriff

Cloud Agents können jetzt die von ihnen erstellte Software nutzen, um Änderungen zu testen und ihre Arbeit zu demonstrieren.

Nachdem sie in deiner Codebase eingerichtet wurden, läuft jeder Agent in seiner eigenen isolierten VM mit einer vollständigen Entwicklungsumgebung. Cloud Agents erstellen merge-fertige PRs mit Artefakten (Videos, Screenshots und Logs), die es ermöglichen, ihre Änderungen schnell zu überprüfen.

Cloud Agents sind überall dort verfügbar, wo du Cursor verwendest – im Web, auf dem Desktop, mobil, in Slack und auf GitHub.

Lege unter cursor.com/onboard los, um zuzusehen, wie sich der Agent selbst konfiguriert und eine Demo aufzeichnet. Oder lies mehr in unserer Ankündigung.

CLI-Verbesserungen und Mermaid-ASCII-Diagramme

Dieses Release führt die Möglichkeit ein, Pläne aus der CLI an die Cloud zu übergeben, ASCII-Diagramme direkt inline zu rendern und bringt zahlreiche Verbesserungen der Benutzerfreundlichkeit mit sich.

Verbesserungen des Planmodus in der CLI

Wenn ein Plan erzeugt wird, zeigt die CLI jetzt ein dauerhaft sichtbares Entscheidungsmenü an. Sie können auswählen, ob Sie den Build in der Cloud oder lokal ausführen möchten, um den Plan umzusetzen.

Durch Eingeben von /plan gelangen Sie zurück zu Ihrem aktuellen Plan und dessen Aktionsmenü. Außerdem haben wir Tastenkürzel in der Eingabezeile hinzugefügt, sodass Sie mit den Pfeiltasten durch die Optionen navigieren, mit Enter die ausgewählte Option ausführen und mit Shift+Enter die Abkürzung für „Build in cloud“ verwenden können.

Mermaid-ASCII-Diagramme im CLI

Mermaid-Codeblöcke werden jetzt inline als ASCII-Diagramme in deiner CLI-Konversation gerendert. Flussdiagramme, Sequenzdiagramme, Zustandsmaschinen, Klassendiagramme und ER-Diagramme können alle direkt im Terminal angezeigt werden.

Mit Ctrl+O kannst du zwischen dem gerenderten Diagramm und dem ursprünglichen Mermaid-Quelltext wechseln, um beide Darstellungen zu sehen.

Weitere Verbesserungen

Wir haben außerdem viele Verbesserungen an der CLI vorgenommen, mit Fokus auf Tooling, Benutzerfreundlichkeit und Zuverlässigkeit.

  • KI-Code und Unterhaltungen in der CLI werden jetzt von Cursor Blame nachverfolgt.
  • Die Attribution von KI-Code bleibt jetzt durch Cursor Blame erhalten, selbst wenn Formatter wie Prettier, Biome oder pre-commit Hooks den Code neu schreiben.
  • Dateilöschungen werden von Cursor Blame nachverfolgt, um den vollständigen Lebenszyklus von Code abzubilden.
  • Zwischenablage-Operationen unter Linux funktionieren jetzt mit Wayland (wl-copy) und X11 (xclip) für eine bessere Kompatibilität über verschiedene Desktop-Umgebungen hinweg.
  • Agent-Sitzungen werden jetzt als JSONL-Transkripte gespeichert. Der Headless-Modus schreibt ebenfalls Transkripte, was das Überprüfen und Debuggen nicht-interaktiver Läufe erleichtert.
  • Die CLI speichert jetzt Unterhaltungstranskripte, die der Agent als Kontext verwenden kann.

  • Vereinheitlichte Domain-Allowlist für WebSearch und WebFetch.
  • Als sicher bekannte URLs (z. B. Cursor-Dokumentation) werden ohne Berechtigungsabfrage automatisch genehmigt.
  • Wenn die Anmeldedaten eines MCP-Servers während einer Sitzung ablaufen, kann der Agent jetzt bei Bedarf erneut authentifizieren, statt stillschweigend zu fehlschlagen.
  • Wenn du die Genehmigung eines MCP-Servers überspringst, bleibt er für den Rest der Sitzung deaktiviert, anstatt dich wiederholt aufzufordern.
  • Die Sandbox in der CLI unterstützt jetzt granulare Netzwerkzugriffskontrollen: nur Benutzerkonfiguration, Benutzerkonfiguration mit Defaults oder alle zulassen.

  • /resume sortiert jetzt nach der letzten Interaktion, nicht nach der Erstellungszeit, sodass deine aktuellsten Unterhaltungen zuerst erscheinen.
  • Reasoning- und Thinking-Blöcke des Modells werden jetzt inline gerendert, während sie gestreamt werden.
  • Markdown-Tabellen umbrechen jetzt Text innerhalb von Zellen, verwenden Rahmen mit Box-Zeichen und behandeln escaped Pipes korrekt.
  • Deine Nachricht erscheint direkt nach dem Senden, und die Anzeige „Generating...“ wird entfernt, sobald das Modell fertig ist, statt auf das vollständige Schließen des Streams zu warten.
  • Befehle wie /auto-run, /max-mode, /vim und ähnliche schalten jetzt mit einem einzigen Aufruf um. Der aktuelle Status wird in der Befehlsbeschreibung angezeigt.
  • Slash-Befehle werden danach sortiert, wie gut sie zu deiner Eingabe passen; bei Gleichstand entscheidet der zuletzt verwendete Befehl.
  • Emacs-ähnliche Navigation hinzugefügt: Ctrl+N/Ctrl+P für hoch/runter und Ctrl+G zum Abbrechen/Schließen, zusätzlich zu den vorhandenen Pfeiltasten und Esc.
  • Neue Keybindings hinzugefügt: Alt+Delete löscht das vorherige Wort; Ctrl+D beendet Fragebögen.
  • Verwende die Flags --yolo und --force, um Workspace-Trust zu bestätigen, MCP-Bestätigungsaufforderungen zu überspringen, Auto-Run zu aktivieren und Web-Tools zu aktivieren.
  • Tool-Ausgaben unterscheiden jetzt zwischen „Cancelled“ (du hast sie gestoppt) und „Interrupted“ (extern gestoppt).
  • Wenn die Sandbox nicht verfügbar ist, erklärt die Meldung jetzt den Grund für dein spezifisches Betriebssystem.
  • Das Padding wurde reduziert, das Sandbox-Sperrsymbol aus Shell-Prompts entfernt und die visuellen Abstände in der gesamten CLI-Oberfläche gestrafft.
  • CLI-Ausgaben erkennen jetzt, ob dein Terminal einen dunklen oder hellen Hintergrund hat, und passen die Farben entsprechend an.
  • Shell- und Task-Dauern werden jetzt in Minuten und Sekunden angezeigt.

  • Auto-Updates laufen jetzt im Hintergrund für eine schnellere Time-to-Interactive.
  • Die Startzeit wurde reduziert.
  • Verbindungsversuche werden bei Transportfehlern und Hängern automatisch wiederholt, mit Checkpoint-basierter Zustandswiederherstellung.
  • Resume-Vorgänge von Hintergrund-Sub-Agents werden jetzt in eine Warteschlange gestellt, statt laufende Sub-Agents zu unterbrechen.
  • 403-Fehler führen nicht mehr zum Logout.
  • Behebung eines Hängers im Headless-Modus, wenn Workspace-Trust erforderlich ist; -force vertraut dem Workspace nun implizit.
  • approvalMode: "unrestricted" wird jetzt respektiert, ohne dass -force erforderlich ist.
  • Fehler beim „abort restore“ behoben, sodass bei nicht vorhandenem Checkpoint der Zustand sauber zurückgesetzt und Benutzertext erhalten bleibt.
  • resume in Nicht-Git-Workspaces behoben.
  • Fehlerhafte Modellsuche nach Modell-Umbenennungen behoben.
  • Behebung, dass Auto-Run beim Umschalten mit Shift+Tab nicht auf Lösch- und MCP-Tools angewendet wurde.
  • Ctrl+J für Zeilenumbrüche in iTerm2 behoben.
  • Sudo-Askpass-Helper gehärtet und Sudo-Prompts auf macOS behoben.
  • Problem behoben, bei dem die Windows-Entf-Taste Forward-Delete statt Backspace sendete.
  • Doppelte Rendering-Artefakte während Zustandsübergängen behoben.
  • Ein Lesbarkeitsproblem mit Benutzer-Nachrichtenfarben auf hellen Hintergründen behoben.
  • Relative Pfade in sandbox.json werden jetzt korrekt relativ zu ihrem Konfigurationsdateispeicherort aufgelöst.

Plugins, Sandbox-Zugriffskontrollen und asynchrone Subagents

Dieses Release führt Plugins zur Erweiterung von Cursor ein, verbessert zentrale Agent-Funktionen wie Subagents und bietet feingranulare Netzwerkkontrollen für Befehle in Sandbox-Umgebungen.

Plugins auf dem Cursor Marketplace

Plugins bündeln Fähigkeiten, Sub-Agents, MCP-Server, Hooks und Regeln in einer einzigen Installation. Der Cursor Marketplace ermöglicht es dir, Plugins zu entdecken und zu installieren, um Cursor mit vorgefertigten Funktionen zu erweitern.

Zu unseren ersten Partnern gehören Amplitude, AWS, Figma, Linear, Stripe und weitere. Diese Plugins unterstützen Workflows rund um Design, Datenbanken, Zahlungen, Analytics und Deployment.

Durchsuche Plugins auf cursor.com/marketplace oder installiere sie direkt im Editor mit /add-plugin.

Mehr dazu in unserer Ankündigung.

Netzwerkzugriffskontrollen für die Sandbox

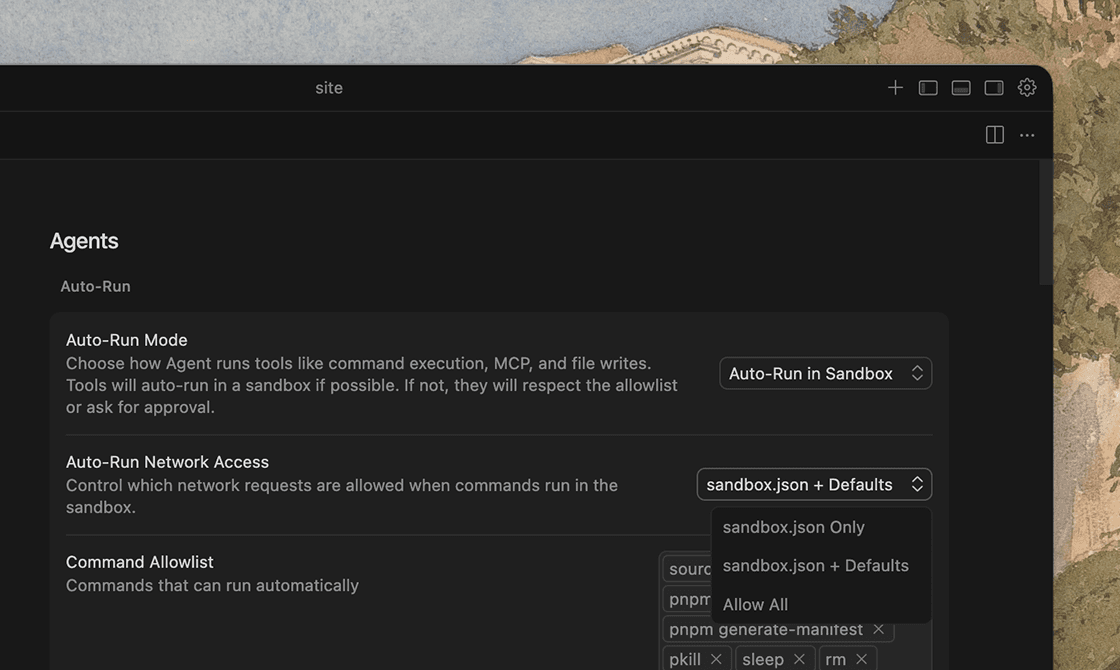
Die Sandbox unterstützt jetzt granulare Netzwerkzugriffskontrollen sowie Kontrollen für den Zugriff auf Verzeichnisse und Dateien in deinem lokalen Dateisystem. Lege genau fest, welche Domains der Agent beim Ausführen von Befehlen in der Sandbox erreichen darf:

  • Nur Benutzerkonfiguration: beschränkt auf Domains in deiner sandbox.json
  • Benutzerkonfiguration mit Standardregeln: beschränkt auf deine Allowlist plus die integrierten Standardregeln von Cursor
  • Alles erlauben: uneingeschränkter Netzwerkzugriff innerhalb der Sandbox

Admins im Enterprise-Plan können Netzwerk-Allowlists und -Denylists über das Admin-Dashboard durchsetzen, sodass organisationsweite Richtlinien für ausgehende Verbindungen für alle Agent-Sandbox-Sitzungen gelten.

Asynchrone Subagents

Bisher wurden alle Subagents synchron ausgeführt und blockierten den übergeordneten Agent, bis sie fertig waren. Subagents können nun asynchron laufen, sodass der übergeordnete Agent weiterarbeiten kann, während Subagents im Hintergrund ausgeführt werden.

Subagents können außerdem eigene Subagents erzeugen und so einen Baum koordinierter Aufgaben aufbauen. Das ermöglicht es Cursor, größere Aufgaben wie Features über mehrere Dateien, umfangreiche Refactorings und schwierige Bugs zu übernehmen.

Wir haben seit unserem letzten Release außerdem einige Performanceverbesserungen für Subagents vorgenommen. Sie laufen jetzt mit geringerer Latenz, besserem Streaming-Feedback und reaktionsschnellerer paralleler Ausführung.

  • Agents können jetzt frühere Unterhaltungen durchsuchen und den Chatverlauf als Kontext nutzen.
  • Der Cursor CLI Agent kann die sudo-Passwortabfrage inline für Befehle behandeln, die erhöhte Rechte erfordern.
  • Gängige Operationen wie git clone, npm install und pip install funktionieren jetzt out of the box in der Agent-Sandbox. Sie können diese Defaults pro Projekt erweitern oder überschreiben.
  • Wenn sich der Agent im Plan-Modus befindet, können Sie jetzt „Build in Cloud“ wählen, um die Ausführung des Plans an einen Cloud-Agent zu übergeben, während Sie lokal weiterarbeiten oder Ihren Laptop schließen.
  • Schalten Sie Inline-Diffs in Ihren Einstellungen ein oder aus. Standardmäßig werden Diffs nur im Review-Panel angezeigt.
  • „Duplicate Chat“ wurde in „Fork Chat“ im Drei-Punkte-Menü einer Chat-Nachricht umbenannt.
  • Verbesserter Ablauf für Berechtigungsanfragen von Subagents.
  • Verbesserte Performance bei sehr langen Chats.
  • Verbesserte Performance von @-Erwähnungen.
  • Tastenkürzel ⌘+Enter (Strg+Enter) hinzugefügt, um Nachrichten in Agent-Unterhaltungen zu senden.
  • Die Einstellung „Dotfile Protection“ wurde entfernt, um unerwartete Bestätigungsaufforderungen zu vermeiden, wenn der Agent versucht hat, Dotfiles zu bearbeiten.
  • Die Einstellung „Default Mode“ wurde entfernt, sodass jede neue Agent-Unterhaltung frisch beginnt.
  • Die Einstellung „Auto-Accept on Commit“ wurde entfernt, sodass ausstehende Diffs beim Commit automatisch akzeptiert werden.
  • Das „More Actions“-Chat-Menü wurde aufgeräumt.
  • Dem Agent-Chat-Bereich wurde eine Schließen-Schaltfläche hinzugefügt.
  • Manuelle Änderungen erzeugen keine Inline-Diffs mehr.

  • Fehler behoben, bei dem einige Terminal-Tool-Aufrufe die Performance verschlechterten.
  • Verhalten der Tastenkombination für Cmd+Opt Links/Rechts für die Tab-Navigation behoben.
  • Einen Fehler beim Wechsel des Auto-Run-Modus behoben.
  • Fehler beim Erstellen von „Project Rules“ ohne geöffneten Workspace behoben.
  • Die global ignore list ist jetzt standardmäßig leer, um Sandbox-Probleme zu beheben. Bestehende Ignore-Patterns funktionieren weiterhin unverändert.
  • Das Stoppen des übergeordneten Agent stoppt jetzt immer auch die untergeordneten Subagents.
  • Schreibgeschützte Sandbox für den Ask-Modus wird auch mit aktivierter Option „Run everything“ erzwungen.