· 更新日誌
Rollouts 與 Security Review
今天,我們推出兩個專為程式碼交付最後一哩路打造的 Cursor Bot。Rollouts 會在每項變更部署時全程監控,並依環境分別回報其健康狀態。Security Review 則會在每個 PR (拉取請求) 中回報可被利用的錯誤。
兩者即日起皆可於 Teams 和企業方案中使用。
Rollouts
Rollouts 會為每個 PR (拉取請求) 附加監控,在變更部署期間持續追蹤,並依環境回報變更的健康狀態:已驗證正常、偵測到迴歸,或無法判定。這是 Cursor 版的 Firetiger Change Monitors,並以 Bot Development Kit 重新打造。
在儀表板中啟用後,連接你的版本控制、部署系統與遙測供應商即可。Rollouts 會從下一個 PR (拉取請求) 開始追蹤。
監控規劃
當 PR (拉取請求) 開啟時,Rollouts 會讀取差異以及其影響的系統,接著以 PR 留言的形式撰寫監控規劃。規劃內容包括已識別的風險、此變更預期達成的效果、將檢查的訊號,以及任何可能讓變更難以驗證的監測缺口。你可以直接在 PR 中編輯規劃,Rollouts 便會改用你的版本。
部署追蹤
當該變更的提交觸發部署事件時,Rollouts 就會啟動,並根據你的日誌、指標與追蹤資料執行規劃。它會分別追蹤每個環境,因此同一項變更可能已在 staging 環境通過驗證,卻仍在正式環境中被標記。Rollouts 會檢查變更是否達到預期效果,同時留意錯誤與延遲等訊號,並在得出結論後於 PR (拉取請求) 中回報結果。
迴歸問題
Rollouts 偵測到迴歸問題時,會指出可疑的變更並通知作者。視組態而定,它也能開啟還原 PR (拉取請求) 供審查,或將發現結果交由雲端代理修正。Rollouts 目前不會自己執行合併或回溯。
整合
Rollouts 可連接 Origin 或 GitHub 進行版本控制、連接您的持續交付系統以取得部署事件,並連接 Datadog 及其他遙測供應商以取得訊號。功能旗標整合即將推出。
Security Review
Security Review 即日起開放使用。它會根據程式碼庫的上下文讀取每一個 PR (拉取請求) ,並發布一則審查留言,回報可被利用的錯誤。程式碼風格與品質則仍交由 Bugbot 處理。
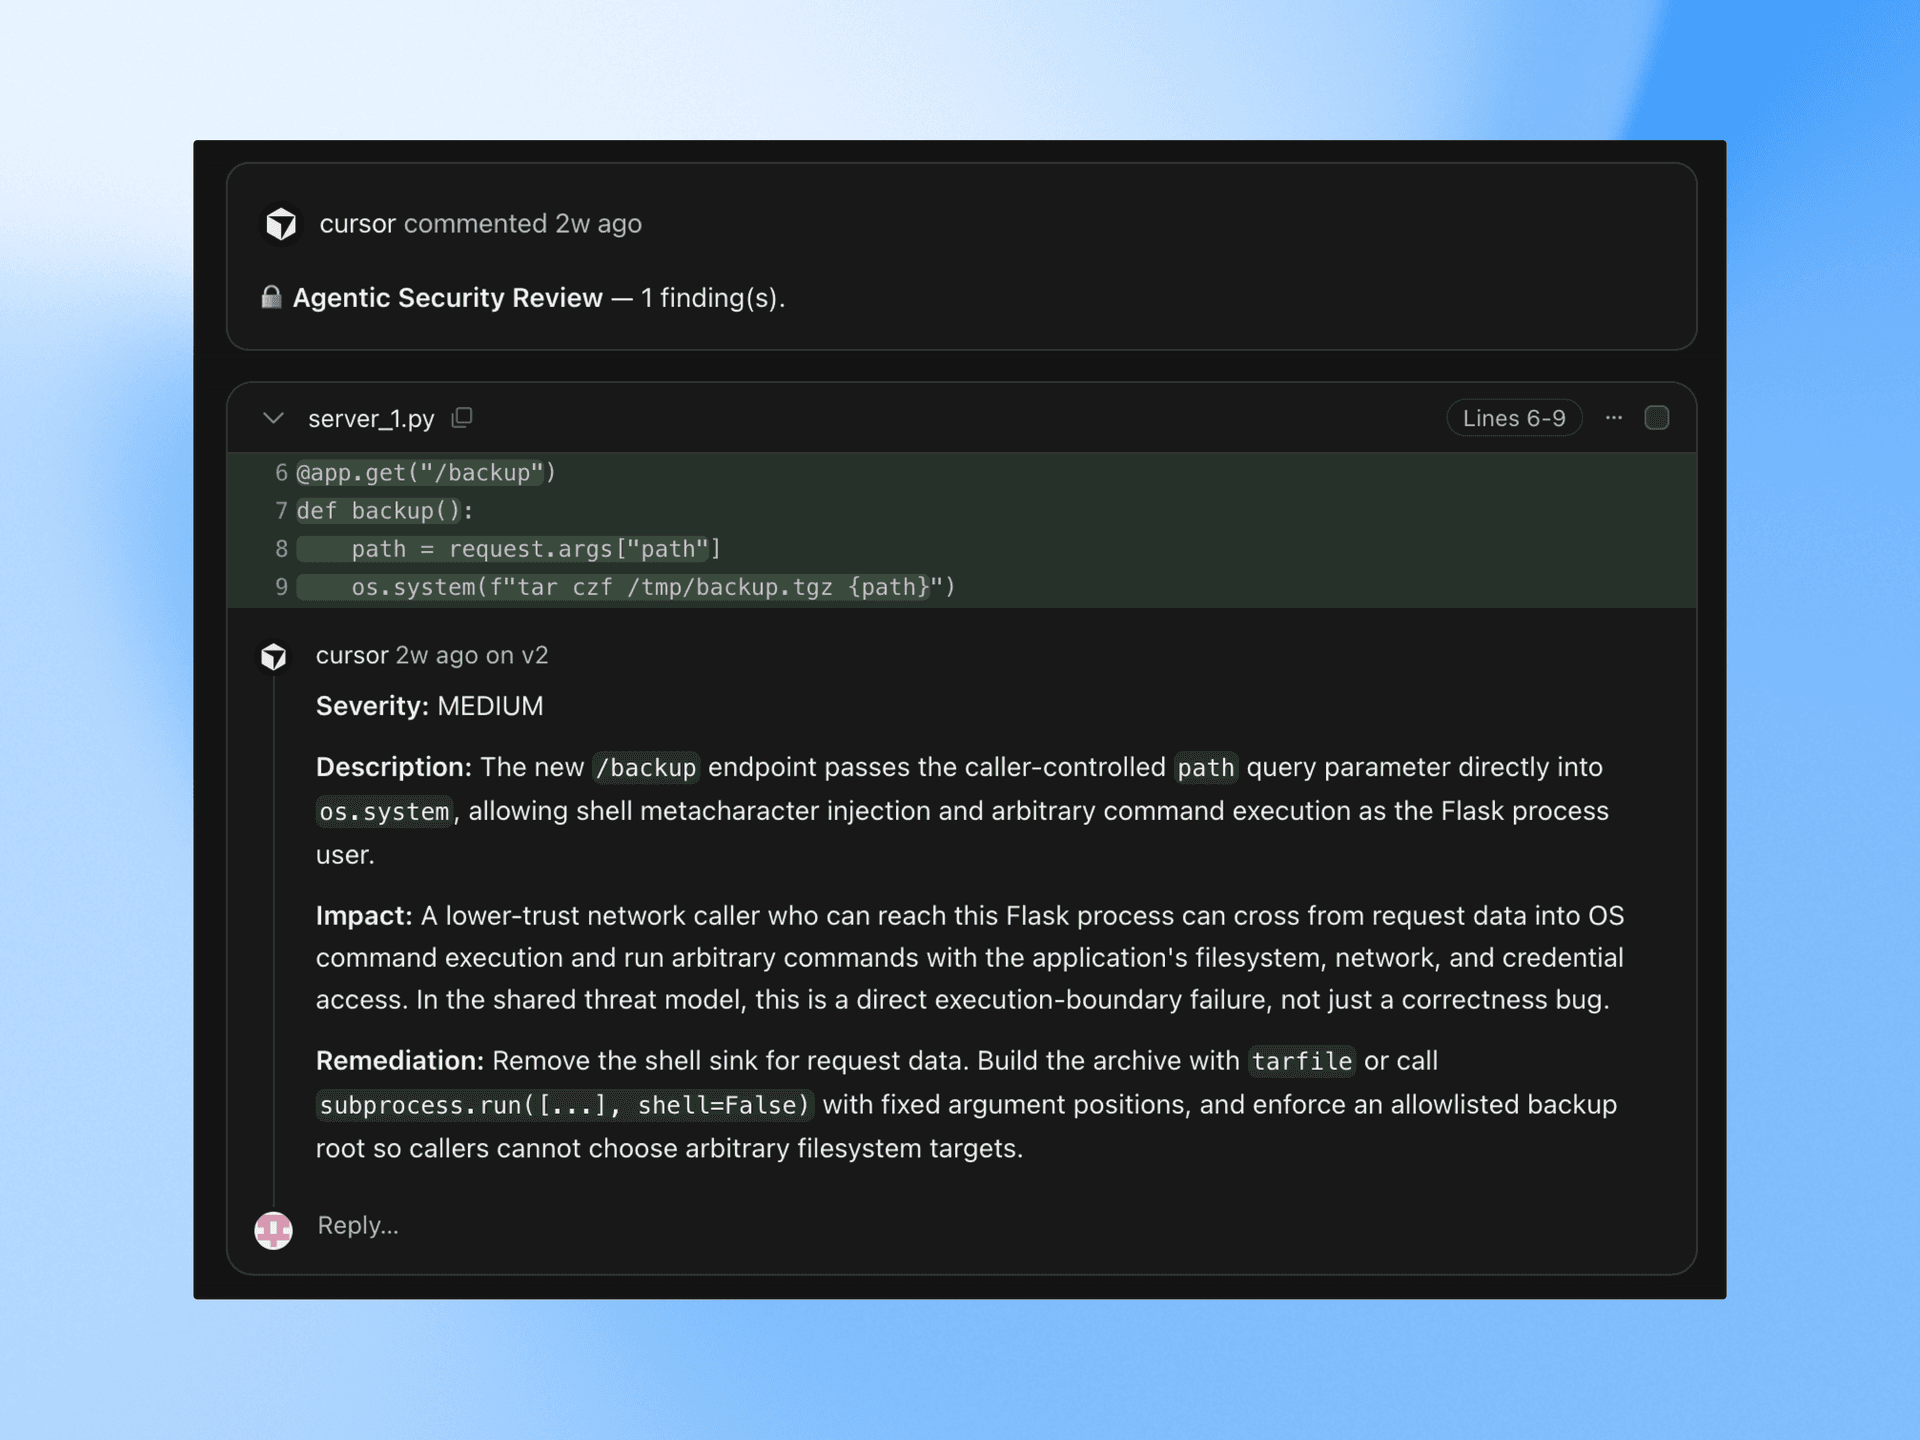
請在儀表板中為需要審查的儲存庫啟用此功能。草稿 PR 會自動略過。
回報內容
Security Review 會檢查 SQL、指令與範本等介面中的注入問題,以及驗證與授權繞過,包括在重構後不再執行的檢查。它也會標記提交至原始碼中的機密與憑證、SSRF 與未經驗證的重新導向、不安全的反序列化,以及引入已知漏洞的相依套件變更。此外,它會追蹤使用者輸入從何處進入,以及沿途經過哪些環節。
發現結果
每項發現結果都會標示嚴重程度、攻擊路徑,並提供建議的修正方式。只要附上理由將某項結果駁回,Security Review 就不會在該 PR 中再次提出。
團隊規則
為你的程式碼庫加入規則,例如外部呼叫必須經由哪個用戶端,或哪些資料表絕不可在請求處理常式中查詢,Security Review 就會在每個 PR (拉取請求) 上強制套用這些規則。
開始使用
Rollouts 和安全審查員即日起開放 Teams 和企業方案使用。你可以在自動化流程分頁中啟用任一個 bot。
在接下來的 10 天內,我們會額外提供用量點數,讓團隊能在實際的變更上試用 Rollouts。Teams 和企業客戶分別可獲得約 50 個和 500 個變更所需的點數。