Rollouts et Security Review
Nous lançons aujourd'hui deux bots Cursor pour la dernière ligne droite de la livraison de code. Rollouts surveille chaque changement tout au long de son déploiement et indique son état de santé dans chaque environnement. Security Review signale les bugs exploitables sur chaque pull request.
Tous deux sont disponibles dès aujourd'hui avec les forfaits Teams et Enterprise.
Rollouts
Rollouts associe un moniteur à chaque pull request et suit le changement tout au long de son déploiement, en indiquant son état de santé pour chaque environnement : sain (vérifié), régression détectée ou non concluant. Il s'agit de la version Cursor des Change Monitors de Firetiger, reconstruite avec le Bot Development Kit.
Activez-le depuis le tableau de bord, puis connectez votre outil de gestion de versions, votre système de déploiement et votre fournisseur de télémétrie. Rollouts commence sa surveillance dès la prochaine pull request.
Plans de surveillance
Lorsqu'une pull request est ouverte, Rollouts analyse le diff et les systèmes concernés, puis rédige un plan de surveillance qu'il publie en commentaire dans la PR. Ce plan recense les risques identifiés, l'effet attendu de la modification, les signaux que Rollouts va contrôler, ainsi que les éventuelles lacunes d'instrumentation qui compliqueraient la vérification de la modification. Modifiez le plan directement dans la PR : Rollouts utilisera votre version.
Suivi des déploiements
Rollouts se déclenche lors des événements de déploiement liés au commit de la modification et exécute le plan sur vos logs, métriques et traces. Il suit chaque environnement séparément : une modification peut ainsi être validée en préproduction tout en étant signalée en production. Rollouts vérifie l’effet attendu de la modification en parallèle des signaux d’erreur et de latence, puis publie son rapport sur la PR une fois son verdict rendu.
Régressions
Lorsque Rollouts repère une régression, il désigne la modification qu'il soupçonne d'en être à l'origine et en informe l'auteur. Selon la configuration, il peut également ouvrir une PR de revert à examiner ou confier le résultat à un agent cloud pour qu'il le corrige. Pour l'instant, Rollouts n'effectue ni merge ni rollback de sa propre initiative.
Intégrations
Rollouts se connecte à Origin ou à GitHub pour la gestion de versions, à votre système de livraison continue pour les événements de déploiement, et à Datadog ainsi qu'à d'autres fournisseurs de télémétrie pour les signaux. L'intégration des feature flags sera bientôt disponible.
Security Review
Security Review est disponible dès aujourd'hui. Il analyse chaque pull request dans le contexte de la base de code et publie un seul commentaire de revue qui signale les bugs exploitables. Le style et la qualité restent du ressort de Bugbot.
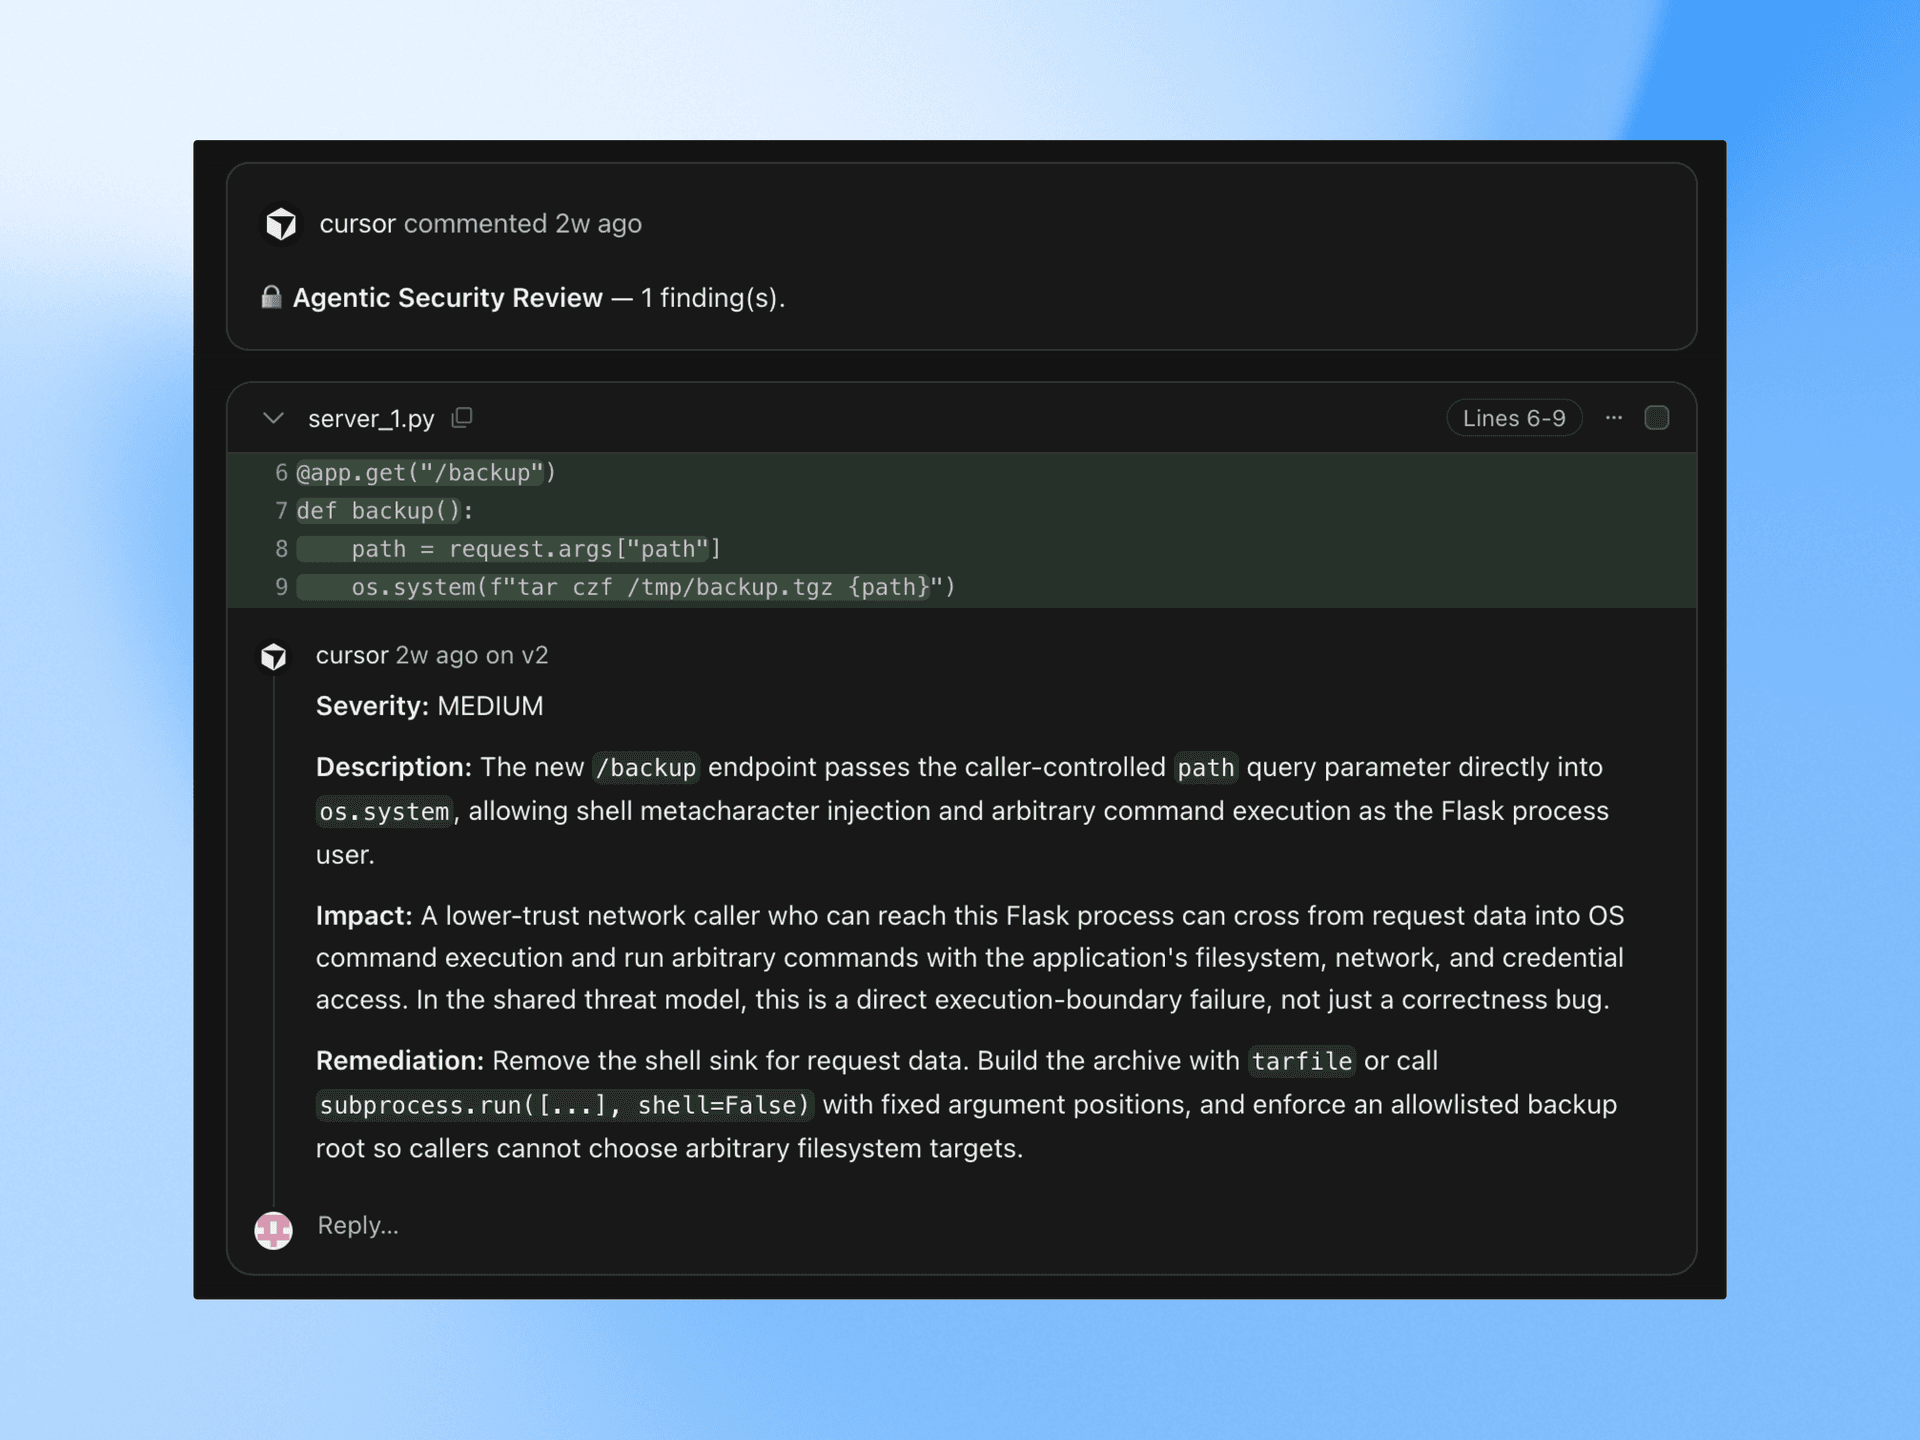
Activez-le depuis le tableau de bord pour les dépôts que vous souhaitez faire examiner. Les PR en brouillon ne sont pas analysées.
Ce qu'il signale
Security Review détecte les injections SQL, de commandes et de templates, ainsi que les contournements d'authentification et d'autorisation, y compris les vérifications qui ne s'exécutent plus à la suite d'un refactoring. Il signale également les secrets et identifiants commités dans le code source, les failles SSRF et les redirections non validées, la désérialisation non sécurisée, ainsi que les modifications de dépendances qui introduisent des vulnérabilités connues. Il retrace le point d'entrée des entrées utilisateur et le chemin qu'elles parcourent.
Résultats
Chaque résultat indique un niveau de gravité, le chemin d'attaque et un correctif suggéré. Si vous en rejetez un en précisant la raison, Security Review ne le signalera plus sur cette PR.
Règles d’équipe
Ajoutez des règles propres à votre base de code, par exemple le client par lequel doivent obligatoirement passer les appels externes, ou les tables qui ne doivent jamais être interrogées depuis un gestionnaire de requêtes : Security Review les fera respecter sur chaque PR.
Premiers pas
Rollouts et Security Reviewer sont disponibles dès aujourd'hui avec les forfaits Teams et Enterprise. Activez l'un ou l'autre de ces bots depuis l'onglet des automatisations.
Pendant les 10 prochains jours, nous offrons des crédits d'utilisation pour que les équipes puissent essayer Rollouts sur de vrais changements. Les clients Teams et Enterprise reçoivent respectivement des crédits pour environ 50 et 500 changements.