Bots para la última milla: Rollouts, Security Review

Hoy lanzamos bots de desarrollo de software que te ayudan a llevar código seguro y fiable a producción más rápido.
- Rollouts supervisa cada cambio desde la PR hasta producción, detecta regresiones y actúa para restablecer un estado saludable.
- Security Reviewer detecta y soluciona incidencias de seguridad en tu base de código.
Por qué creamos esto
Escribir código ya no es la parte lenta. Lo que no se ha acelerado es todo lo que viene después de abrir el PR: asegurarse de que el código sea seguro, vigilar el despliegue, decidir si un aumento de latencia es real o averiguar cuál de once cambios rompió el checkout.
Ese trabajo es difícil, repetitivo y requiere mucho contexto. ¡Suena justo al tipo de trabajo que deberían hacer los bots!
Ya hemos dicho que avanzamos hacia bases de código autónomas. Rollouts y Security Review se encargan por sí solos de tareas habituales para las que cualquier equipo de software querría tener más experiencia y tiempo.
Rollouts
Rollouts hace un seguimiento de cada cambio desde que se abre el PR hasta que tienes la certeza de que funciona en producción.
Conecta tu control de código fuente, tu sistema de despliegue y tu telemetría (Datadog, Grafana, Honeycomb o dondequiera que tengas tus métricas y trazas). Antes de fusionar, Rollouts lee la diferencia y redacta un plan de monitorización: los riesgos que detecta, los efectos que debería tener el cambio y los puntos en los que tu instrumentación no puede indicarte si ha funcionado. Si al plan le falta algo, edítalo.
Tras el despliegue, Rollouts compara las señales del plan con la referencia previa al despliegue. Cuando detecta una regresión, te indica qué cambio sospecha que la ha causado y qué piensa hacer. Según cómo lo hayas configurado, puede ser un aviso al autor, la pausa de un despliegue progresivo o un PR de reversión pendiente de aprobación.
Tres cosas que ya hace bien:
- Detecta regresiones limitadas a un solo endpoint en una sola región, antes de que salte una alerta global
- Distingue los efectos previstos de las regresiones, para que un pico intencionado no despierte a nadie
- Señala la falta de instrumentación antes de fusionar, que es el motivo más habitual por el que un cambio defectuoso pasa desapercibido
Próximamente: integración con feature flags para que Rollouts pueda aumentar y reducir el tráfico directamente, y compatibilidad con release trains y congelaciones de despliegue.
Security Reviewer
Security Reviewer se ejecuta en cada PR, lee el cambio en el contexto de toda la base de código e informa de las vulnerabilidades con una explicación y una propuesta para solucionarlas.
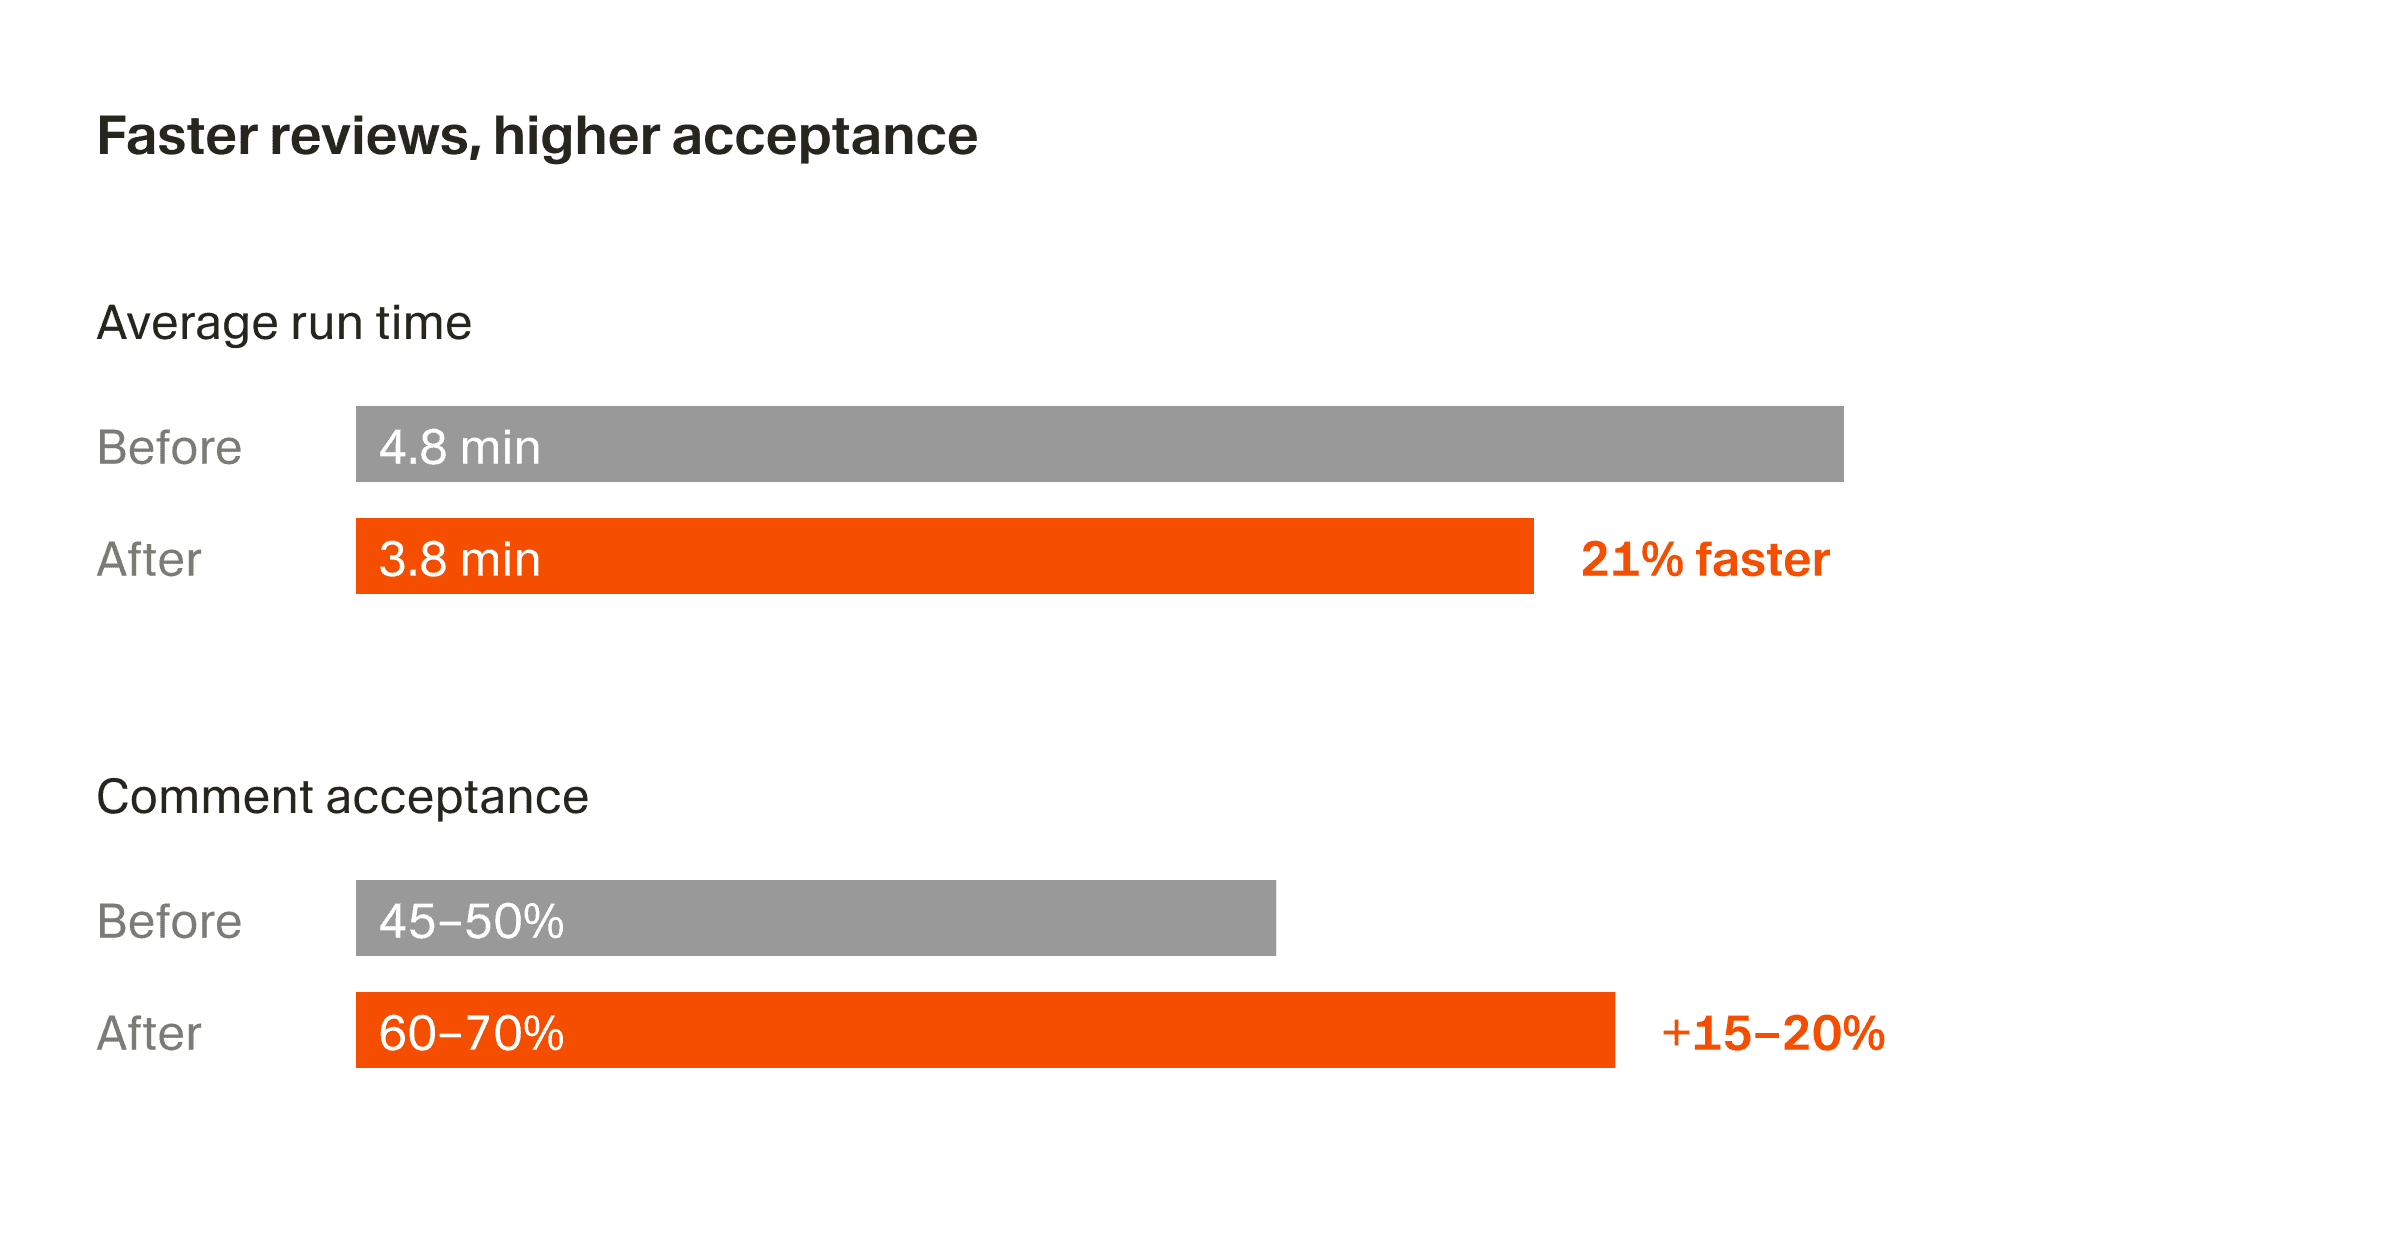
El análisis estático se limita a buscar coincidencias de patrones: marca cada concatenación de cadenas cerca de una llamada SQL y pasa por alto la comprobación de autorización que dejó de ejecutarse tras una refactorización. Security Review lee el código como lo haría un ingeniero de seguridad: por dónde entran los datos del usuario, dónde terminan y por dónde pasan por el camino.
De serie, busca:
- Inyección en plataformas SQL, de comandos, de plantillas y LDAP
- Autenticación y autorización ausentes o defectuosas en rutas nuevas y modificadas
- Secretos y credenciales confirmados en el código fuente
- Deserialización insegura y redirecciones sin validar
- Cambios en dependencias que introducen vulnerabilidades conocidas
- Valores predeterminados inseguros en la infraestructura y la configuración
Cada hallazgo incluye su gravedad, una ruta de ataque y una solución con un clic.
Primeros pasos
Rollouts y Security Reviewer ya están disponibles en los planes Teams y Empresas. Activa cualquiera de los dos bots desde la pestaña de automatizaciones para empezar.


