Rollouts と Security Review
本日、コードのリリースの最終工程を担う 2 つの Cursor ボットの提供を開始します。Rollouts はデプロイ中のすべての変更を監視し、その健全性を環境ごとに報告します。Security Review はすべての PR をチェックし、悪用可能なバグを報告します。
どちらも本日より、Teams プランおよび企業プランで利用可能です。
Rollouts
Rollouts はすべての PR にモニターを割り当て、変更がデプロイされていく過程を監視します。環境ごとに変更の健全性を「正常を確認済み」「リグレッションを検出」「判定不能」のいずれかでレポートします。Firetiger の Change Monitors を Bot Development Kit で再構築した、Cursor 版の機能です。
ダッシュボードから有効化し、ソース管理、デプロイシステム、テレメトリプロバイダーを接続してください。次の PR から Rollouts による監視が始まります。
モニタリングプラン
PR がオープンされると、Rollouts は diff とその変更が影響するシステムを読み取り、モニタリングプランを PR コメントとして投稿します。プランには、特定したリスク、変更で意図している効果、確認するシグナル、そして変更の検証を難しくする計測上の不足点が記載されます。PR 上でプランを編集すると、Rollouts は編集後のバージョンを使います。
デプロイの確認
Rollouts は、変更のコミットに対応するデプロイイベントをきっかけに起動し、ログ、メトリクス、トレースを対象にプランを実行します。環境ごとに個別に確認するため、ステージングでは検証済みの変更でも、本番環境では問題として検出されることがあります。Rollouts はエラーやレイテンシーのシグナルとあわせて、変更が意図した効果を発揮しているかを確認し、判定が出た時点で PR に結果を報告します。
リグレッション
Rollouts はリグレッションを検出すると、原因と疑われる変更を特定し、その作成者に通知します。設定に応じて、レビュー用の revert PR を作成したり、指摘をクラウドエージェントに渡して修正させたりすることもできます。現時点では、Rollouts が自動でマージやロールバックを行うことはありません。
統合
Rollouts は、ソース管理では Origin または GitHub と、デプロイイベントでは継続的デリバリーシステムと、シグナルでは Datadog などのテレメトリプロバイダーと接続します。フィーチャーフラグとの統合も近日提供予定です。
Security Review
Security Review の提供を本日より開始しました。すべての PR をコードベース全体のコンテキストを踏まえて読み込み、悪用可能なバグを報告するレビューコメントを 1 件投稿します。スタイルや品質のチェックは、引き続き Bugbot が担当します。
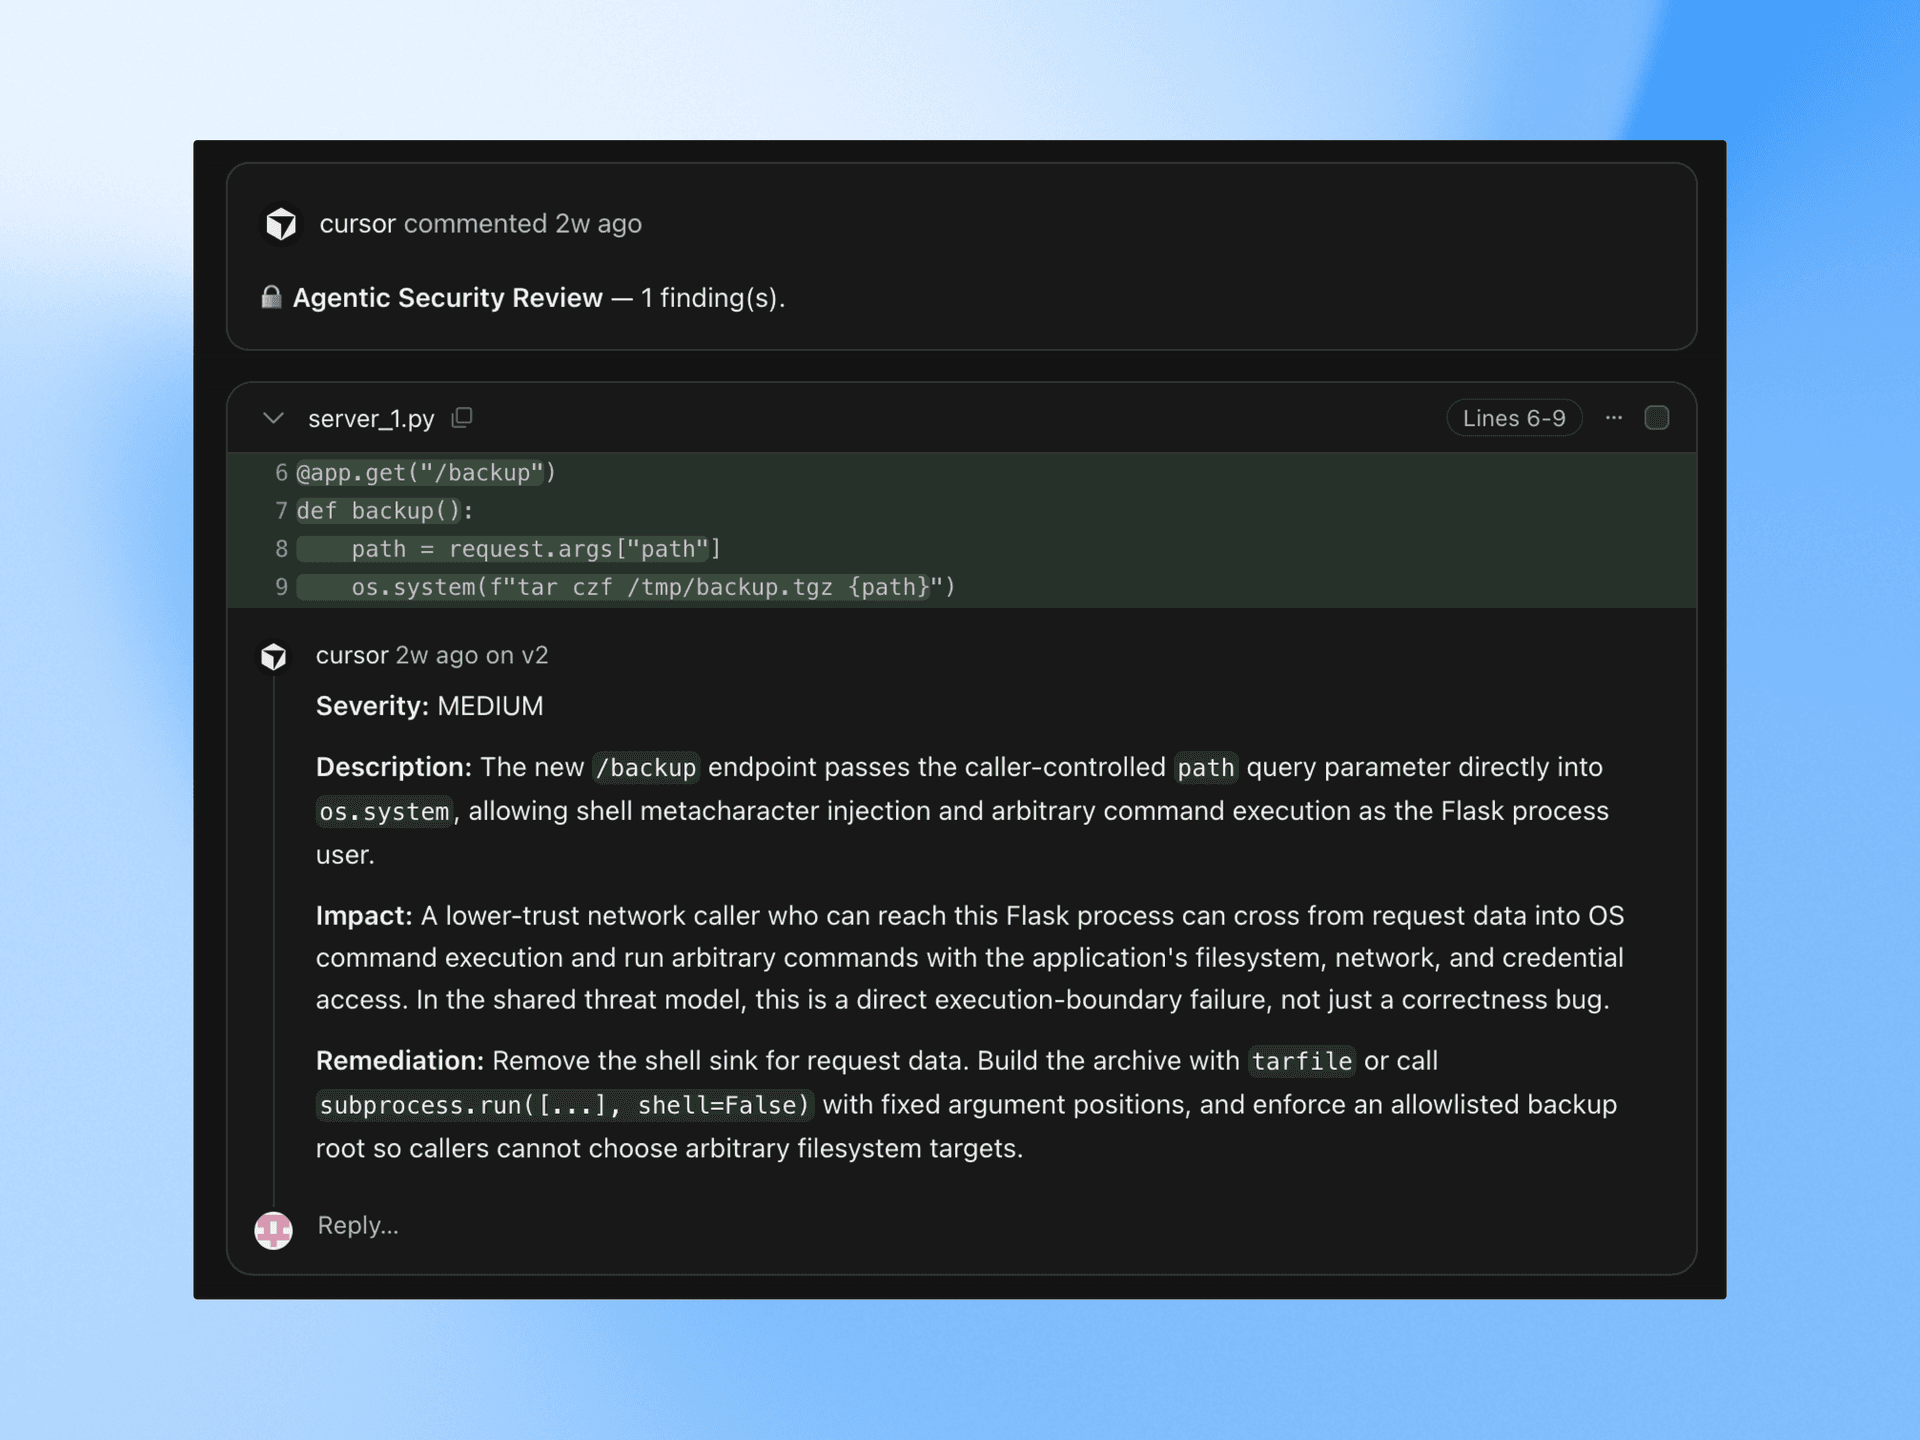
レビュー対象にしたいリポジトリごとに、ダッシュボードから有効化してください。ドラフト PR はレビューの対象外です。
検出される内容
Security Review は、SQL、コマンド、テンプレートにおけるインジェクションに加え、認証や認可のバイパス (リファクタリングによってチェックが実行されなくなったケースを含む) を検出します。また、ソースにコミットされたシークレットや認証情報、SSRF や未検証のリダイレクト、安全でないデシリアライズ、既知の脆弱性をもたらす依存関係の変更も指摘します。さらに、ユーザー入力がどこから入り込み、どの処理を経由するかを追跡します。
指摘
各指摘には、重大度、攻撃経路、修正案が含まれます。理由を添えて指摘を却下すると、Security Review はその PR で同じ指摘を再び挙げなくなります。
チームルール
外部呼び出しを必ず経由させるクライアントや、リクエストハンドラーからクエリしてはならないテーブルなど、コードベース固有のルールを追加すると、Security Review がすべての PR でそのルールが守られているかをチェックします。
はじめに
Rollouts と Security Reviewer は、本日より Teams プランおよび企業プランでご利用いただけます。自動化 タブからどちらのボットも有効にできます。
今後 10 日間は、実際の変更で Rollouts をお試しいただけるよう、使用量クレジットを付与します。Teams のお客様には約 50 件分、企業のお客様には約 500 件分の変更に相当するクレジットが付与されます。