Des bots pour le dernier kilomètre : Rollouts, Security Review

Nous lançons aujourd'hui des bots de développement logiciel qui vous aident à mettre plus rapidement en production du code sûr et fiable.
- Rollouts suit une modification de la PR jusqu'à la production, signale les régressions et intervient pour rétablir un état sain.
- Security Reviewer détecte et corrige les failles de sécurité dans votre base de code.
Pourquoi nous les avons créés
Écrire du code n'est plus l'étape la plus lente. Ce qui n'a pas accéléré, c'est tout ce qui suit l'ouverture de la PR : s'assurer que le code est sécurisé, surveiller le déploiement, déterminer si une hausse de latence est réelle, identifier laquelle des onze modifications a cassé le checkout.
Ce travail est difficile, répétitif et exige beaucoup de contexte. Exactement le genre de travail que des bots devraient faire !
Nous l'avons dit : nous avançons vers des bases de code autonomes. Rollouts et Security Review prennent en charge de façon autonome des tâches courantes pour lesquelles toute équipe logicielle aimerait avoir plus d'expertise et de temps.
Rollouts
Rollouts suit une modification depuis l'ouverture de la PR jusqu'au moment où vous êtes sûr qu'elle fonctionne en production.
Connectez votre gestion de versions, votre système de déploiement et votre télémétrie (Datadog, Grafana, Honeycomb ou tout autre outil qui héberge vos métriques et vos traces). Avant le merge, Rollouts analyse le diff et rédige un plan de surveillance : les risques qu'il identifie, les effets que la modification est censée produire et les points où votre instrumentation ne permet pas de savoir si elle a fonctionné. Modifiez le plan s'il manque quelque chose.
Après le déploiement, Rollouts compare les signaux du plan à la référence antérieure au déploiement. Lorsqu'il détecte une régression, il vous indique quelle modification il soupçonne et ce qu'il compte faire. Selon votre configuration, il peut s'agir d'une notification à l'auteur, de la mise en pause d'un déploiement progressif ou d'une PR de revert en attente d'approbation.
Trois points forts dès aujourd'hui :
- Il détecte les régressions limitées à un seul endpoint dans une seule région, avant qu'une alerte globale ne se déclenche
- Il distingue les effets voulus des régressions, pour qu'un pic délibéré ne déclenche pas d'astreinte inutile
- Il signale l'instrumentation manquante avant le merge, principale raison pour laquelle une mauvaise modification passe inaperçue
Bientôt disponible : une intégration des feature flags pour que Rollouts puisse augmenter ou réduire directement le trafic, ainsi que la prise en compte des release trains et des gels de déploiement.
Security Reviewer
Security Reviewer s’exécute sur chaque PR, analyse la modification dans le contexte de l’ensemble de la base de code et signale les vulnérabilités, avec une explication et un correctif proposé.
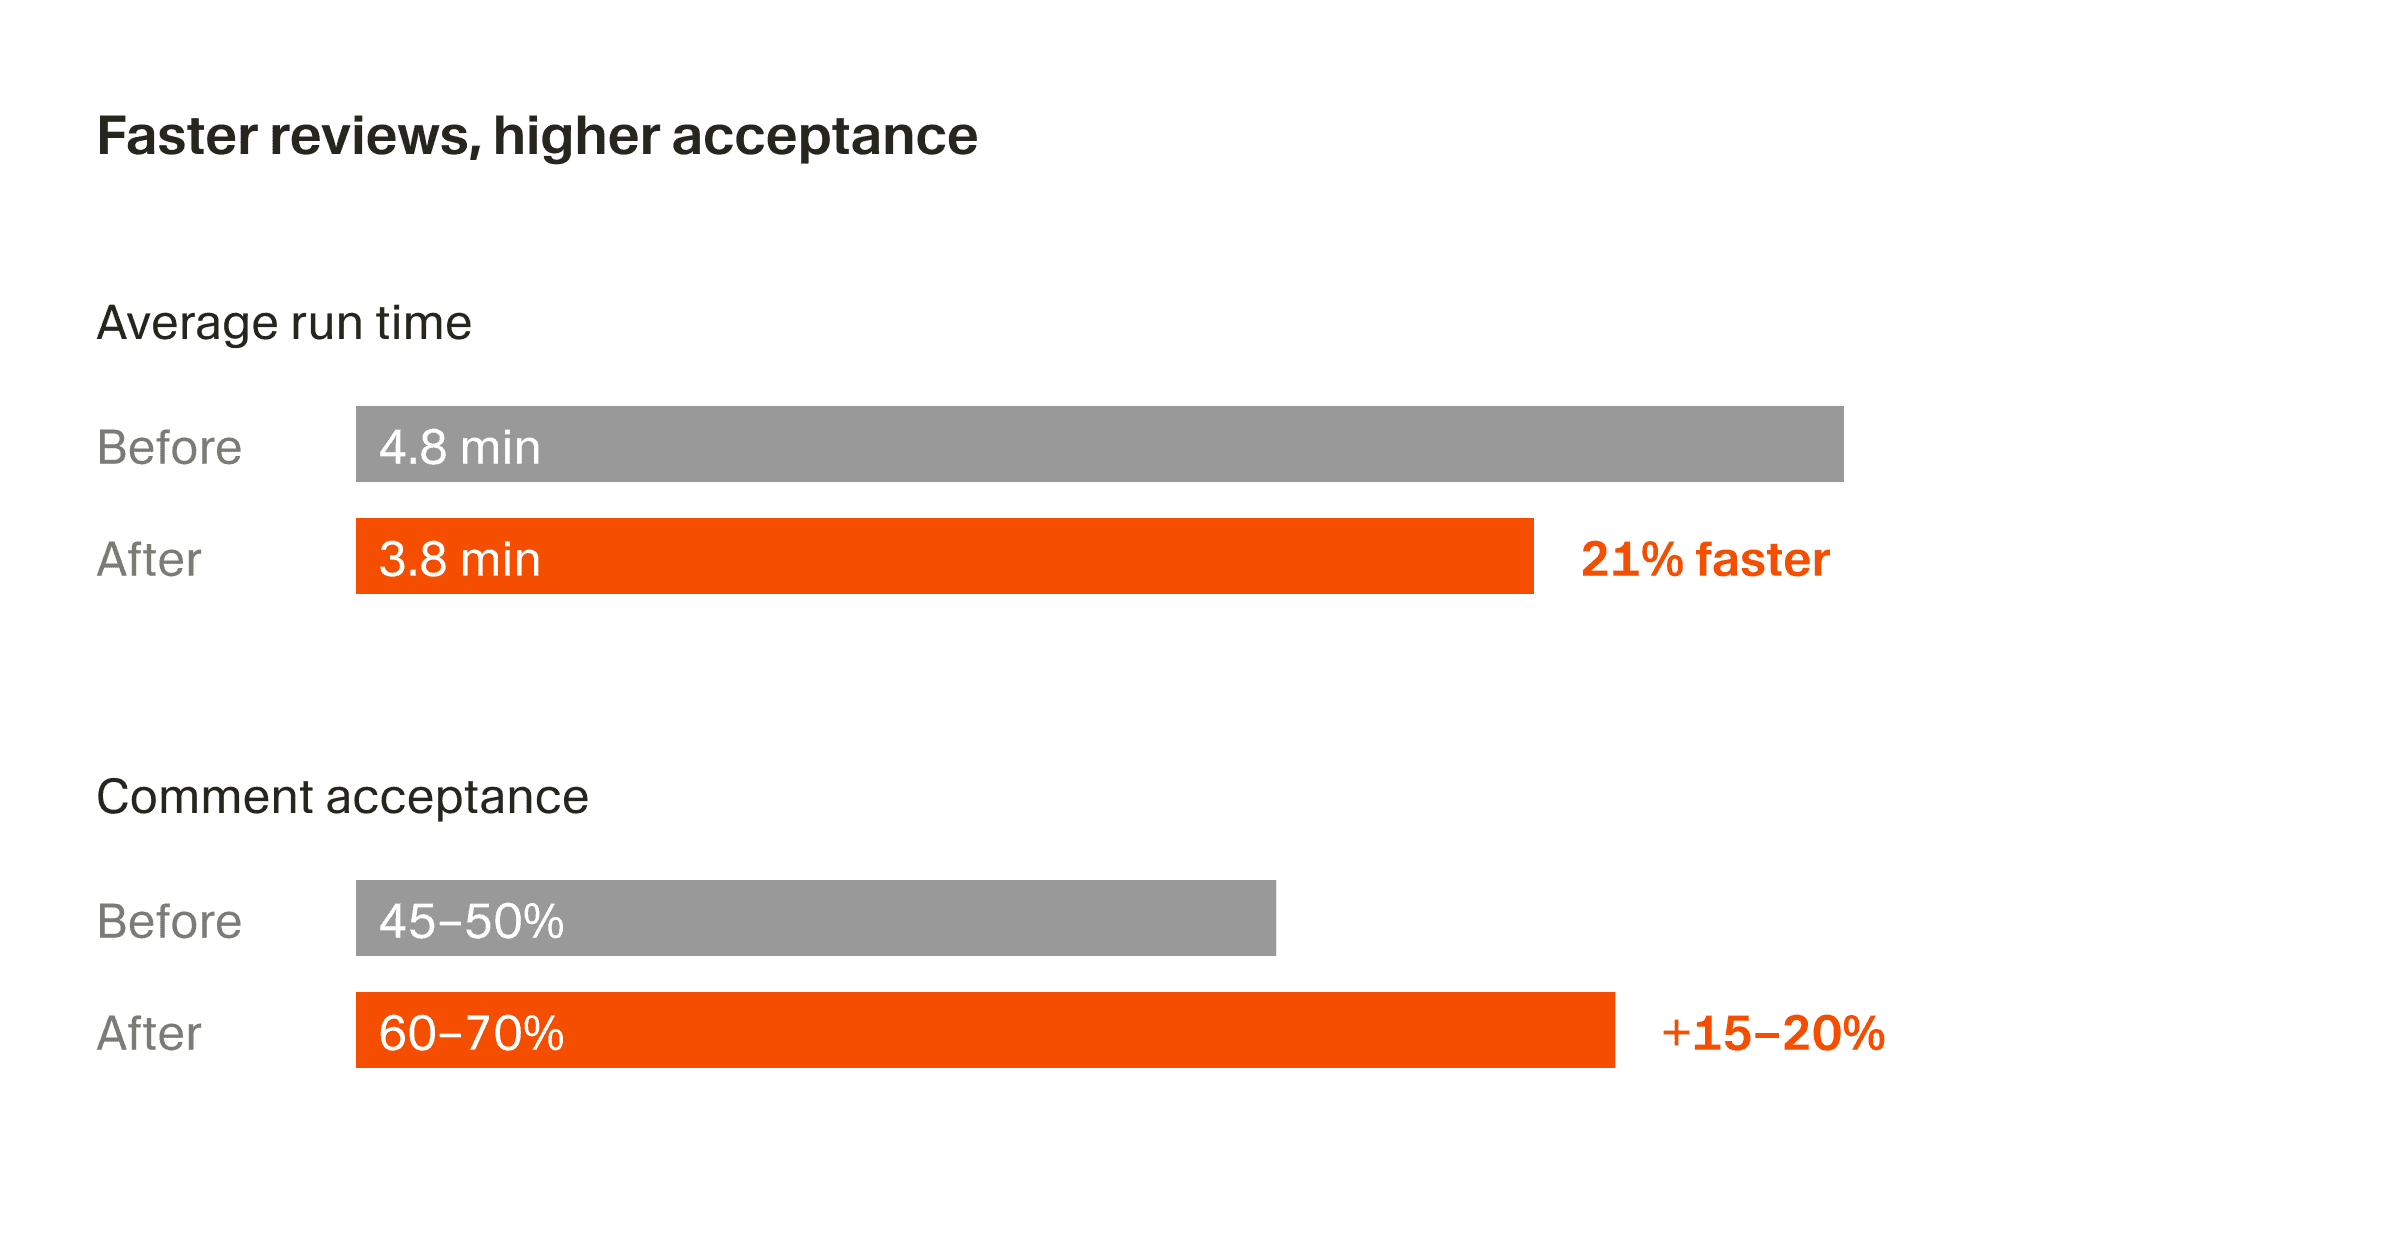
L’analyse statique se contente de repérer des patterns : elle signale chaque concaténation de chaînes à proximité d’un appel SQL, mais passe à côté du contrôle d’autorisation qui ne s’exécute plus depuis un refactoring. Security Review lit le code comme le ferait un ingénieur en sécurité : par où l’entrée utilisateur arrive-t-elle, où aboutit-elle, par quoi transite-t-elle en chemin ?
Dès l’installation, il recherche :
- Les injections sur les surfaces SQL, commandes, templates et LDAP
- L’authentification et l’autorisation absentes ou défaillantes sur les routes nouvelles ou modifiées
- Les secrets et identifiants commités dans le code source
- La désérialisation non sécurisée et les redirections non validées
- Les modifications de dépendances qui introduisent des vulnérabilités connues
- Les paramètres par défaut non sécurisés dans l’infrastructure et la configuration
Chaque problème détecté est accompagné d’un niveau de gravité, d’un chemin d’attaque et d’un correctif applicable en un clic.
Premiers pas
Rollouts et Security Reviewer sont disponibles dès aujourd'hui avec les forfaits Teams et Enterprise. Pour commencer, activez l'un ou l'autre de ces bots depuis l'onglet Automatisations.


