Rollouts 与 Security Review
今天,我们推出两个 Cursor bot,助你打通代码交付的最后一公里。Rollouts 会实时监控每一次变更的部署过程,并按环境报告其健康状况。Security Review 会在每个 PR 中报告可被利用的缺陷。
两者现已在团队版和企业版中上线。
Rollouts
Rollouts 会为每个 PR 附加一个监控项,在变更部署过程中持续跟踪,并按环境报告变更的健康状况:已验证健康、检测到回归或无法确定。它是 Cursor 版的 Firetiger Change Monitors,基于 Bot Development Kit 重新构建。
在仪表盘中启用它,然后连接源代码管理、你的部署系统和遥测供应商。Rollouts 会从下一个 PR 开始监控。
监控规划
PR 创建后,Rollouts 会读取 diff 及其涉及的系统,然后以 PR 评论的形式撰写一份监控规划。规划中会列出识别出的风险、此次变更预期达到的效果、将要检查的信号,以及可能导致变更难以确认的埋点缺口。你可以直接在 PR 中编辑该规划,Rollouts 会采用你修改后的版本。
部署跟踪
当该变更对应的提交触发部署事件时,Rollouts 会被唤醒,并基于你的日志、指标和链路追踪数据运行规划。它会分别跟踪每个环境,因此同一变更可能在预发布环境中验证通过,却仍在生产环境中被标记。Rollouts 会在检查变更是否达到预期效果的同时,关注错误信息和延迟信号,并在得出结论后将结果反馈到 PR 上。
回归
当 Rollouts 检测到回归时,会指出疑似引发问题的变更,并通知其作者。根据配置,它还可以创建一个回滚 PR 供审查,或将发现的问题交给云端智能体修复。目前,Rollouts 还不会自行合并或回滚。
集成
Rollouts 可连接 Origin 或 GitHub 进行源代码管理,连接你的持续交付系统以获取部署事件,并连接 Datadog 等遥测供应商以获取信号。功能开关集成即将推出。
Security Review
Security Review 现已上线。它会结合整个代码库的上下文读取每个 PR,并发布一条审查评论,报告其中可被利用的缺陷。代码风格和质量问题仍由 Bugbot 负责。
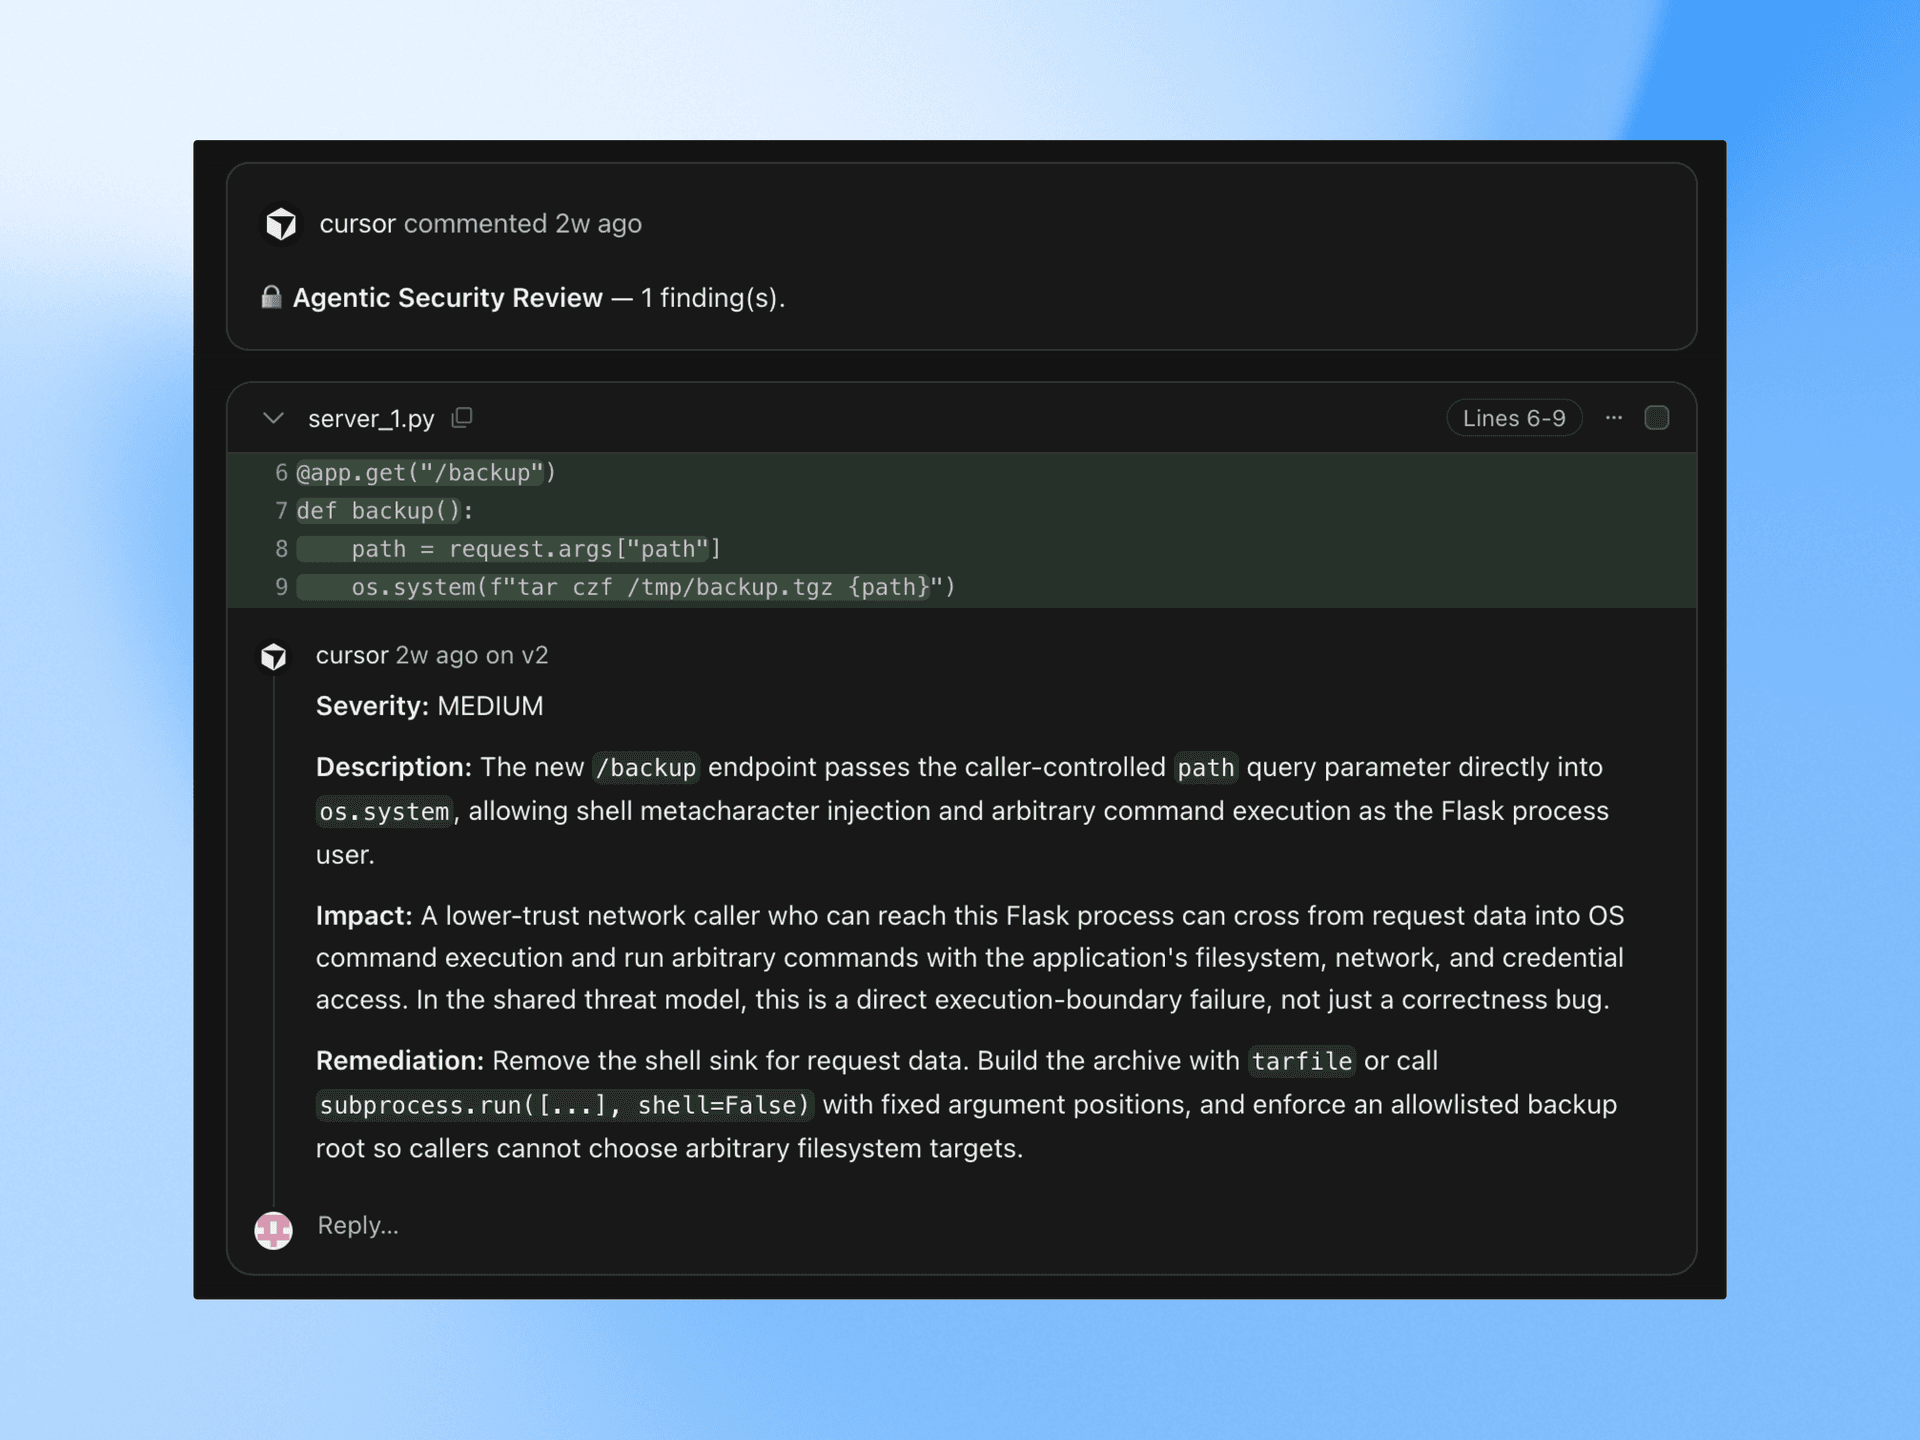
您可以在仪表盘中为需要审查的代码仓库启用该功能。草稿 PR 将被跳过。
报告内容
Security Review 会检查 SQL、命令和模板等界面中的注入问题,以及身份验证和授权绕过,包括因代码重构而不再执行的检查。它还会标记提交到源代码中的密钥和凭证、SSRF 与未经验证的重定向、不安全的反序列化,以及引入已知漏洞的依赖变更。此外,它会追踪用户输入从何处进入,以及流经了哪些环节。
发现项
每个发现项都会标明严重级别、攻击路径和建议的修复方案。忽略某个发现项时注明原因,Security Review 就不会在该 PR 中再次报告它。
团队规则
为你的代码库添加规则,例如外部调用必须通过哪个客户端发起,或哪些表绝不能在请求处理程序中查询,Security Review 会在每个 PR 中强制执行这些规则。
开始使用
Rollouts 和 Security Reviewer 现已面向团队版和企业版开放。你可以在“自动化”选项卡中启用其中任意一个 bot。
未来 10 天内,我们将赠送用量额度,方便团队在真实的代码变更上试用 Rollouts。团队版和企业版客户分别可获得约 50 次和 500 次变更的额度。