打通最后一公里的 Bots:Rollouts 与 Security Review

今天,我们推出一系列软件开发 Bots,助您更快地将安全、可靠的代码交付到生产环境。
- Rollouts 全程监控变更从 PR 到生产环境的过程,及时标记回归问题,并自动采取措施恢复健康状态。
- Security Reviewer 能够发现并修复你的代码库中的安全问题。
我们为什么构建这些功能
写代码已经不再是最耗时的环节。真正没有提速的,是 PR 提交之后的所有工作:确保代码安全、盯紧部署、判断延迟上升是否真实存在、在十一处变更中排查到底是哪一处搞坏了结账流程。
这类工作难度大、重复性高,还需要大量上下文。听起来正该交给 bot 来做!
我们说过,我们的目标是构建自动驾驶代码库。Rollouts 和 Security Review 可以自主处理各类常见任务,这些任务正是每个软件团队都希望能有更多专业能力和时间去完成的。
Rollouts
Rollouts 会全程跟踪一项变更:从 PR 创建开始,直到您确信它在生产环境中运行正常为止。
连接源代码管理系统、部署系统和遥测平台 (Datadog、Grafana、Honeycomb,或任何存放您的指标和链路追踪数据的地方) 。在合并之前,Rollouts 会读取 diff 并制定一份监控规划:列出它发现的风险、该变更预期产生的效果,以及现有埋点无法判断变更是否生效的盲区。如果规划有遗漏,您可以直接编辑。
部署之后,Rollouts 会将规划中的各项信号与部署前的基线进行对比。一旦发现回归,它会告诉您它怀疑是哪项变更导致的,以及打算如何处理。根据您的配置,处理方式可以是通知作者、暂停渐进式发布,或者创建一个待审批的回滚 PR。
目前它擅长的三件事:
- 在全局告警触发之前,发现仅出现在某个区域、某个端点上的回归
- 区分预期效果与回归,有意为之的指标激增不会惊动任何人
- 在合并之前标记缺失的埋点,而这正是问题变更未被察觉的最常见原因
即将推出:功能开关集成,让 Rollouts 能直接逐步放量或回收流量;以及对发布列车和部署冻结期的感知能力。
Security Reviewer
Security Reviewer 会在每个 PR 上运行,结合整个代码库的上下文读取变更内容,报告发现的漏洞,并附上说明和修复建议。
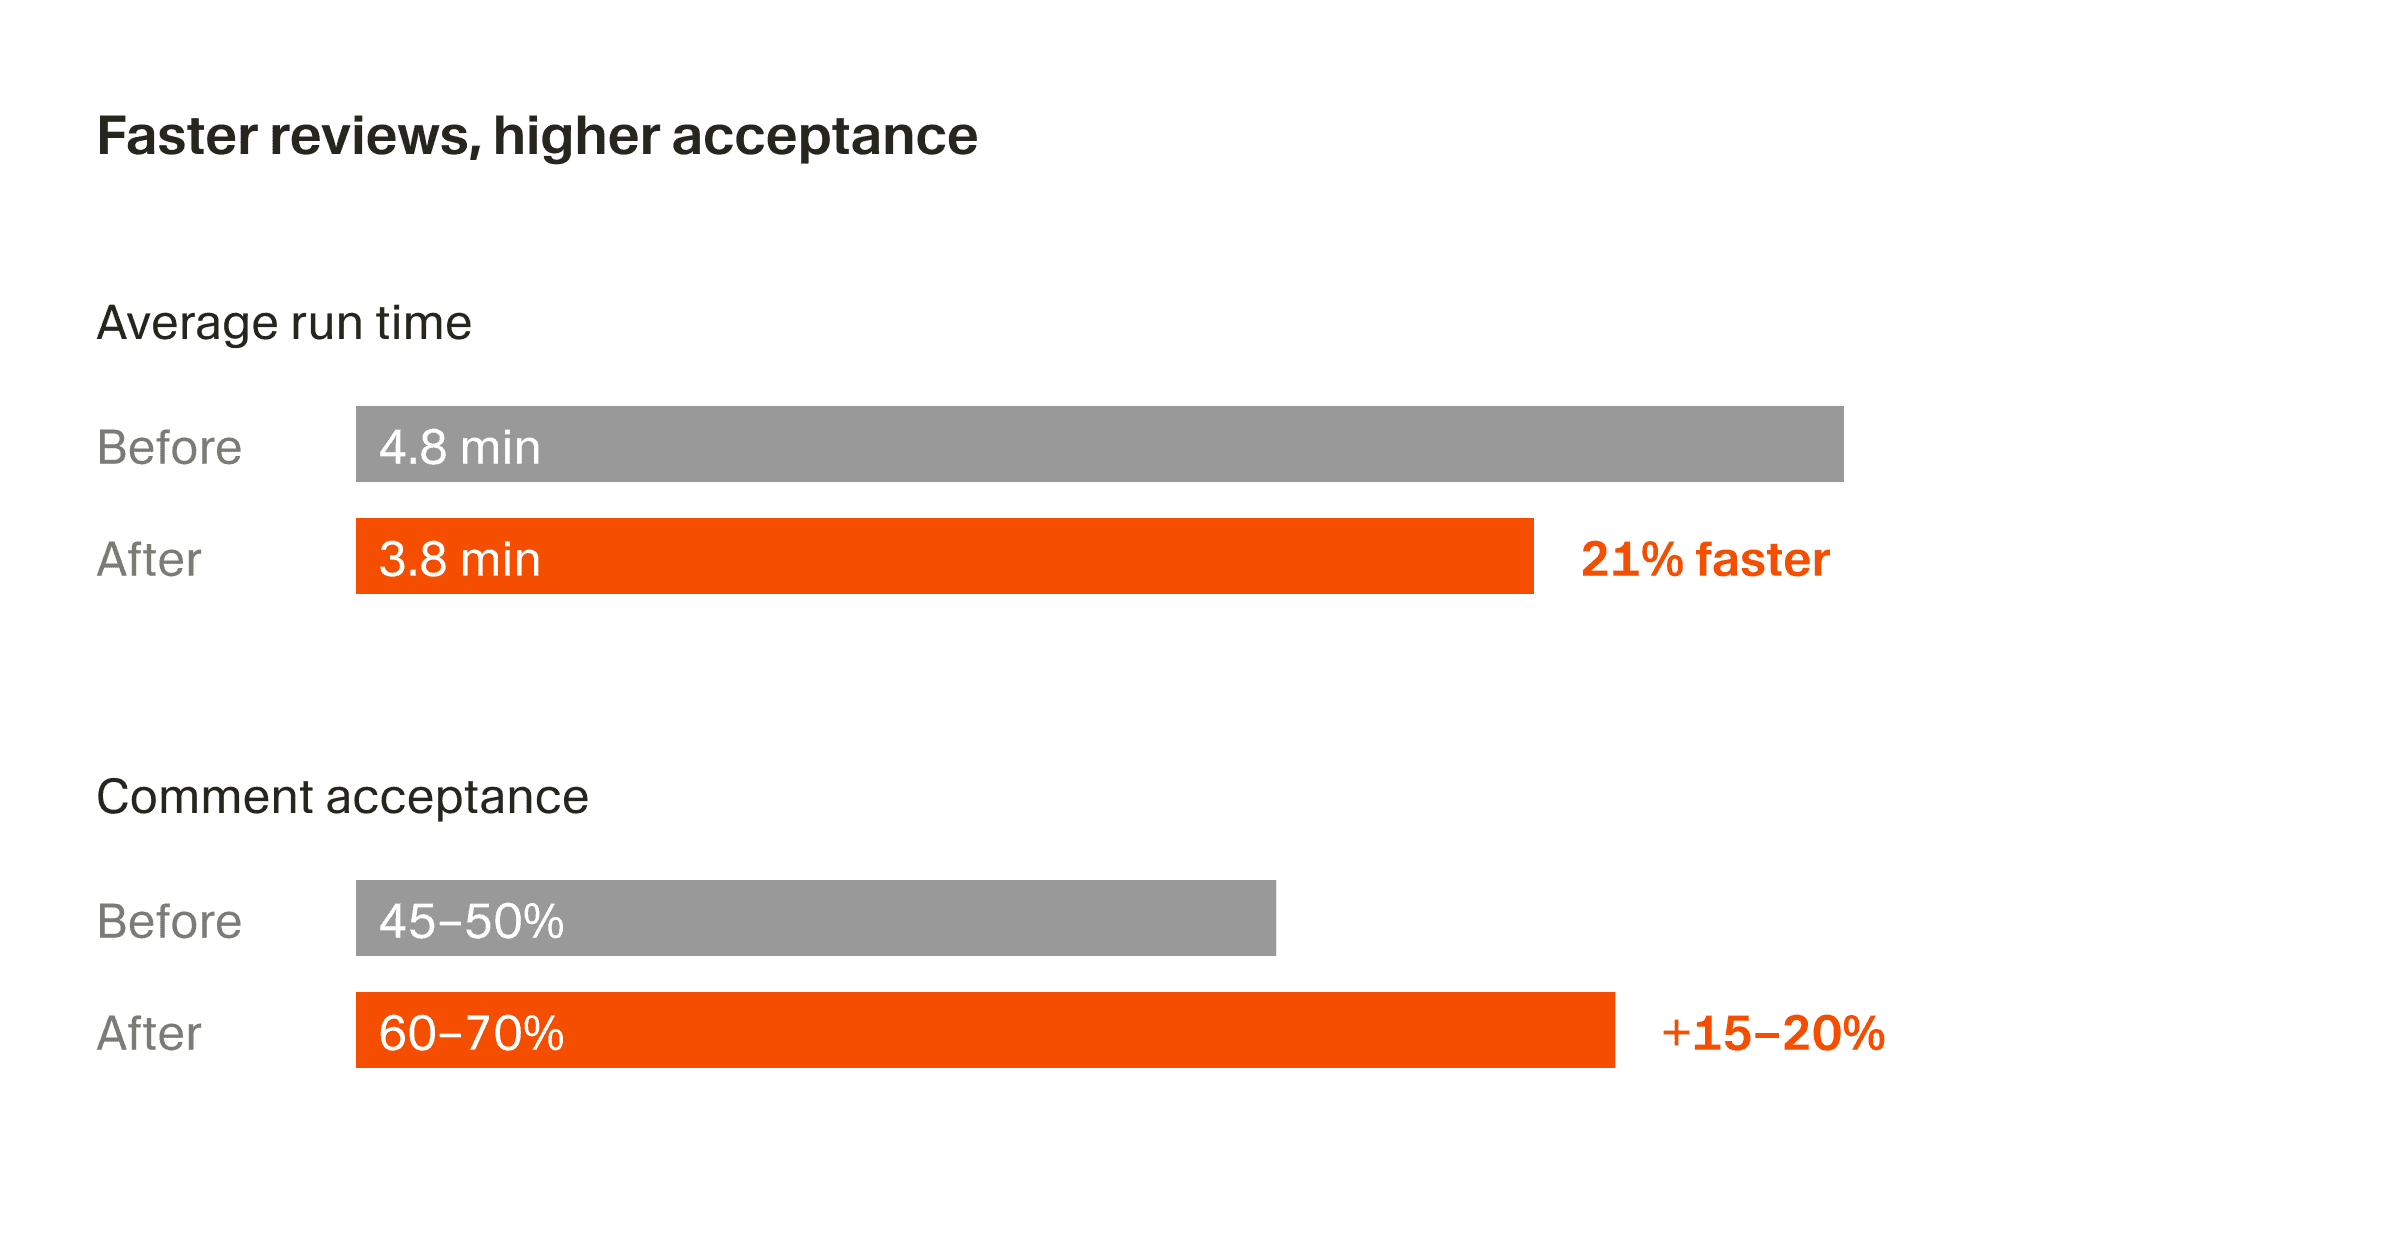
静态分析只做模式匹配:它会标记每一处靠近 SQL 调用的字符串拼接,却会漏掉在代码重构后不再执行的授权检查。Security Review 则像安全工程师一样阅读代码:用户输入从哪里进入、最终流向何处、途中经过了哪些环节。
开箱即可检测:
- SQL、命令、模板和 LDAP 等界面中的注入问题
- 新增和变更的路由中缺失或失效的身份验证与授权
- 提交到源代码中的密钥和凭证
- 不安全的反序列化和未经验证的重定向
- 引入已知漏洞的依赖项变更
- 基础设施和配置中不安全的默认设置
每项发现都会标明严重级别和攻击路径,并支持一键修复。
开始使用
Rollouts 和 Security Reviewer 现已面向团队版和企业版开放。只需在“自动化”选项卡中启用任一 bot,即可开始使用。


